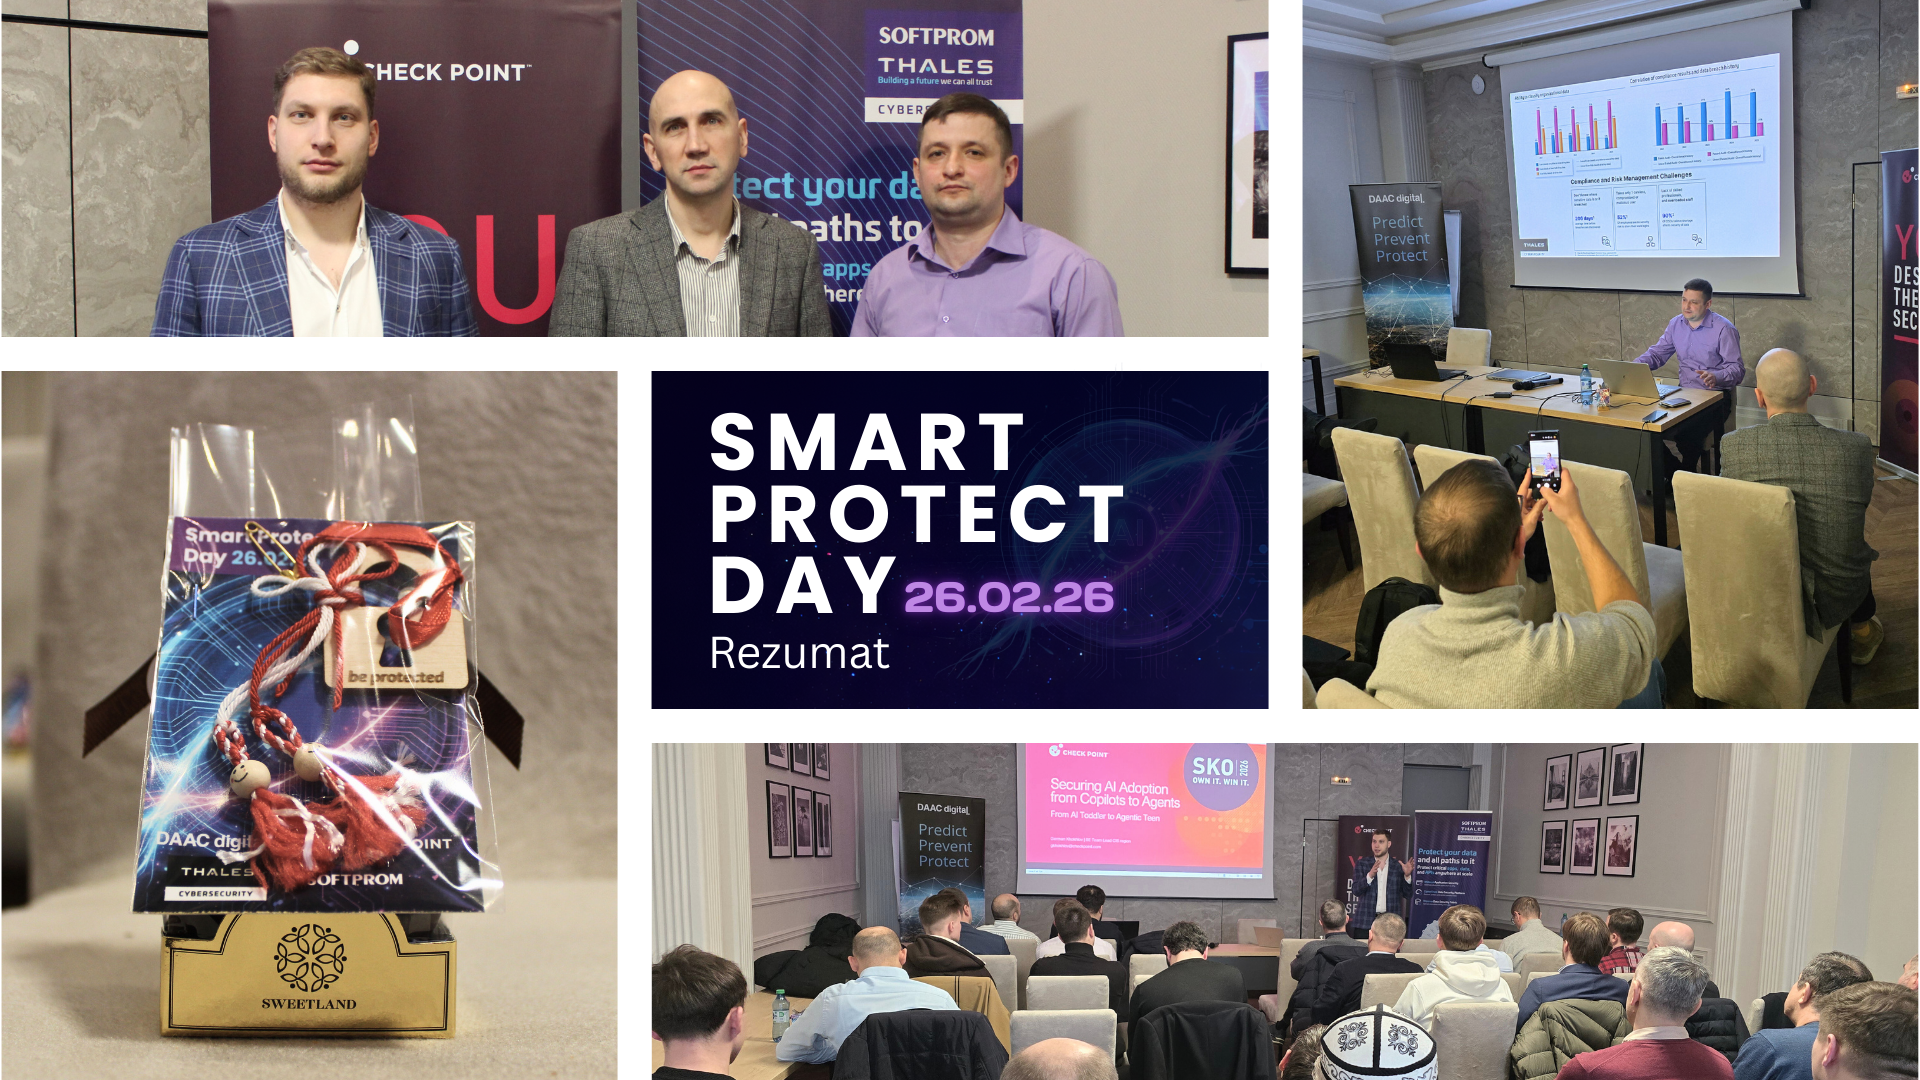
Pe 26 februarie 2026, la Regency Hotel, a avut loc Smart Protect Day – o întâlnire dedicată securității în contextul în care AI intră tot mai adânc în procesele companiilor. Evenimentul a adus la aceeași masă perspective complementare: de la “de ce e urgent” (riscuri reale, nu teorie), la “cum securizăm adopția AI”, până la “cum protejăm datele și aplicațiile când totul devine mai conectat”.
Partenerii vizibili ai zilei – DAAC digital, Check Point și Thales/Imperva (alături de Softprom) – au setat tonul: discuții aplicate, exemple concrete și idei ușor de dus înapoi în organizație.
Ordinea prezentărilor și ideile-cheie
1) Alexey Shulenkov (DAAC digital) – „Why?”: pentru că riscurile nu sunt ipotetice
Evenimentul a fost deschis de Alexey Shulenkov, care a livrat o introducere scurtă, clară și foarte „pe subiect”: de ce AI security a devenit deja o temă de azi, nu de mâine.
Mesajul principal a fost simplu: pe măsură ce folosim AI mai des (în chat-uri, în aplicații, în instrumente de lucru), cresc și scenariile în care pot apărea probleme – fie prin scurgeri de informații, fie prin utilizare greșită, fie prin atacuri care exploatează comportamentul uman. Practic, nu mai vorbim doar despre “un tool nou”, ci despre un mod nou de lucru, care poate amplifica atât productivitatea, cât și riscul.
Alexey a pus accent pe ideea de “realitate operațională”: unele incidente devin posibile nu pentru că cineva intenționează să facă rău, ci pentru că fluxurile sunt rapide, oamenii au încredere în AI, iar controalele nu sunt întotdeauna adaptate. Concluzia acestei introduceri a fost un bun punct de pornire pentru restul zilei: dacă AI intră în procese, securitatea trebuie să intre odată cu el.
2) German Khokhlov (Check Point) – Securing AI Adoption from Copilots to Agents
După “de ce”, a urmat “cum”. German Khokhlov (Check Point) a vorbit despre tranziția de la copilots la agents și despre felul în care se schimbă riscurile atunci când AI nu mai este doar un asistent care sugerează, ci poate ajunge să execute pași sau să influențeze decizii în procese.
O idee care a prins bine în sală a fost că “AI is everywhere”: în aplicații web, extensii de browser, integrări SaaS, tool-uri de dezvoltare și chiar agenți instalați pe desktop. Cu cât AI apare în mai multe locuri, cu atât crește “suprafața” unde pot apărea: acces necontrolat, date expuse, prompt injection, shadow AI (utilizare în afara politicilor companiei).
Mesajul spus pe înțelesul tuturor: AI trebuie tratat ca un participant cu privilegii. Dacă are acces la date sau sisteme, atunci avem nevoie de reguli clare: ce poate vedea, ce poate face, ce se loghează, ce se blochează, cum evităm expunerea accidentală și cum păstrăm vizibilitatea. Prezentarea a fost practică și orientată pe control: nu “stop AI”, ci adopție cu protecție și guvernanță.
3) Grigoriy Badin (Softprom/Thales/Imperva) – Protecția datelor în epoca AI
Ultima parte a zilei a completat imaginea dintr-un unghi esențial: datele. Grigoriy (Thales/Imperva) a vorbit despre faptul că riscurile cresc rapid, presiunea de conformitate crește și ea, iar în multe organizații datele sunt deja distribuite în hybrid și multicloud – ceea ce face controlul mai dificil.
Ideea centrală: access control singur nu mai este suficient. Organizațiile au nevoie de controale data-centric (în jurul datelor, nu doar în jurul “ușii de intrare”), plus protecție solidă la nivel de aplicații și API-uri, pentru că acolo circulă informația în viața reală. Discuția a atins și zona de “risk management” și provocările clasice: lipsă de vizibilitate, timp mare până la detectarea incidentelor, lipsă de specialiști și suprasolicitarea echipelor.
Atmosfera și concluzia zilei
Smart Protect Day a avut un ritm bun: prezentări concentrate, exemple ușor de reținut și o sală conectată la subiect. Întrebările și discuțiile de după au arătat o preocupare comună: cum păstrăm viteza de adopție AI fără să pierdem controlul asupra datelor și a riscului.
Concluzia generală, pe care au întărit-o toate cele trei intervenții: AI nu mai este „un proiect separat”. E parte din infrastructură și din fluxurile de lucru. Iar dacă vrem să-l folosim cu adevărat bine, trebuie să-l adoptăm cu reguli, vizibilitate și protecție – de la utilizator până la date și aplicații.
Pentru informații detaliate despre soluțiile noastre în domeniul securității cibernetice, vă invităm să vizitați pagina dedicată: Securitate cibernetică.