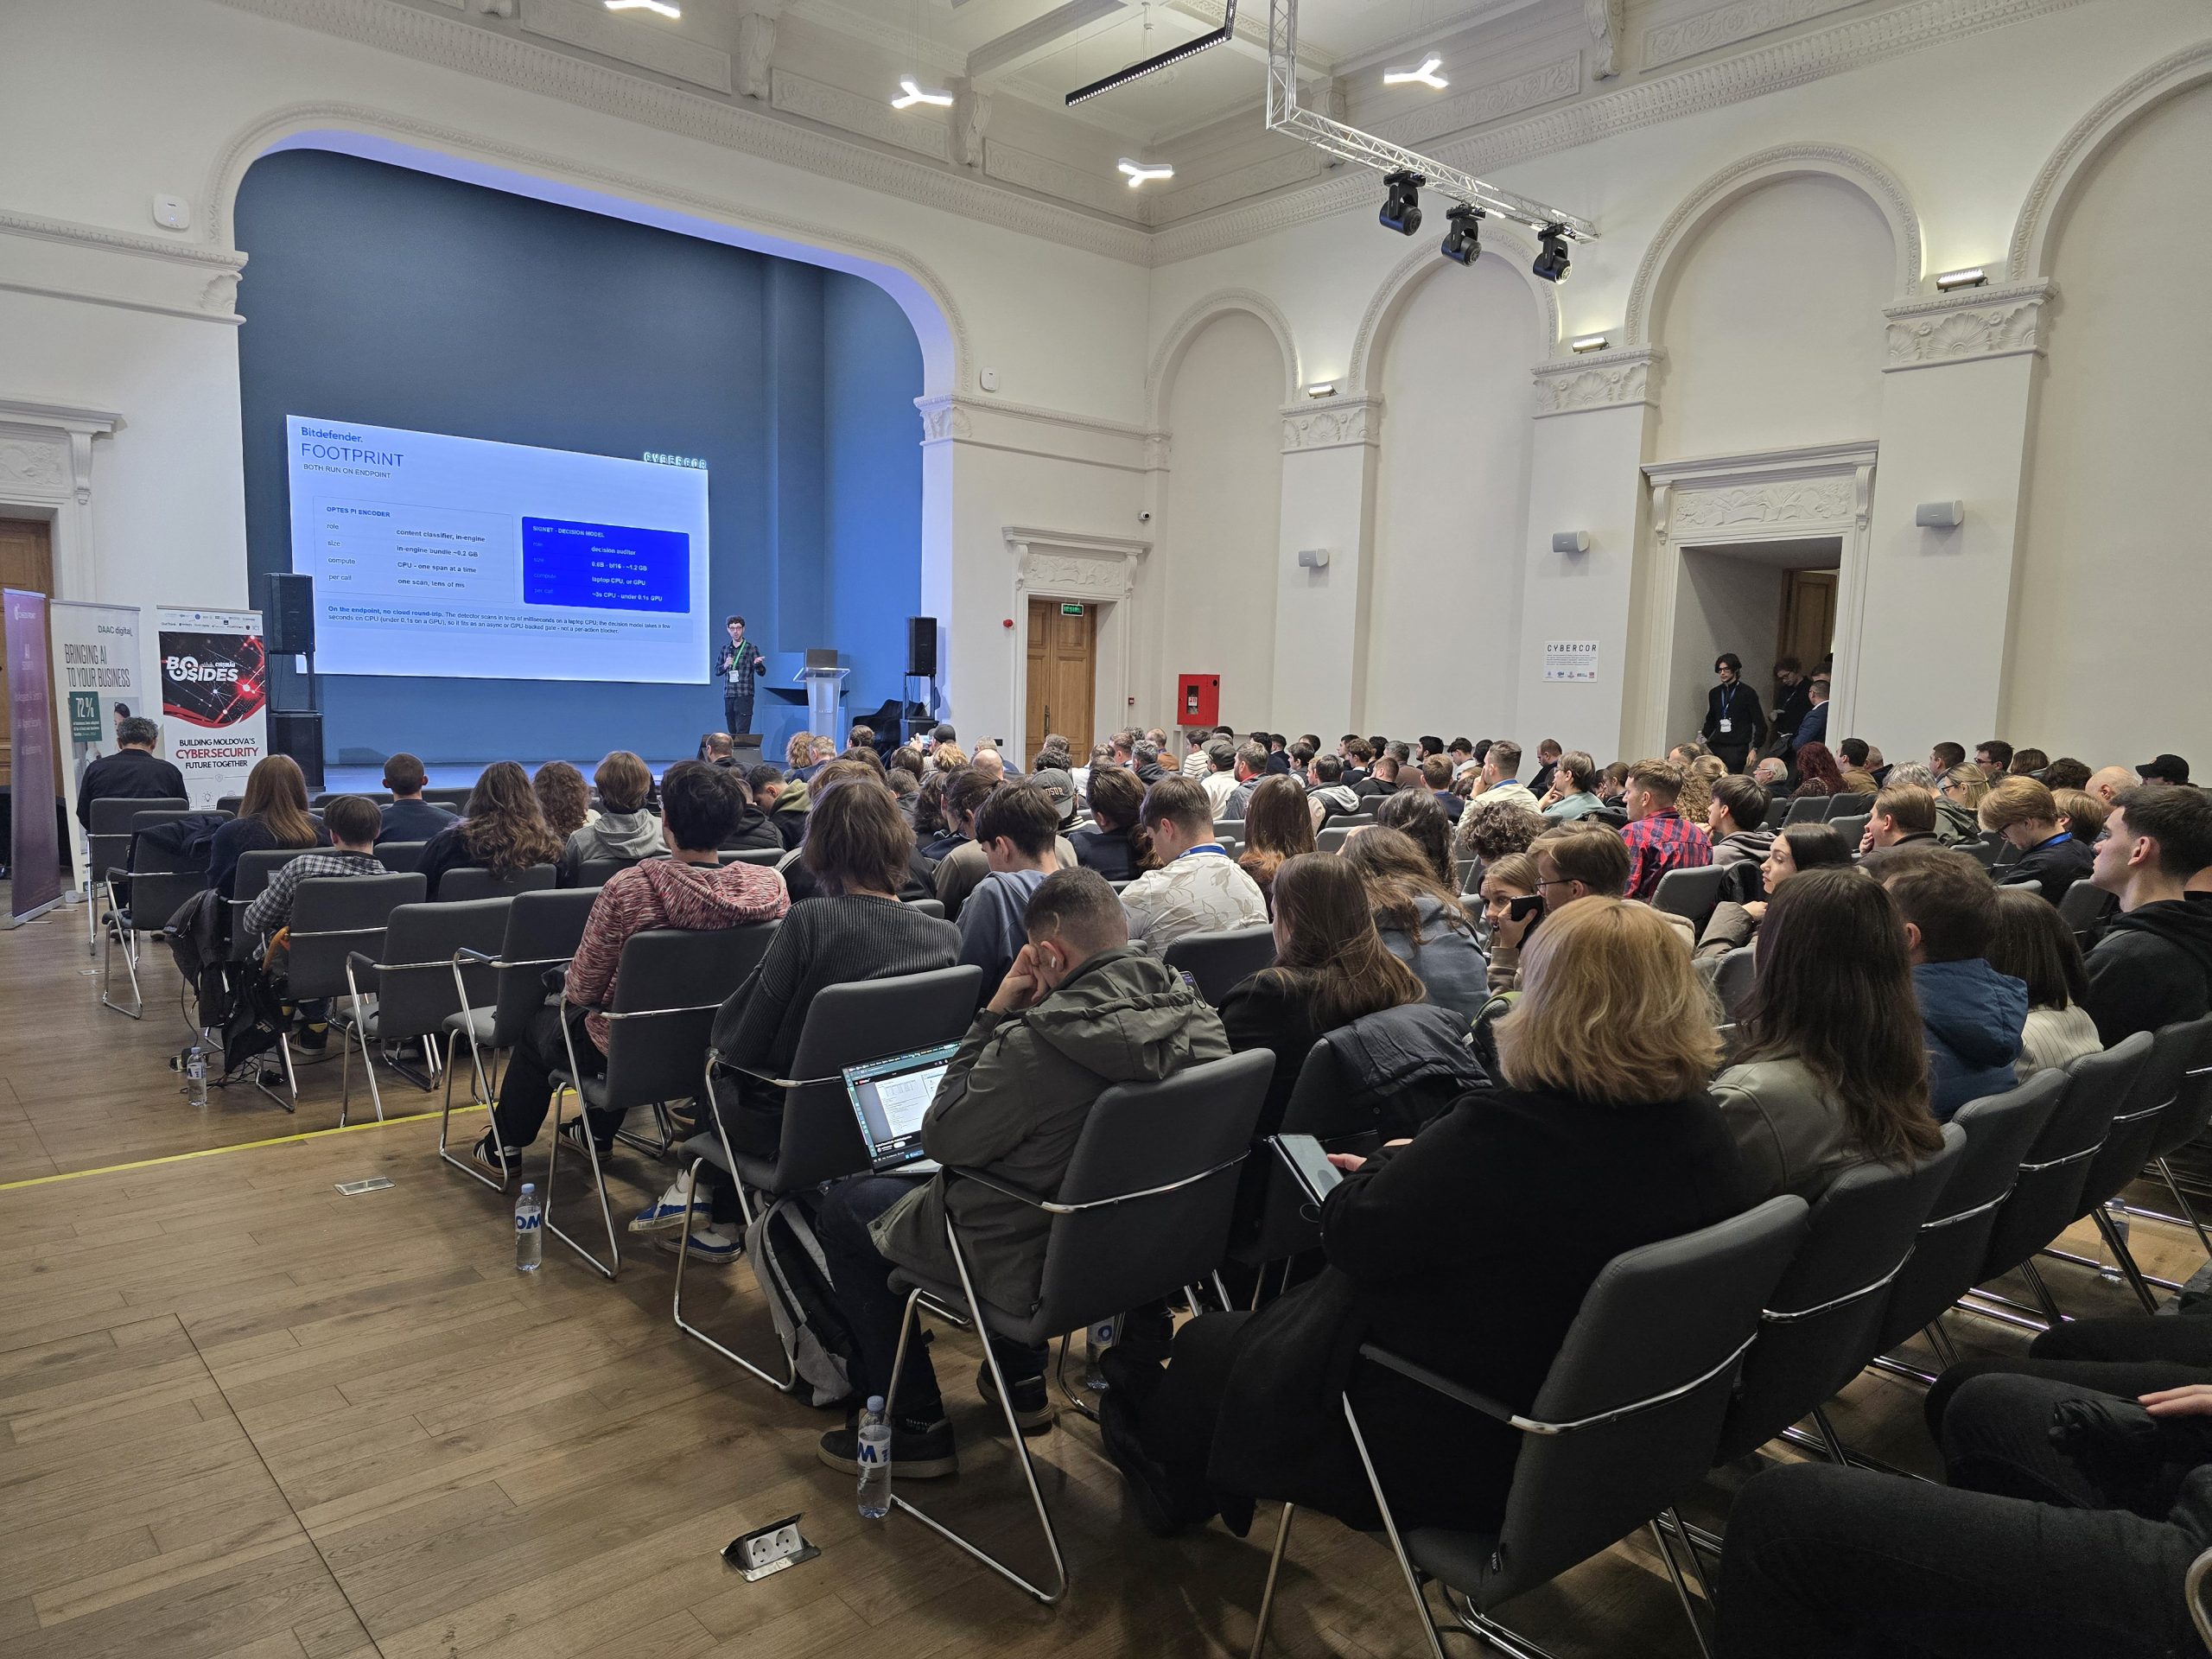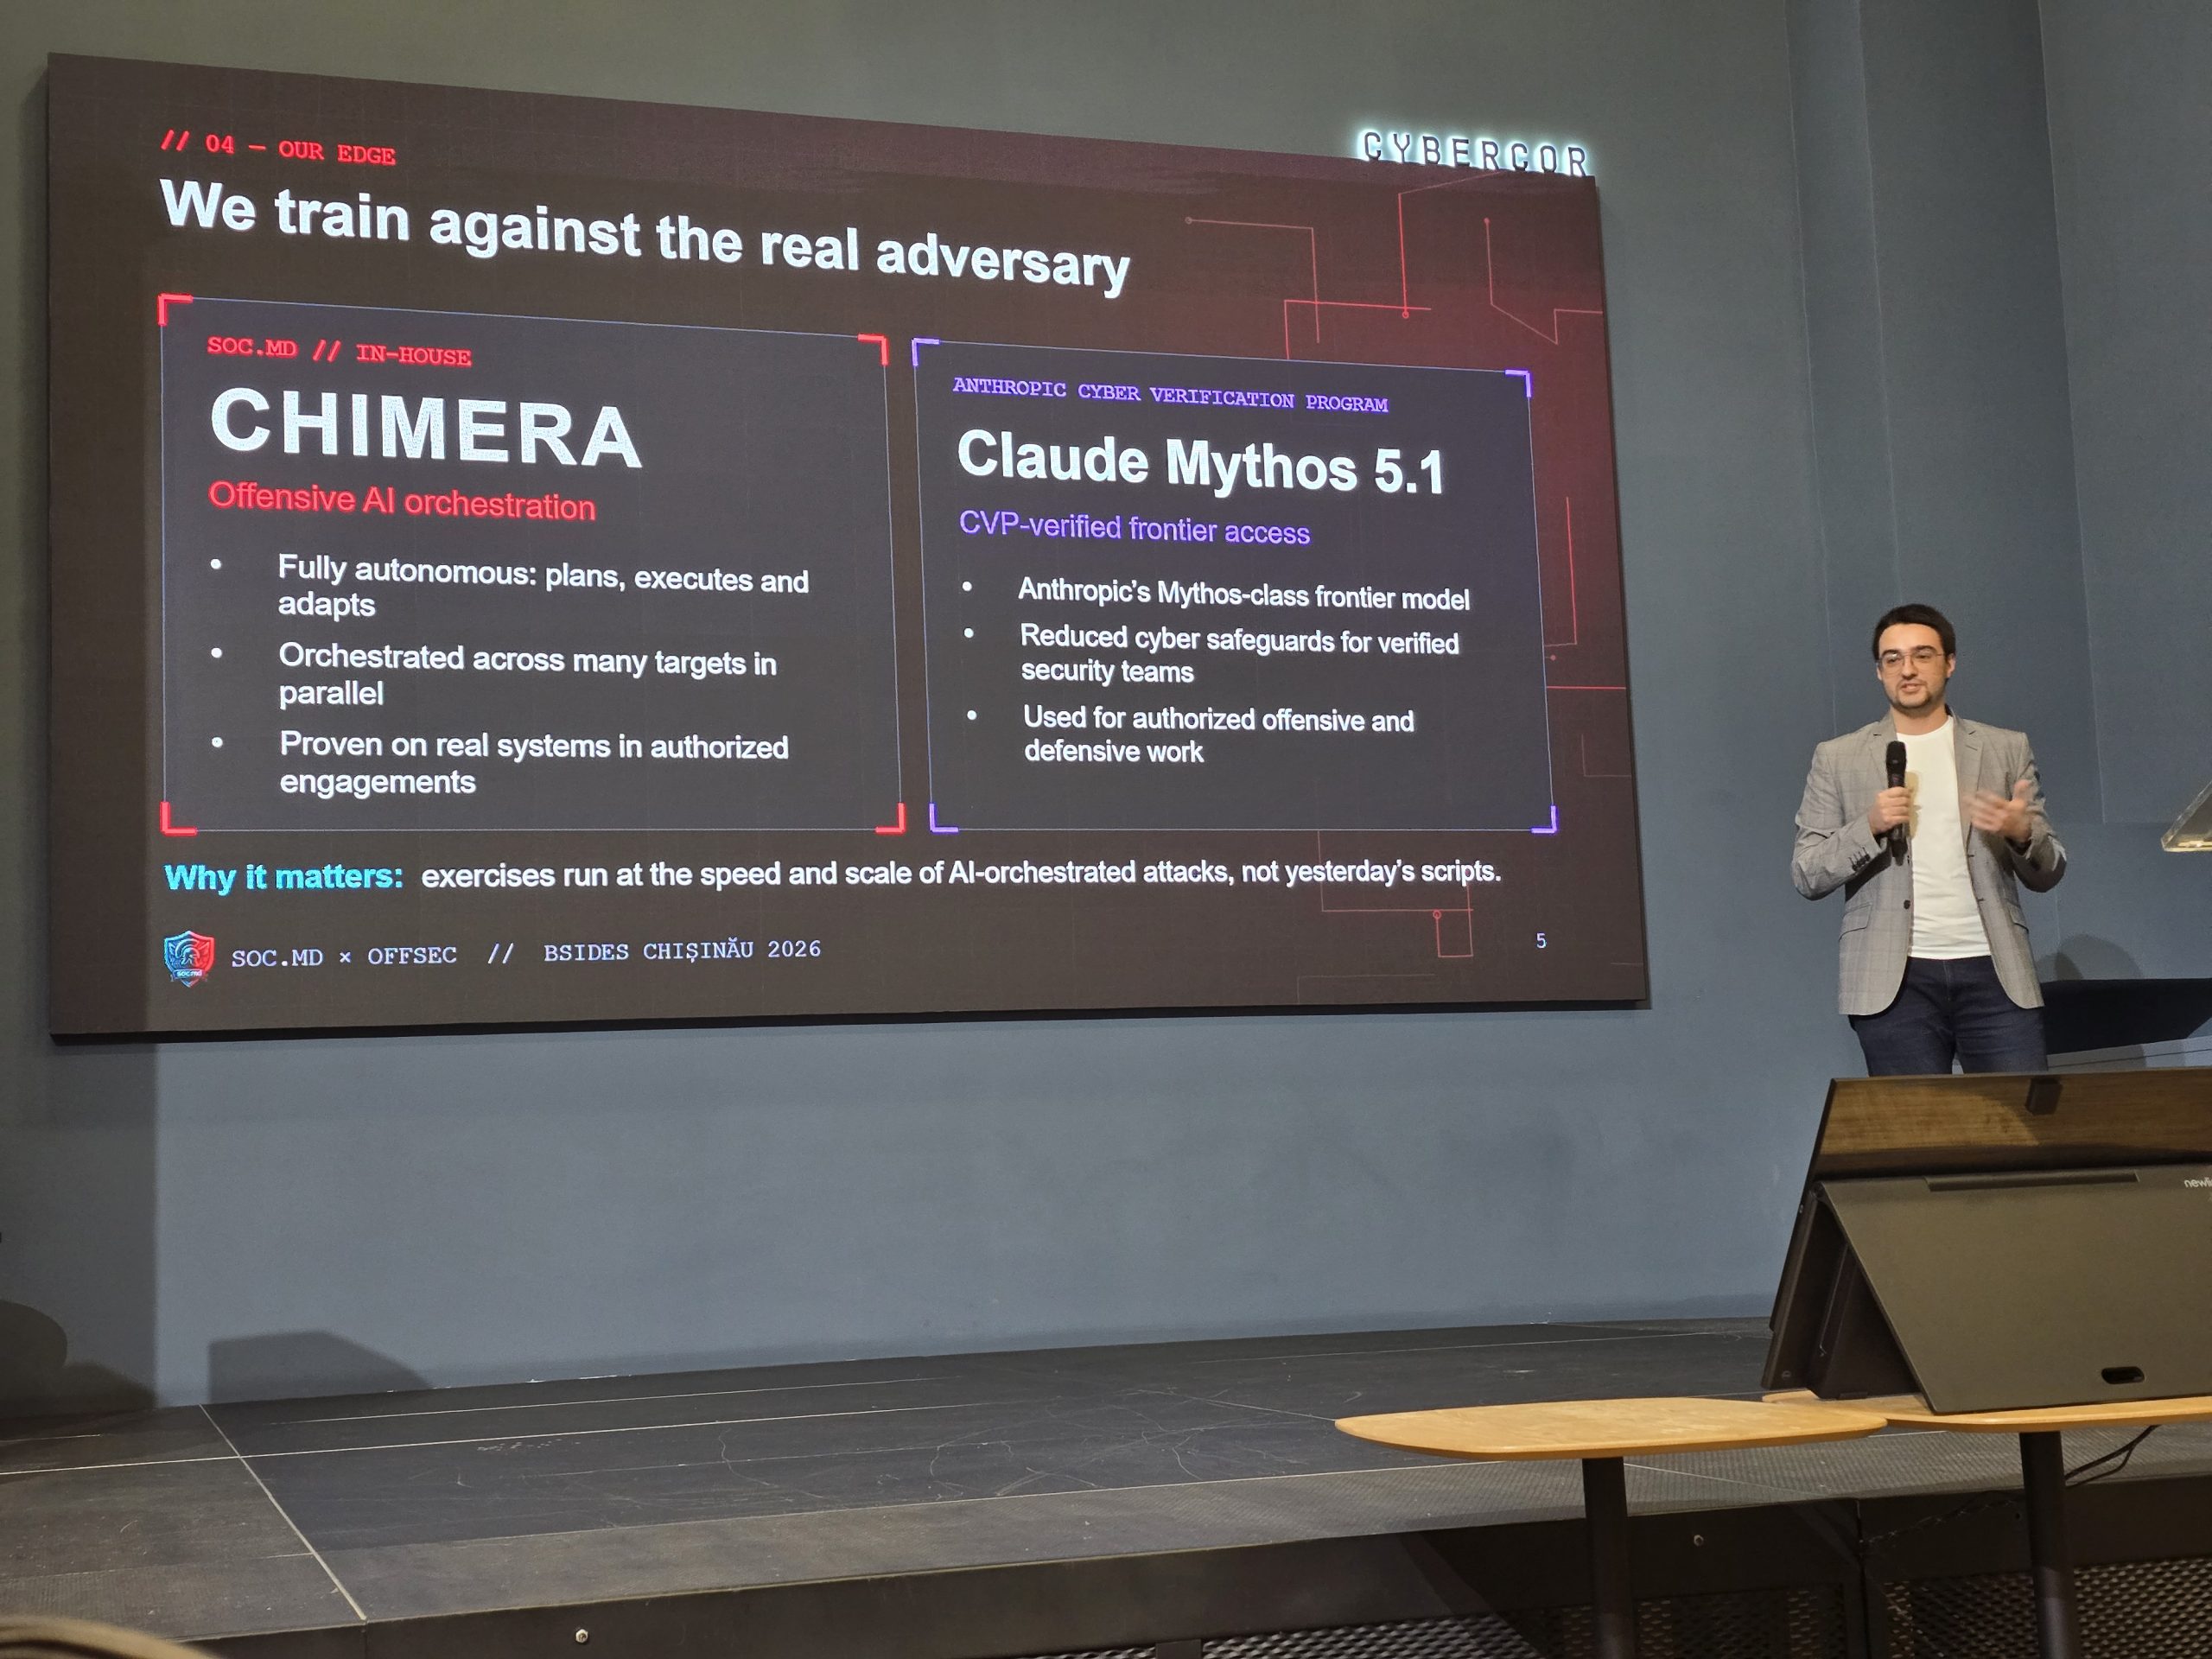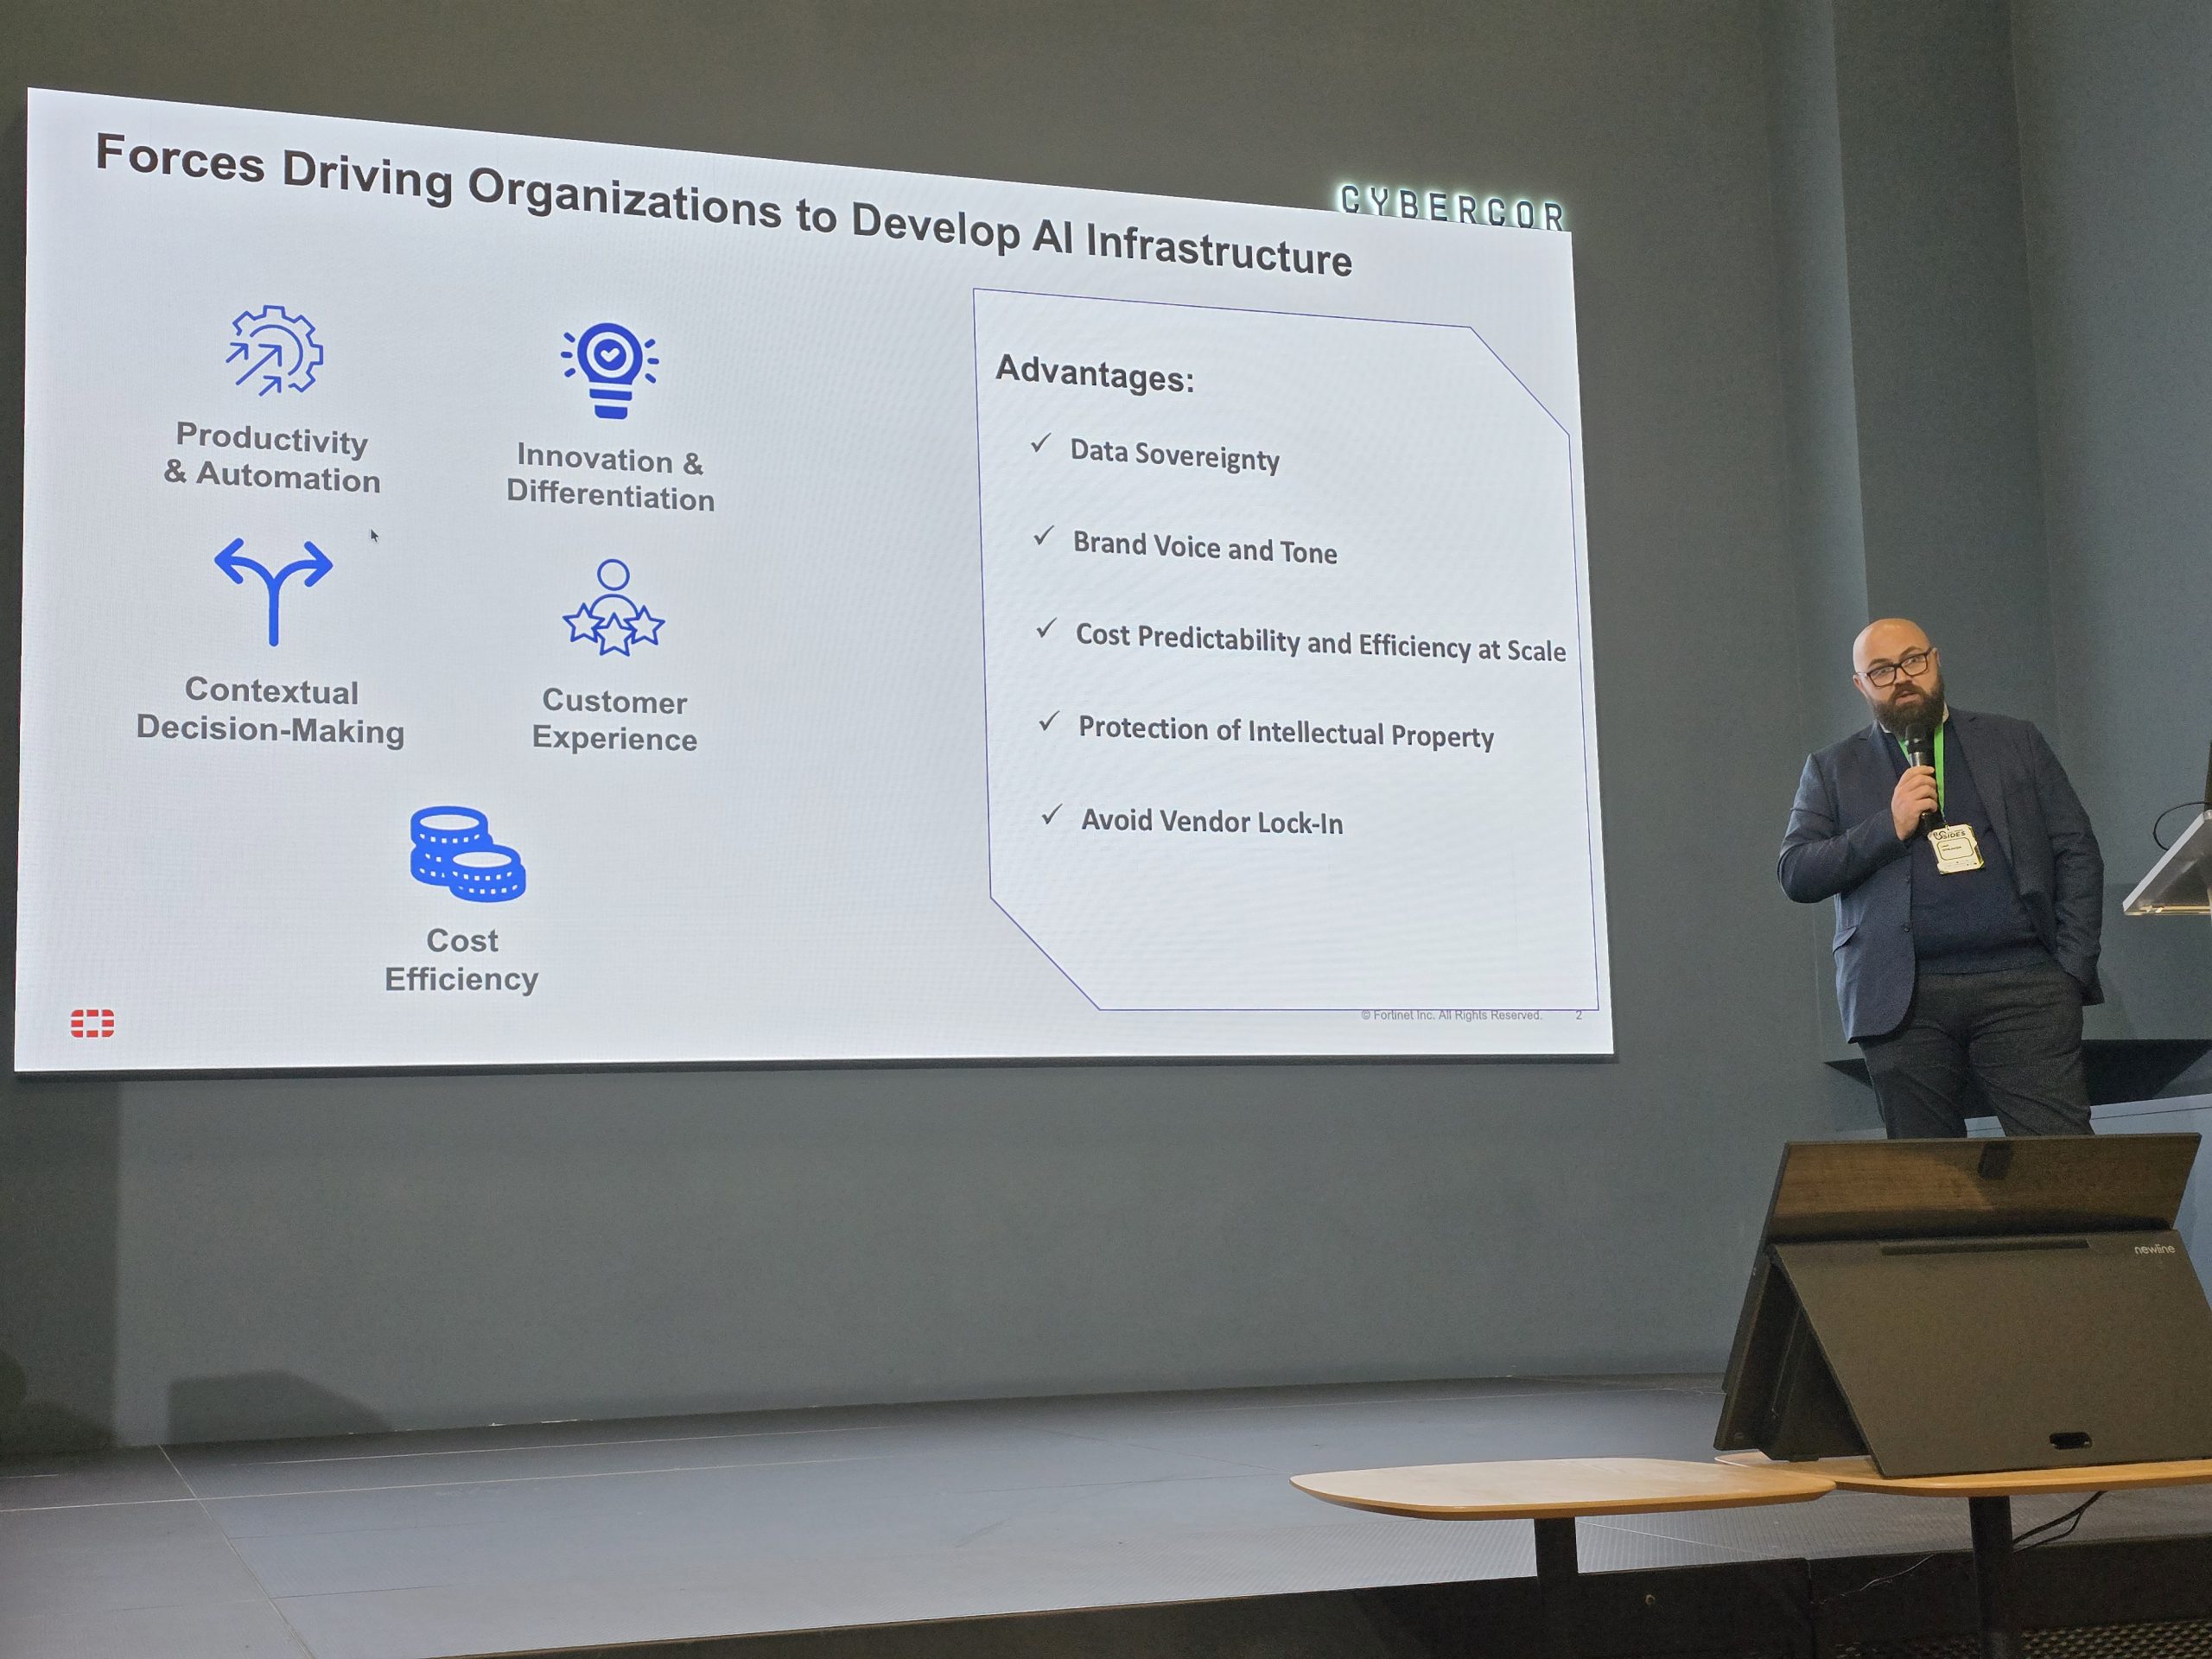
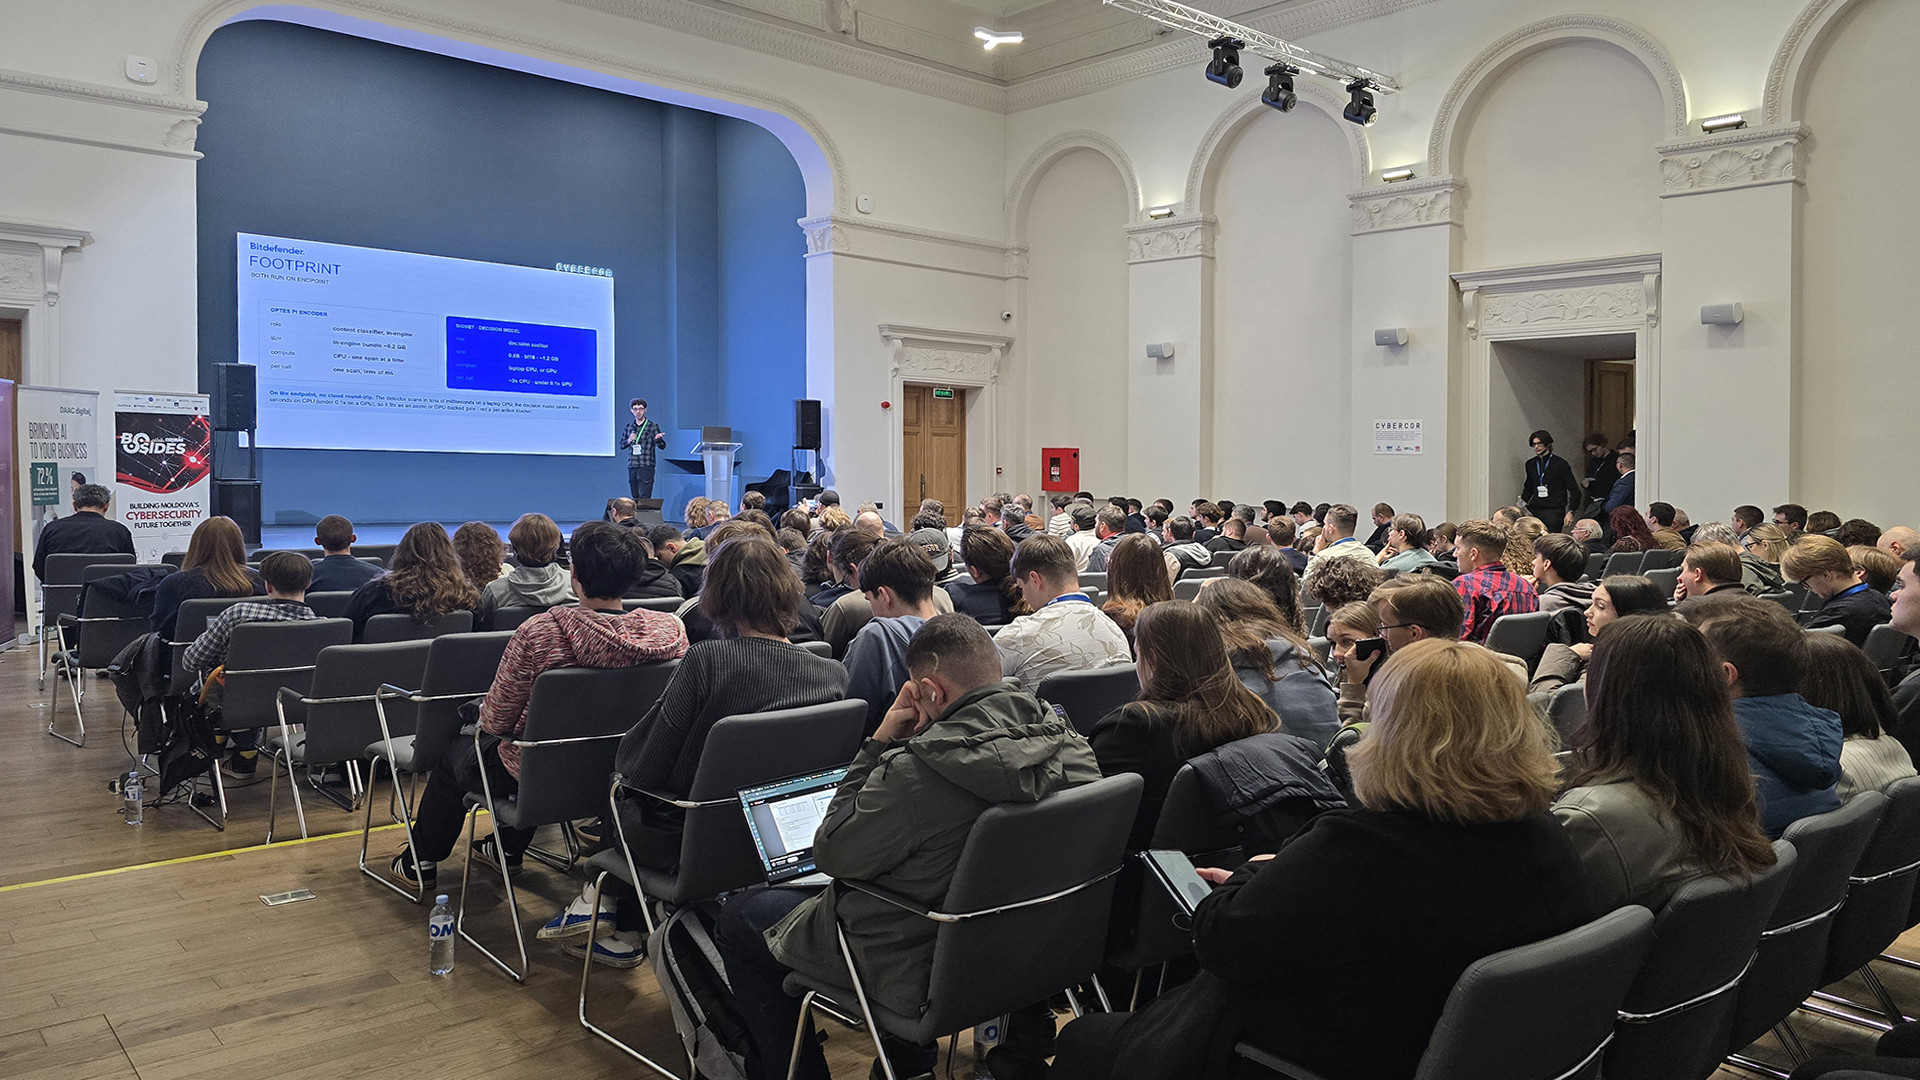
O sală plină la CYBERCOR, unsprezece sesiuni și un singur fir care le-a legat pe toate: aceleași instrumente care accelerează apărarea accelerează și atacul.
BSides Chișinău 2026, ediția a doua a conferinței de securitate cibernetică a comunității locale, s-a desfășurat pe 30 octombrie la Universitatea Tehnică a Moldovei. DAAC digital a fost partener al evenimentului pentru al doilea an consecutiv.
Ce rămâne nevăzut în inventar
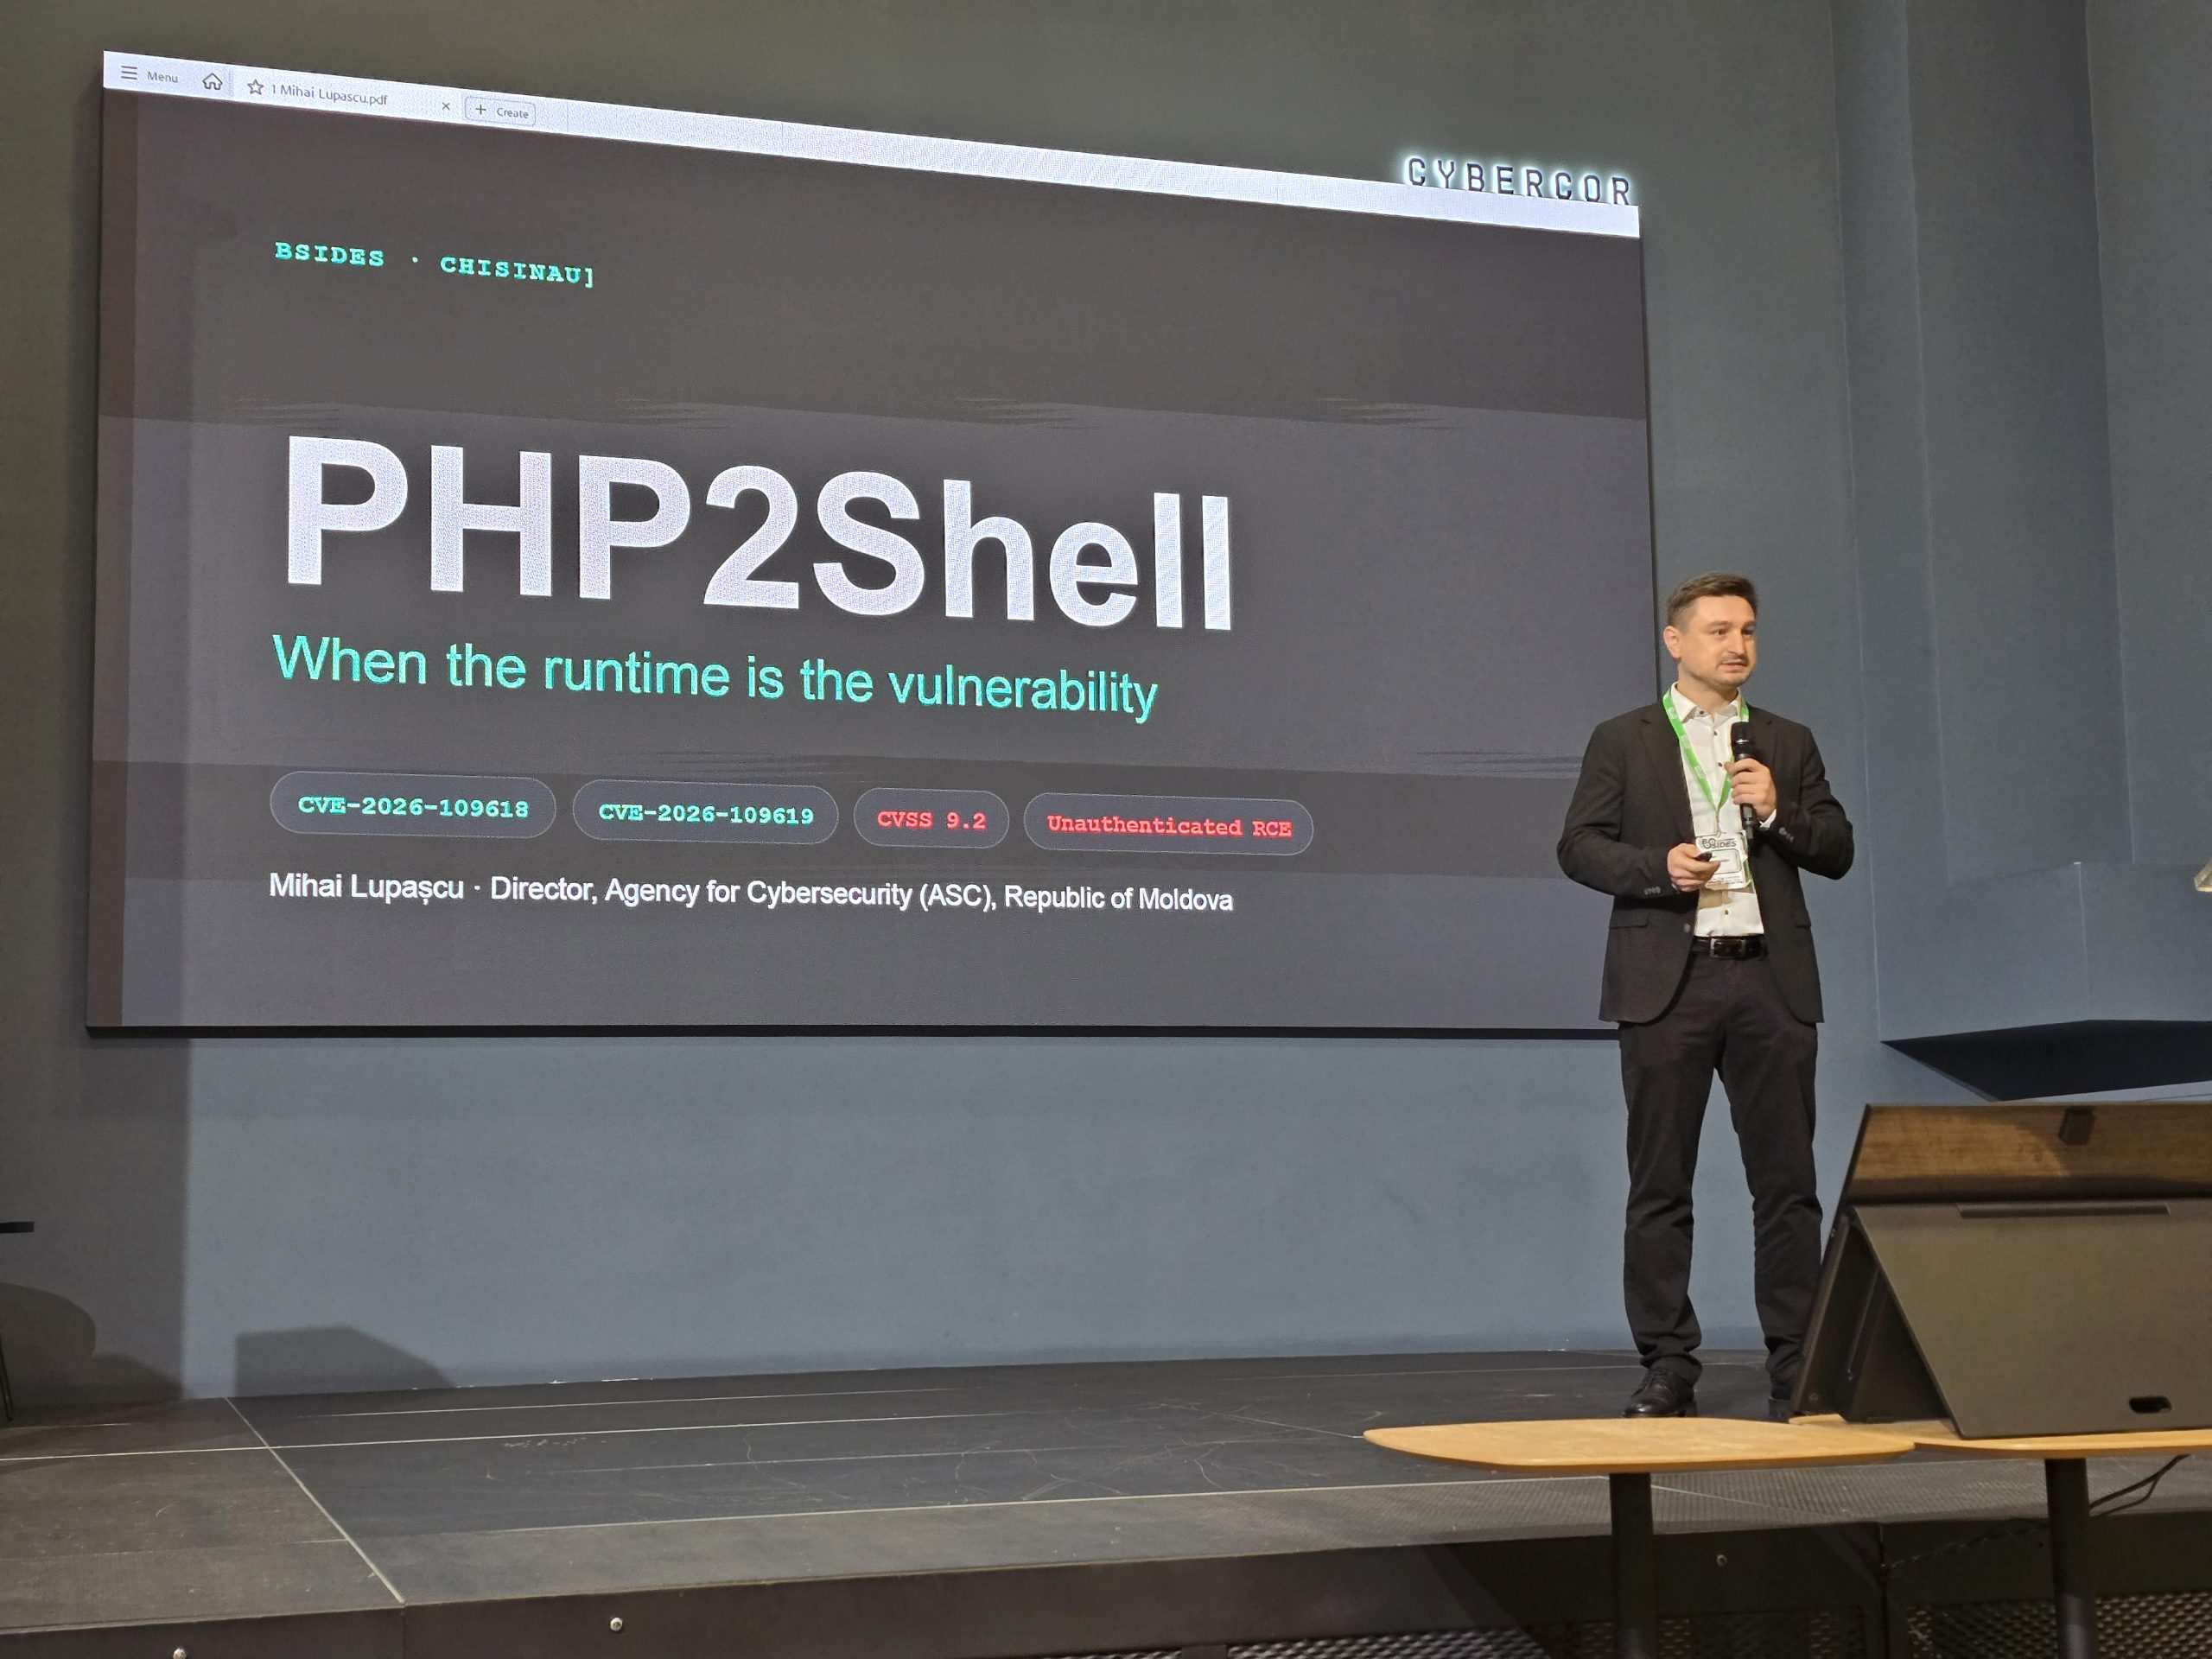
Deschiderea a fost susținută de Mihai Lupașcu, directorul Agenției pentru Securitate Cibernetică. Observația care a dat tonul zilei a fost una de proces, nu de tehnologie: echipele urmăresc versiunile aplicațiilor și ale componentelor instalate, dar rareori motorul care rulează sub ele.
Iar asta contează mai mult ca oricând, pentru că cercetarea asistată de AI scurtează drumul de la o slăbiciune cunoscută la un instrument funcțional. Apărarea nu mai are timp să fie reactivă.
AI, de ambele părți ale liniei
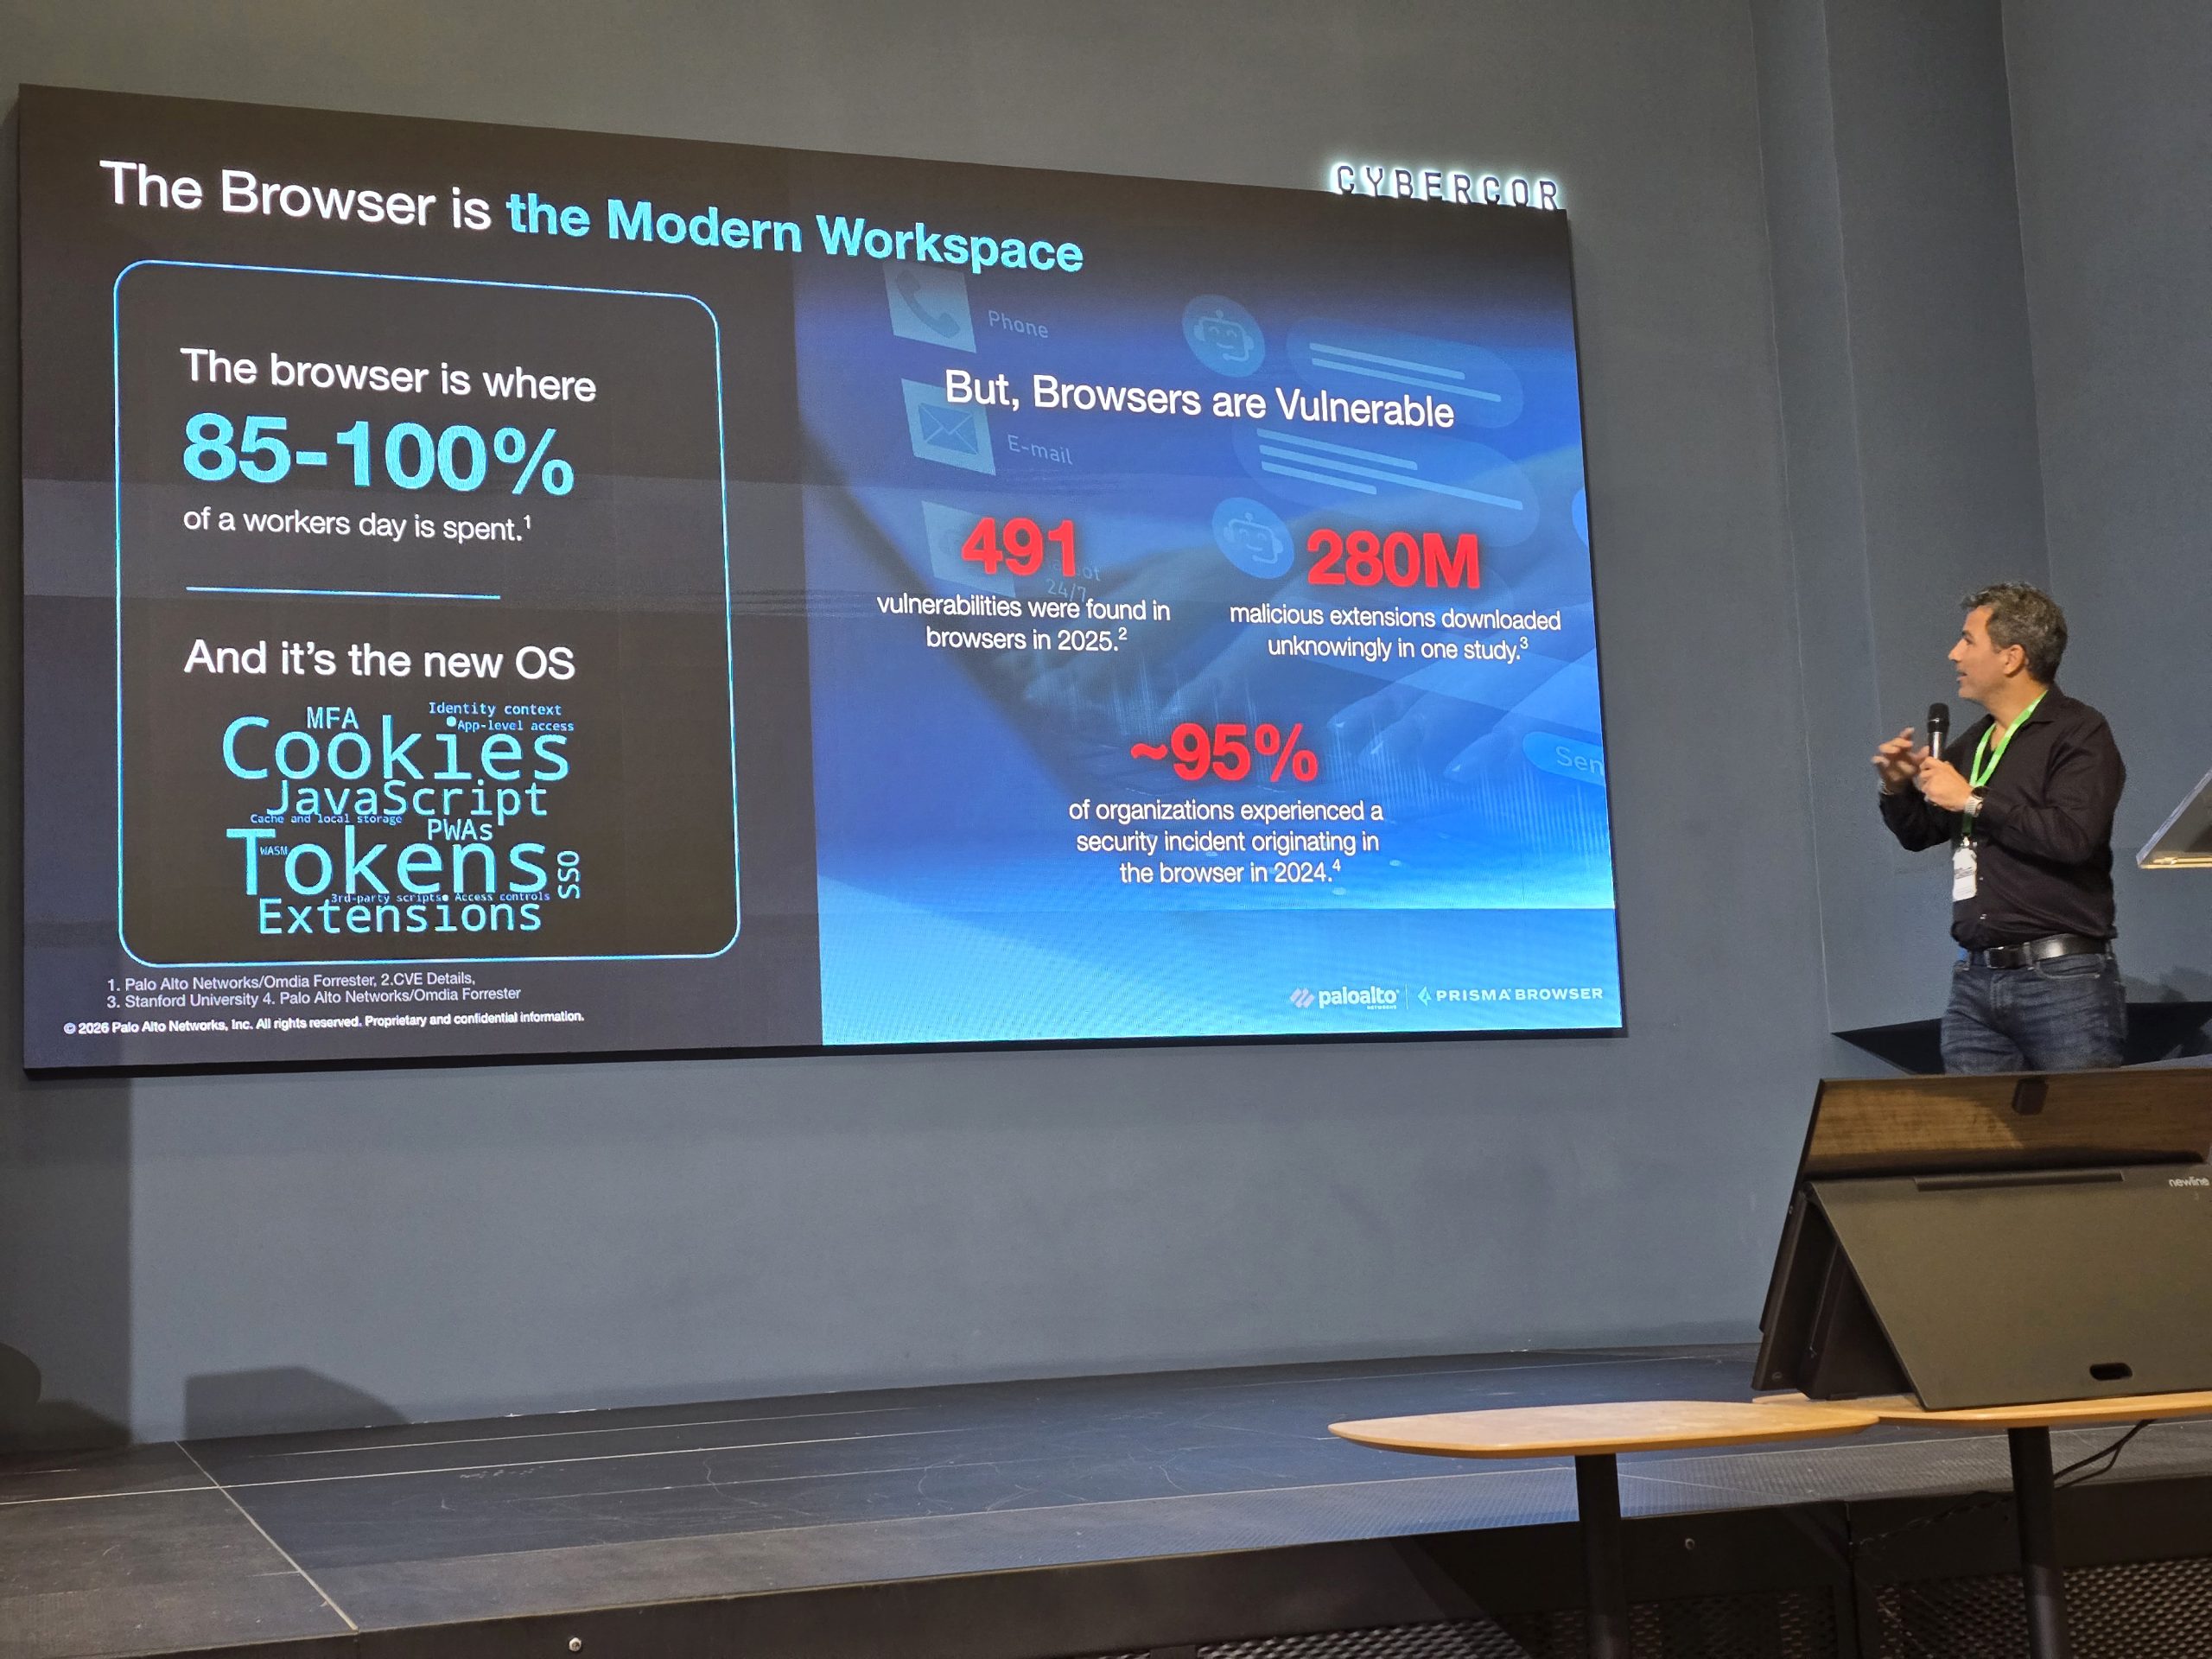
Browserul a fost discutat ca noul punct de control al organizației, acolo unde se petrece aproape toată ziua de lucru a unui angajat și unde se adună sesiuni, token-uri și extensii.
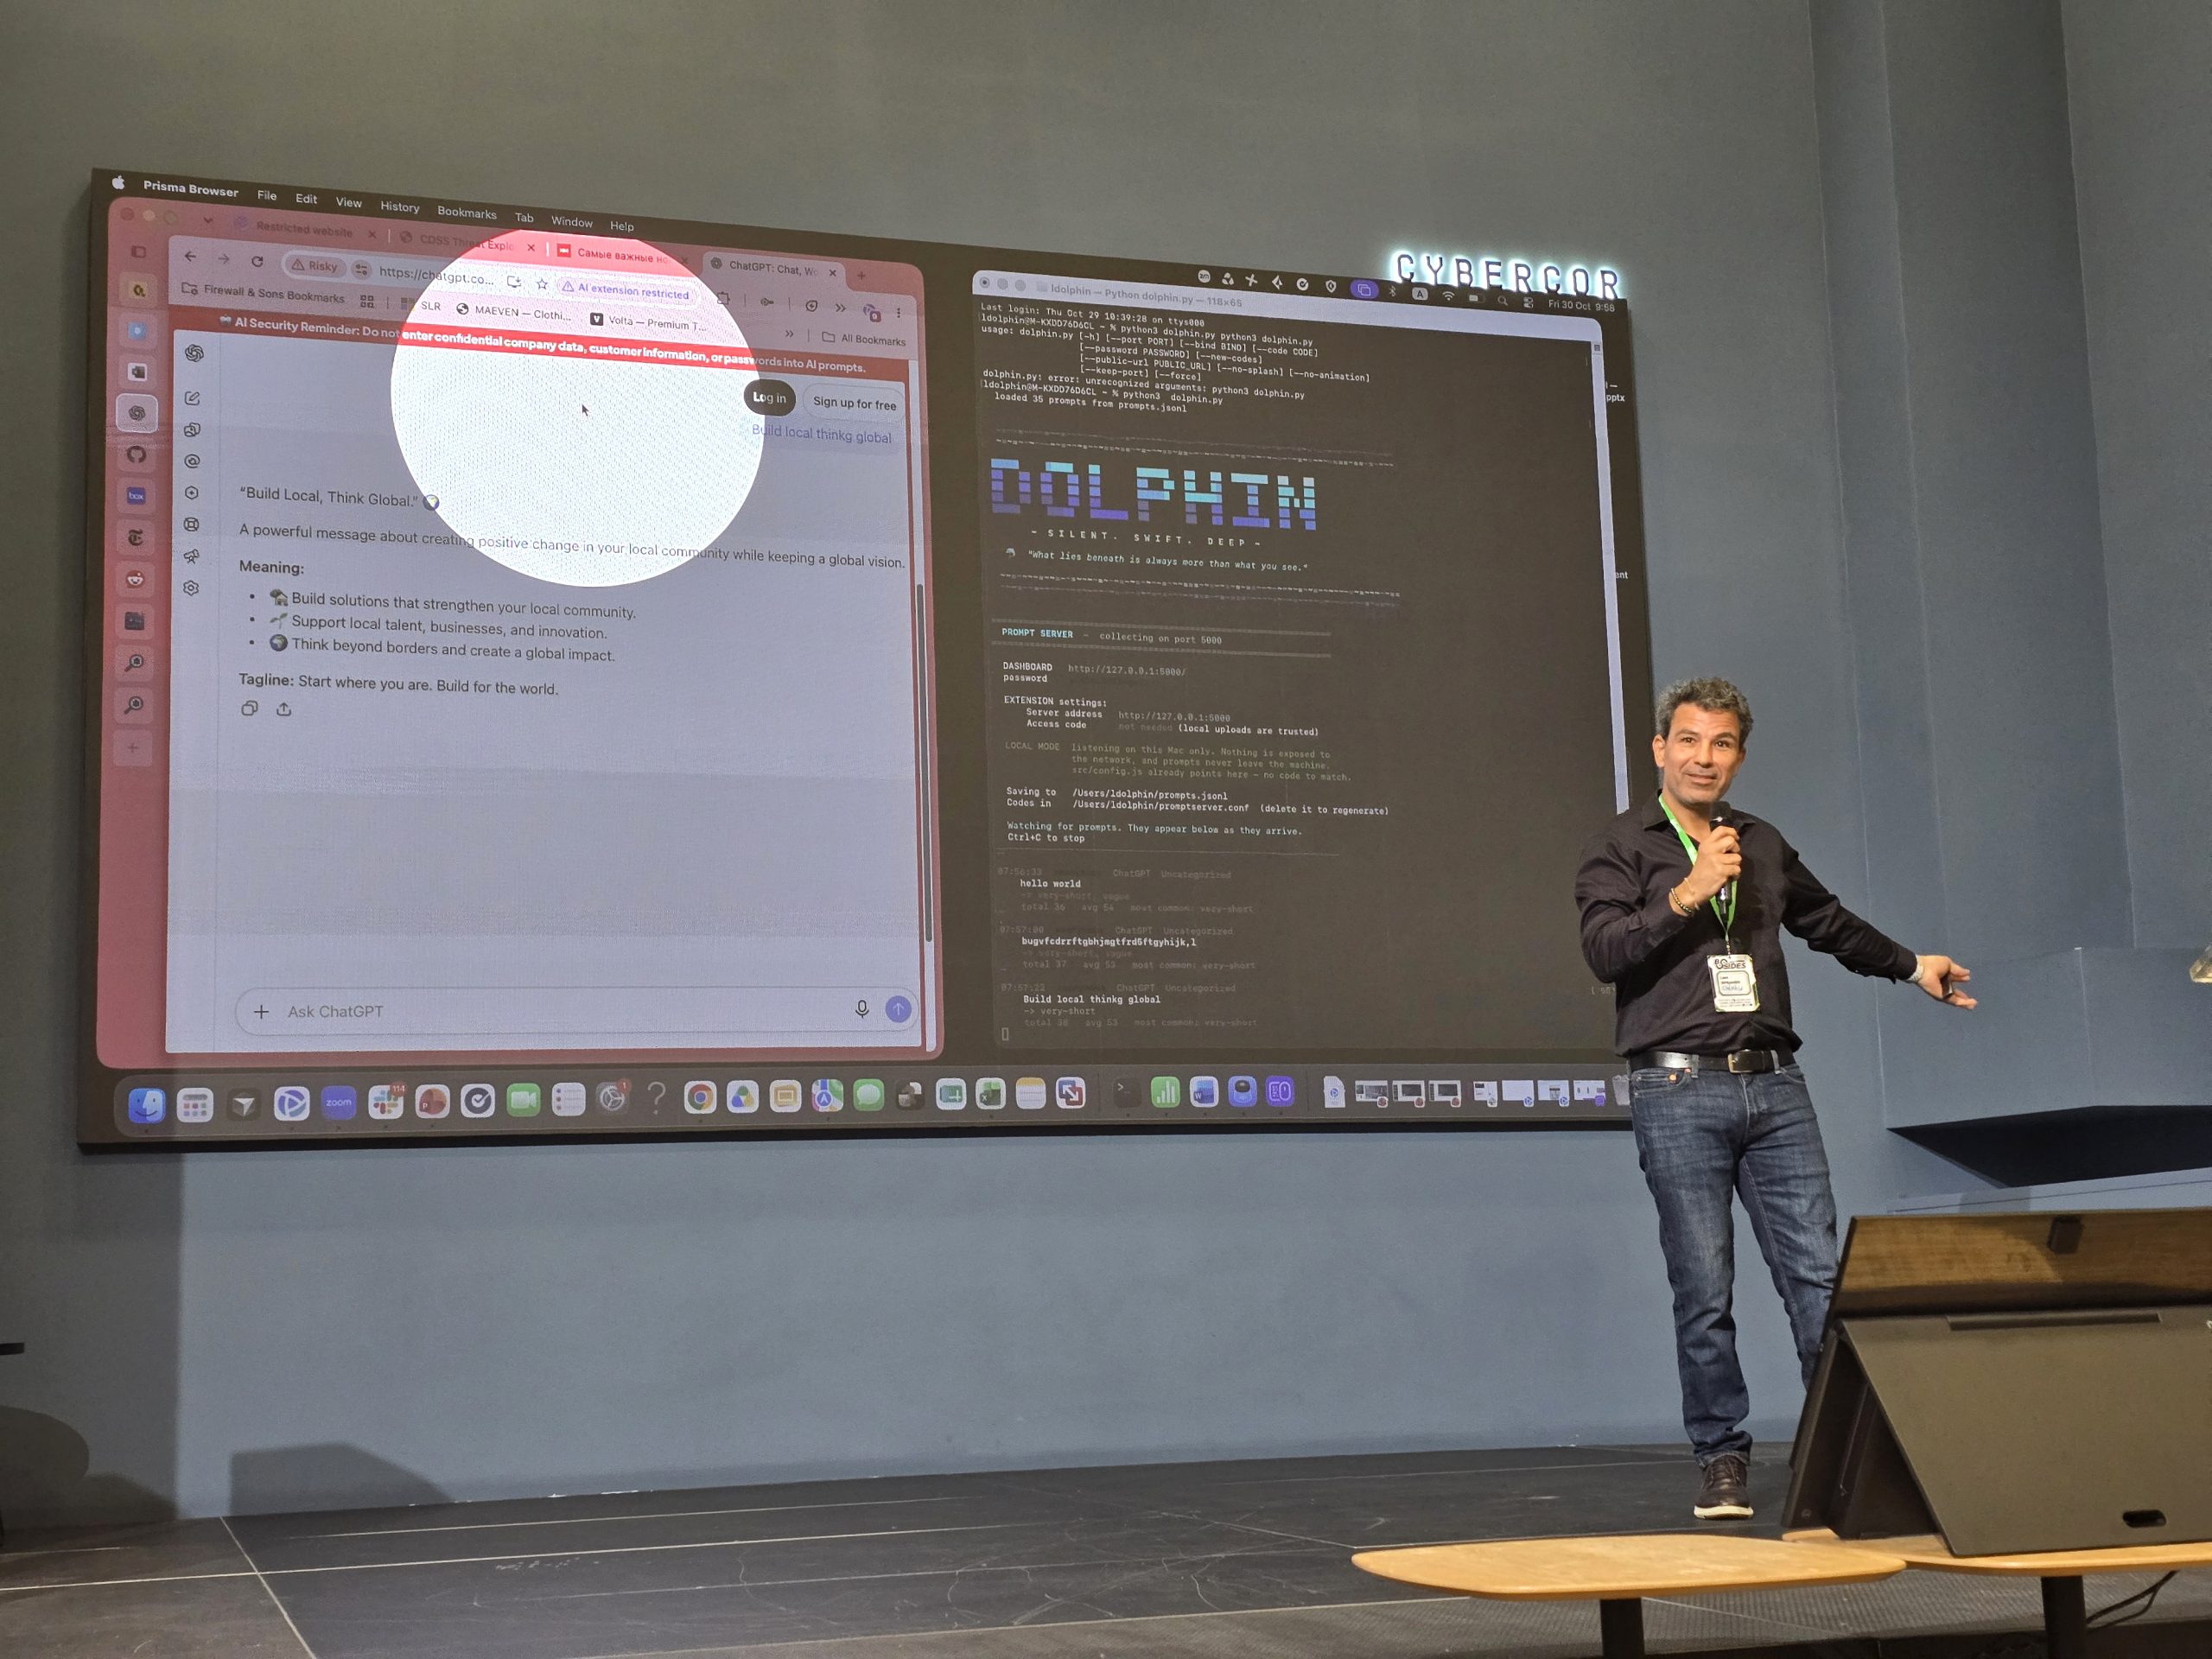
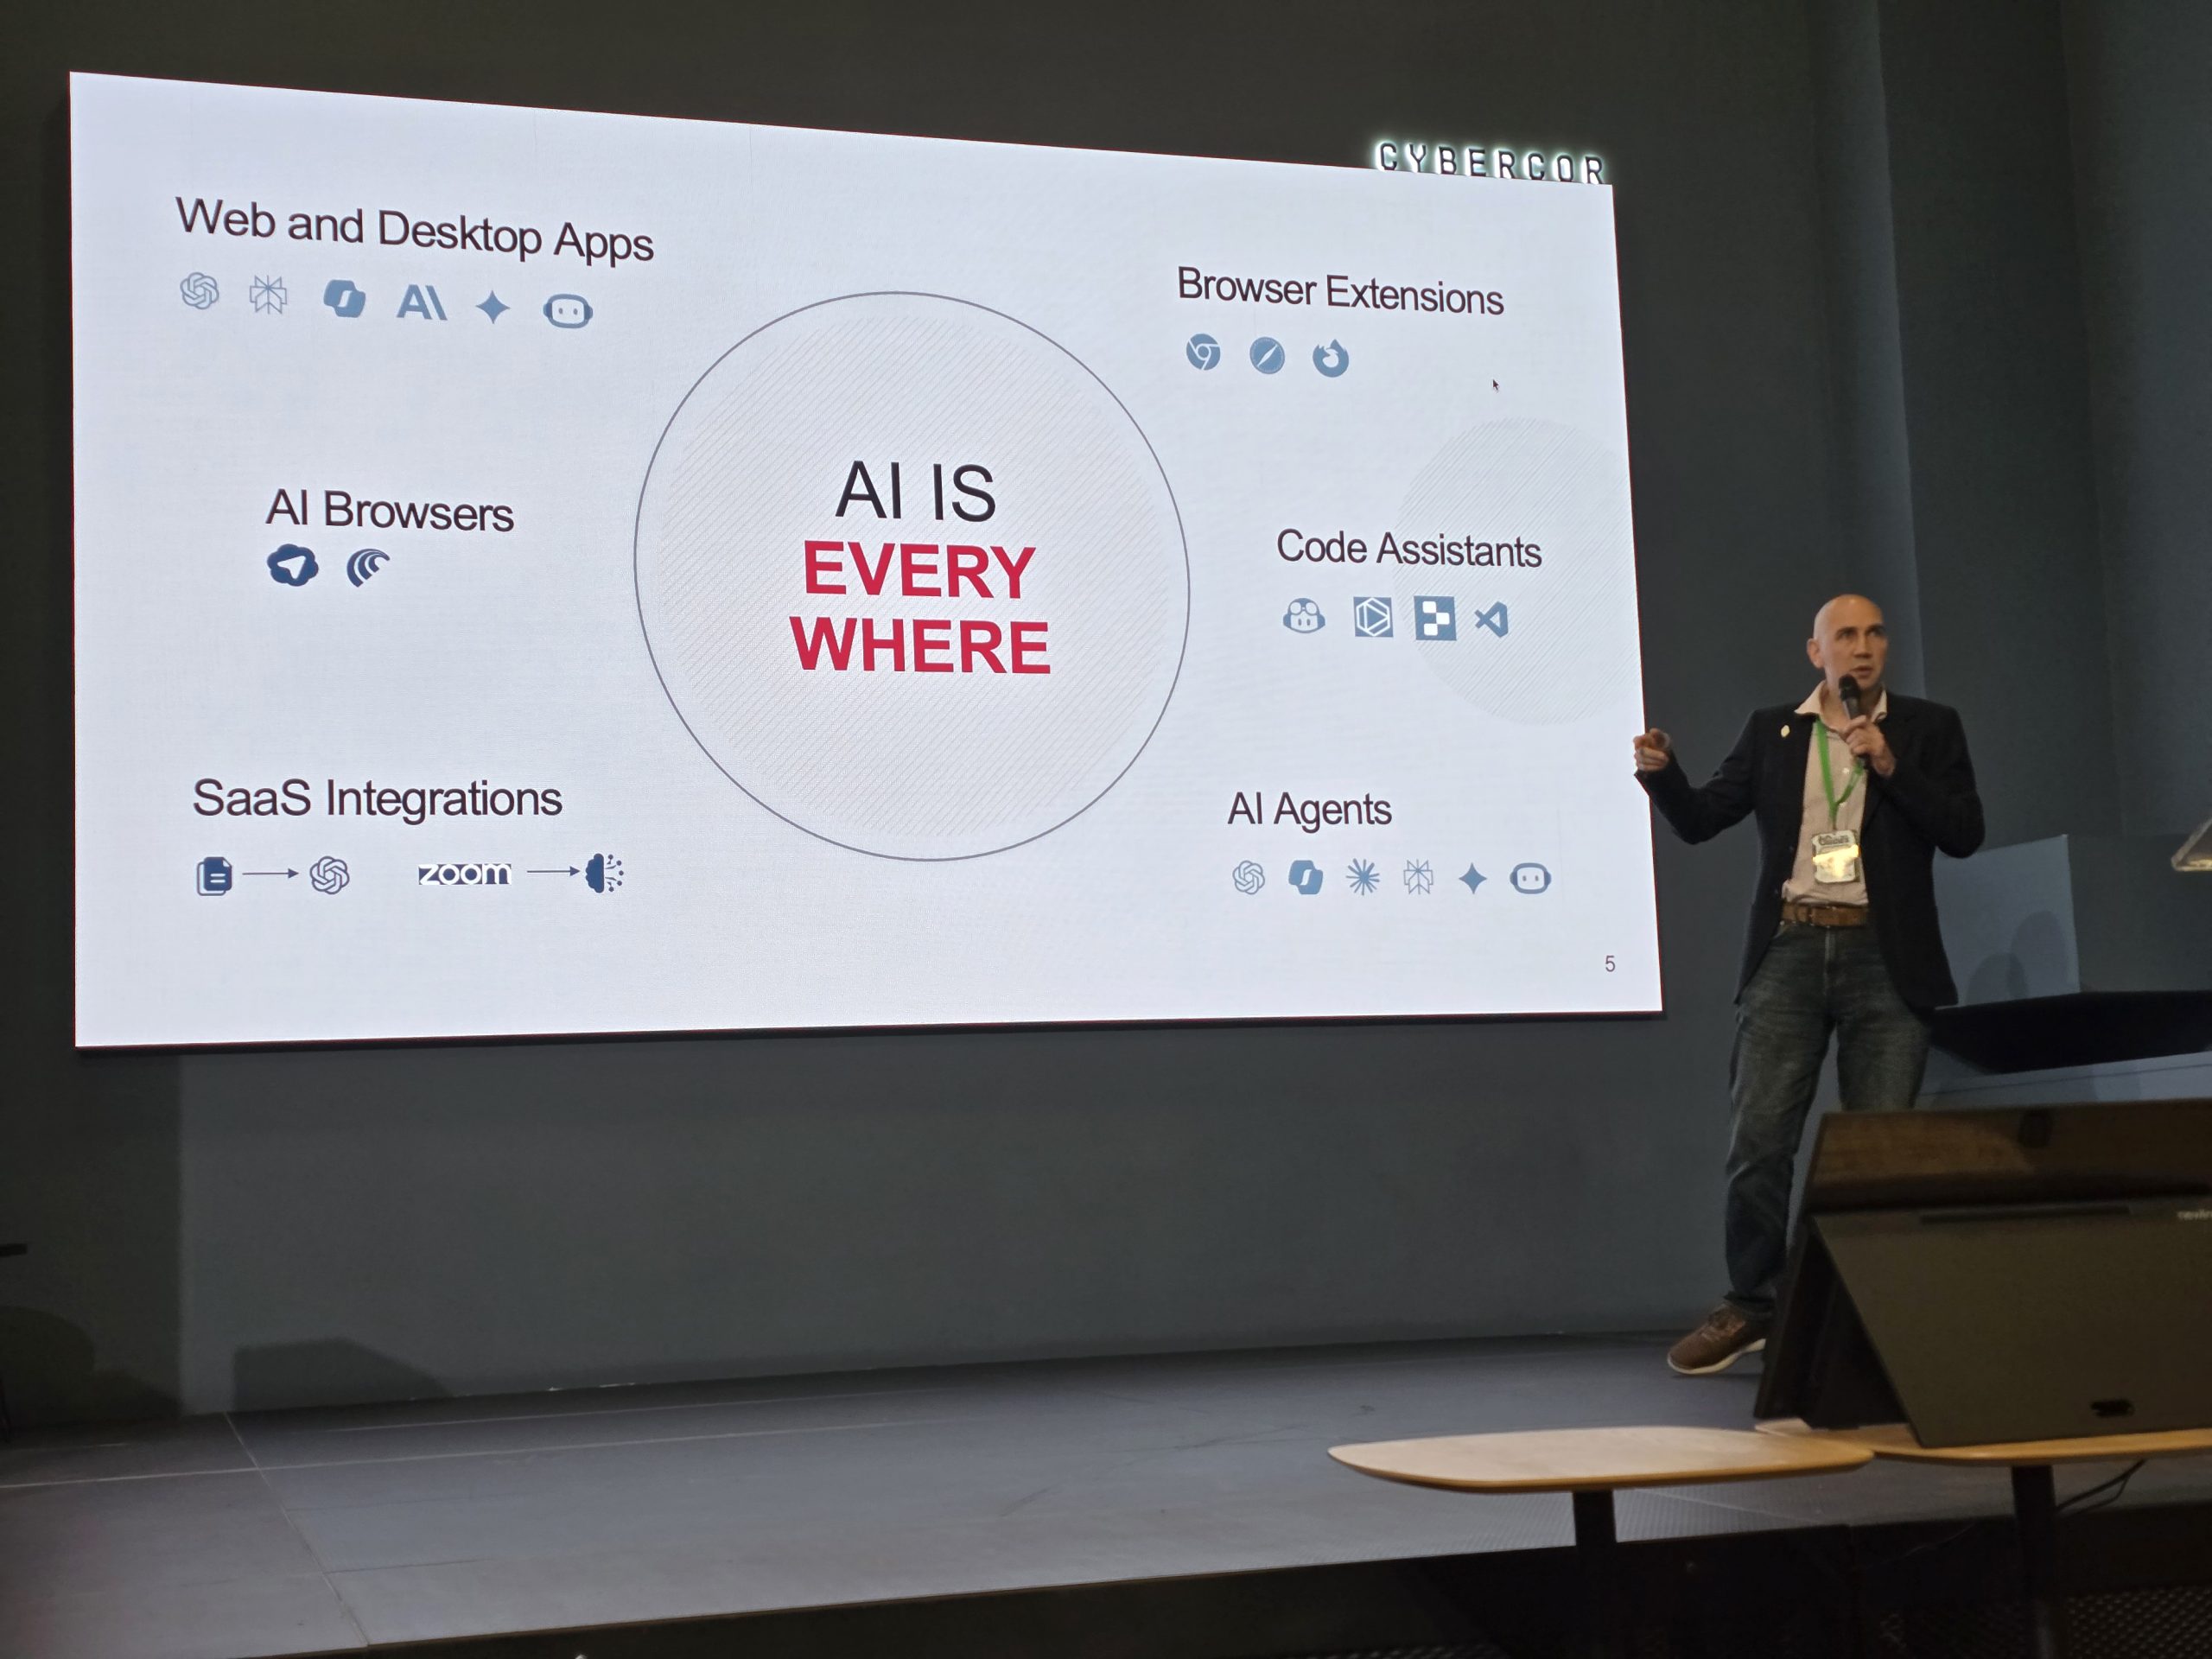
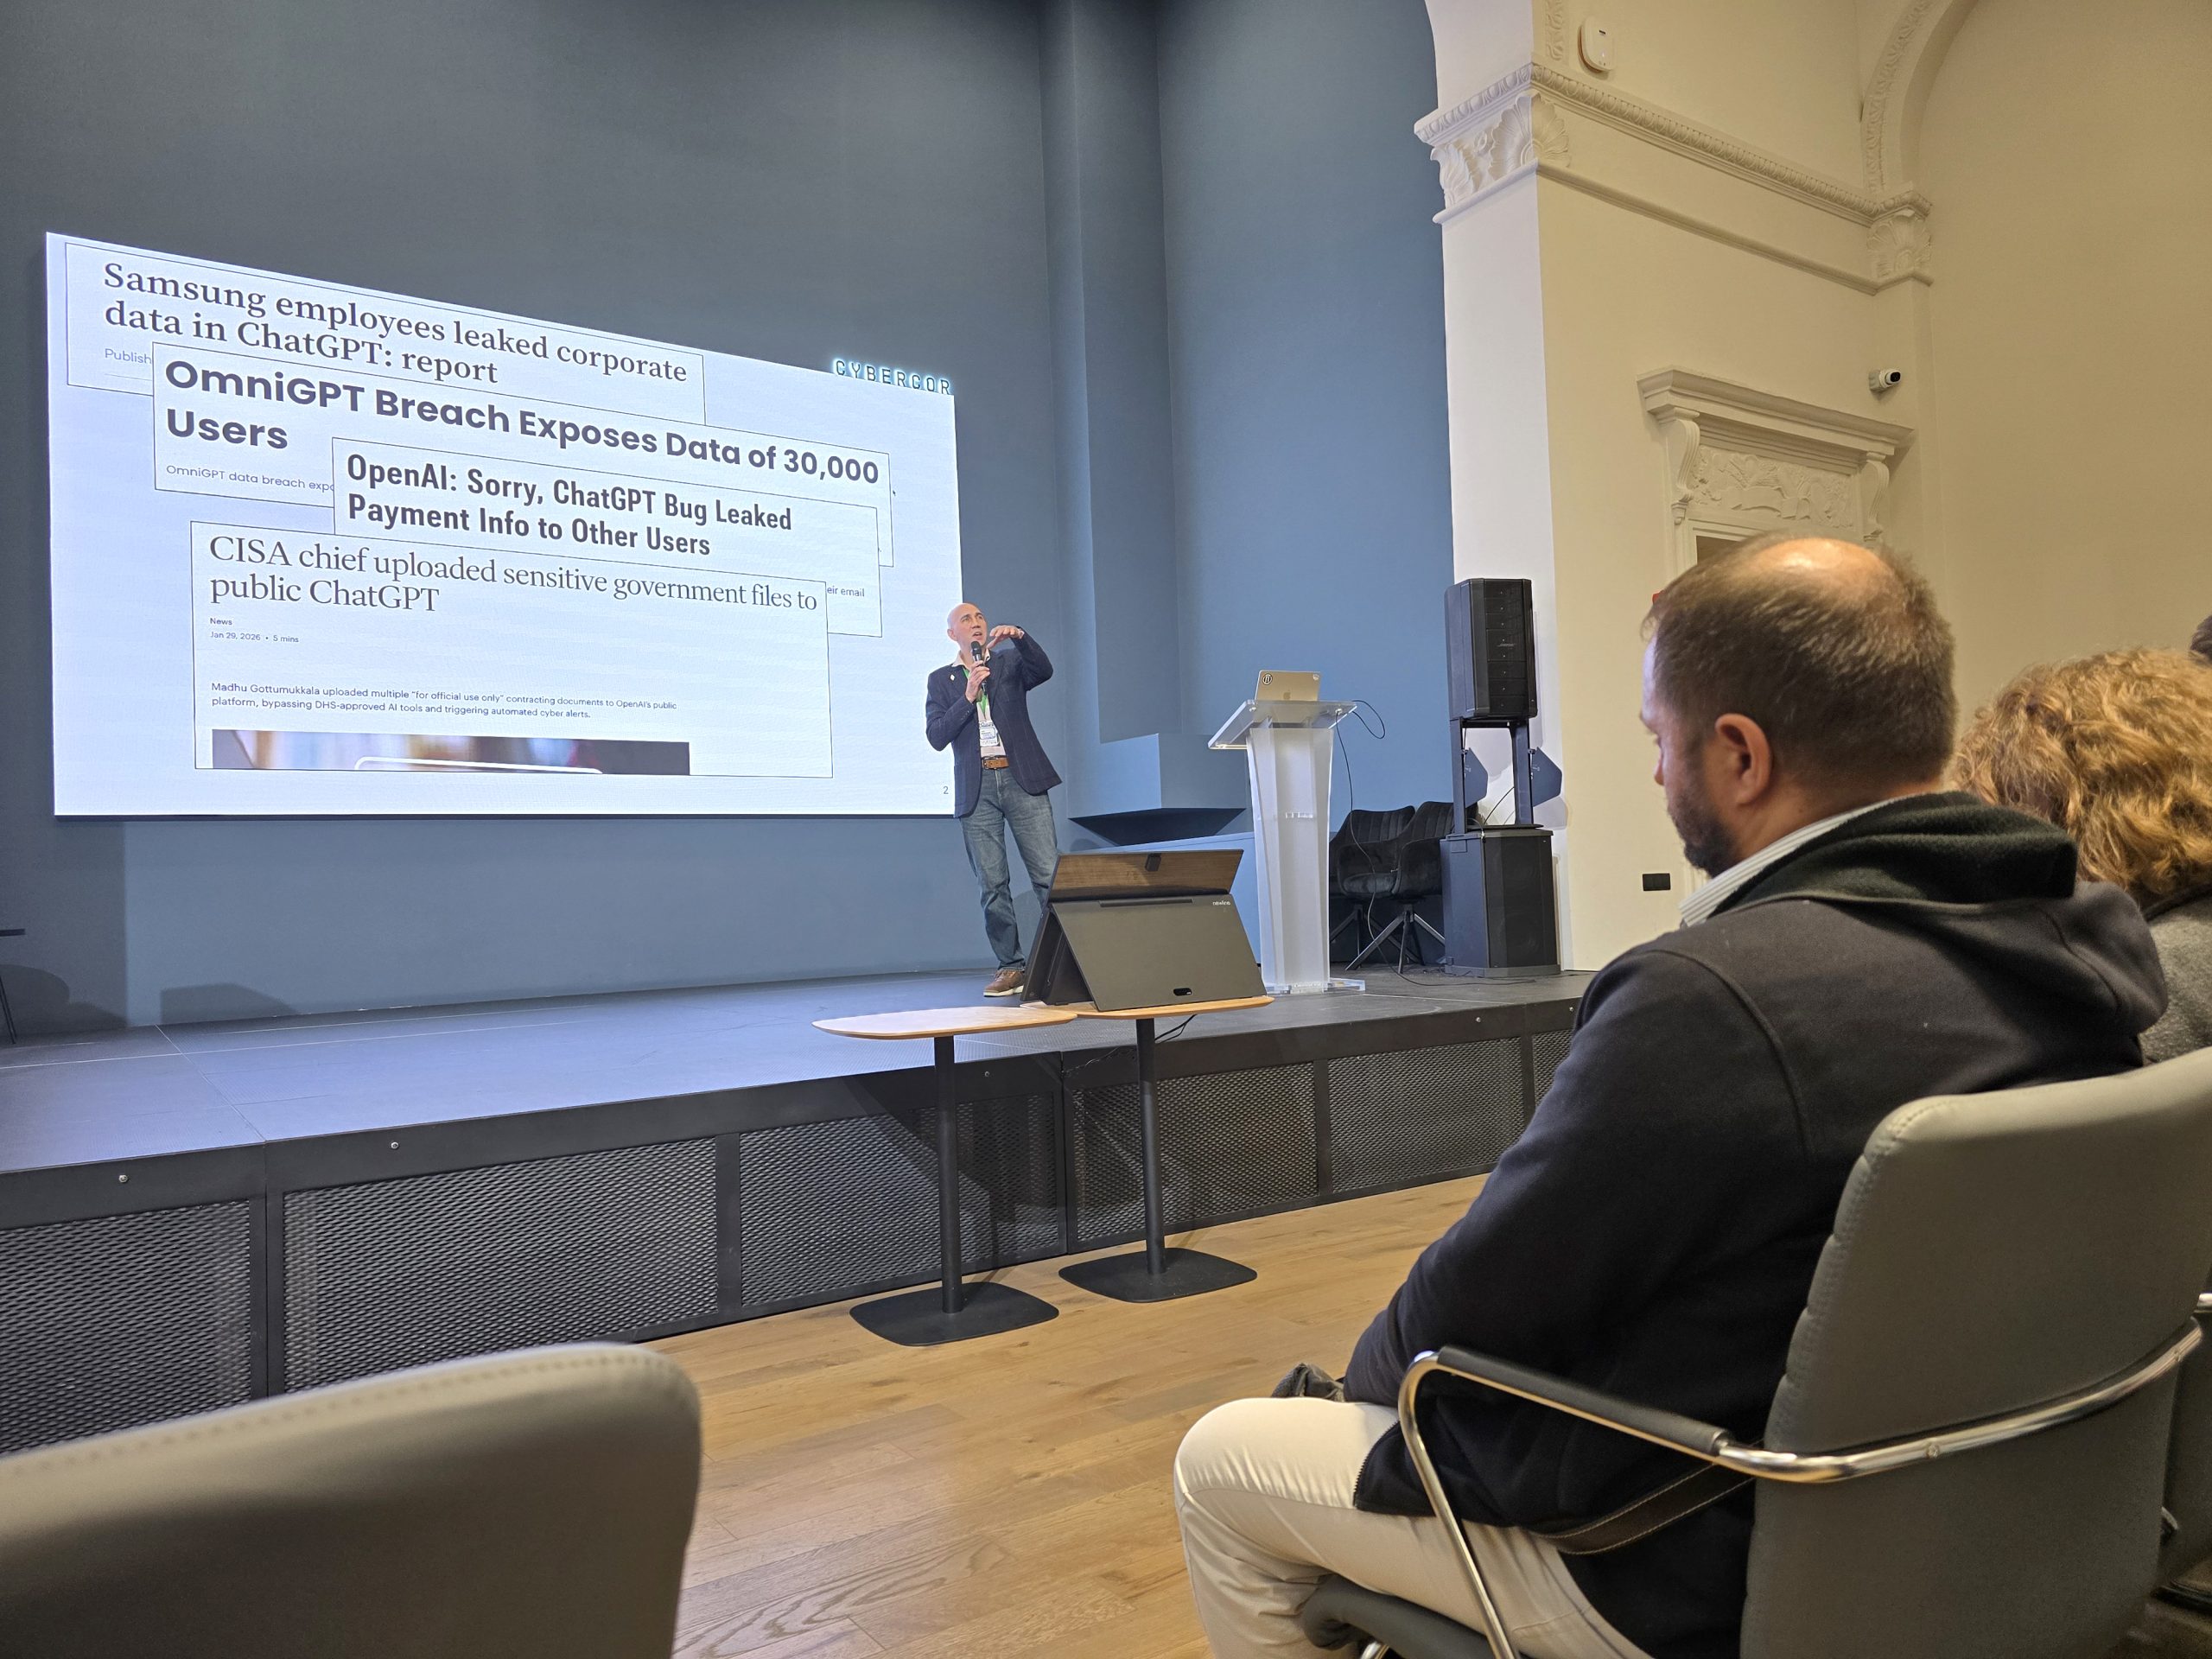
Alexey Shulenkov, consultant independent în securitate cibernetică, a vorbit despre Shadow AI: instrumentele pe care angajații le folosesc fără aprobare și datele care ies din companie odată cu ele. Cazuri publice de scurgeri prin asistenți AI există deja, iar controlul nu se poate face doar prin politici scrise.
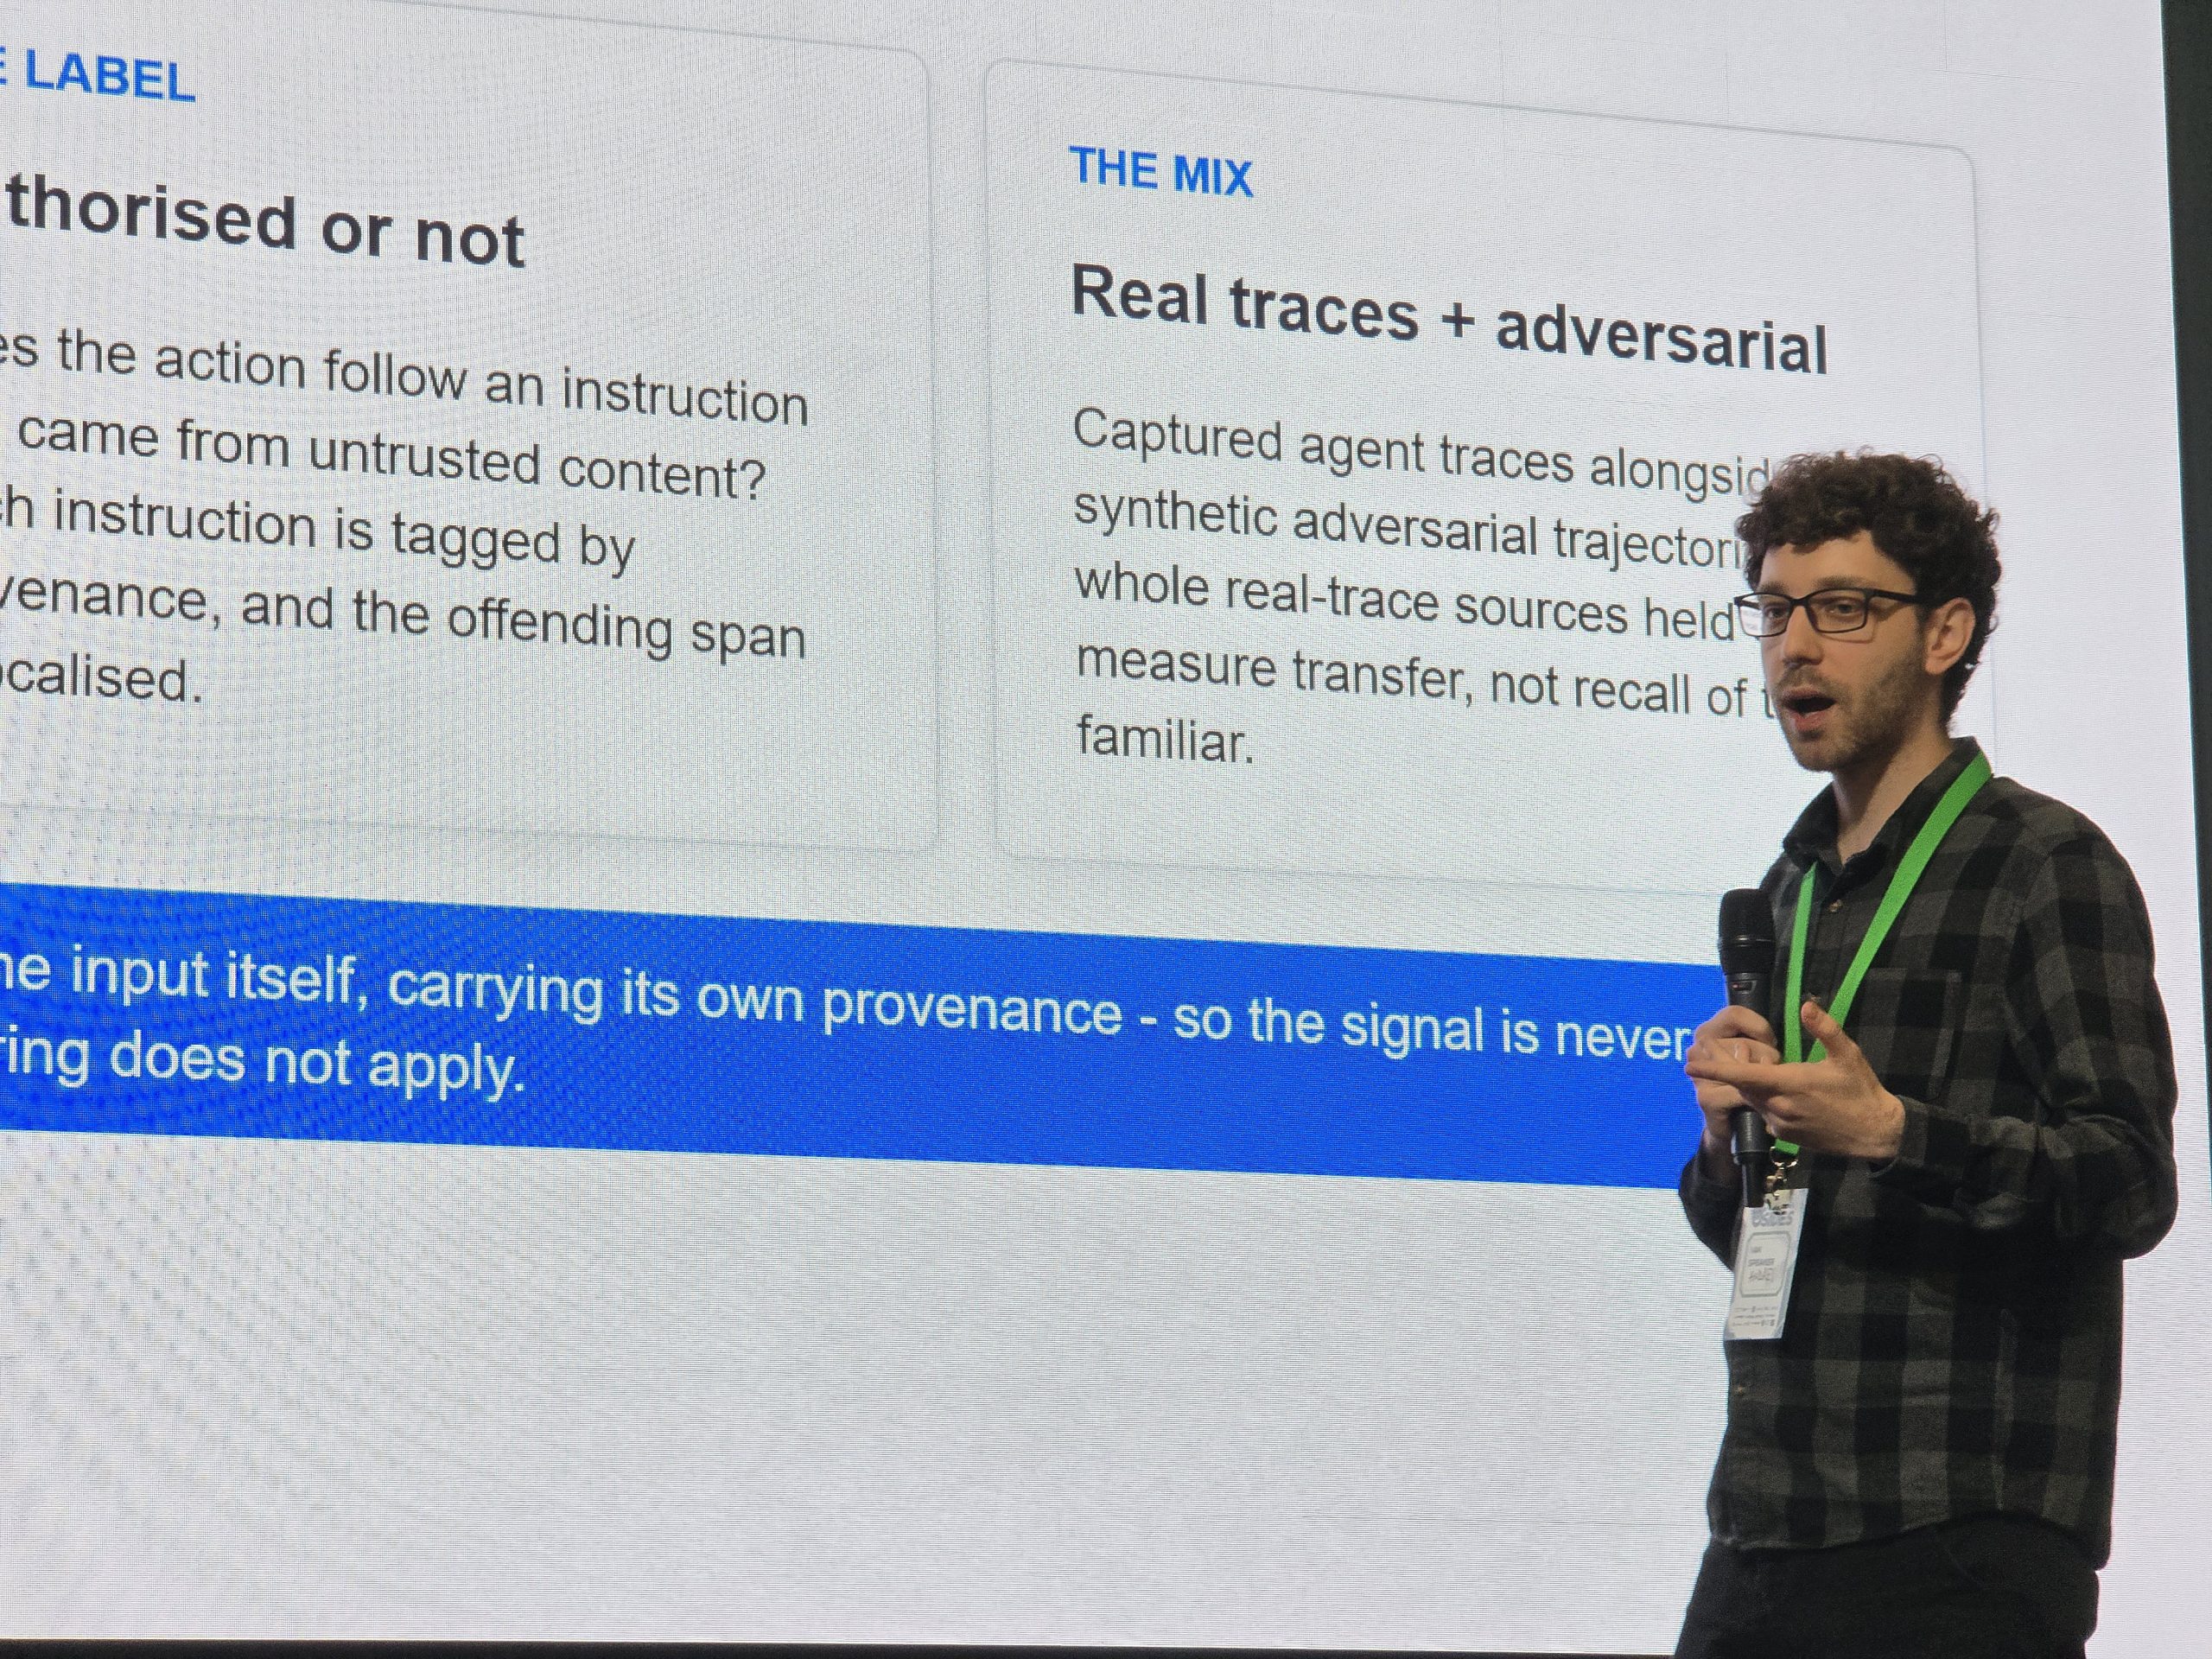
O a treia sesiune a tratat prompt injection în agenții LLM, cu o concluzie care sună familiar oricui a lucrat cu filtre de conținut: regula nu poate trăi în interiorul promptului, pentru că modelul o poate ignora. Detecția trebuie să stea în afara modelului.
Partea umană rămâne cea mai expusă
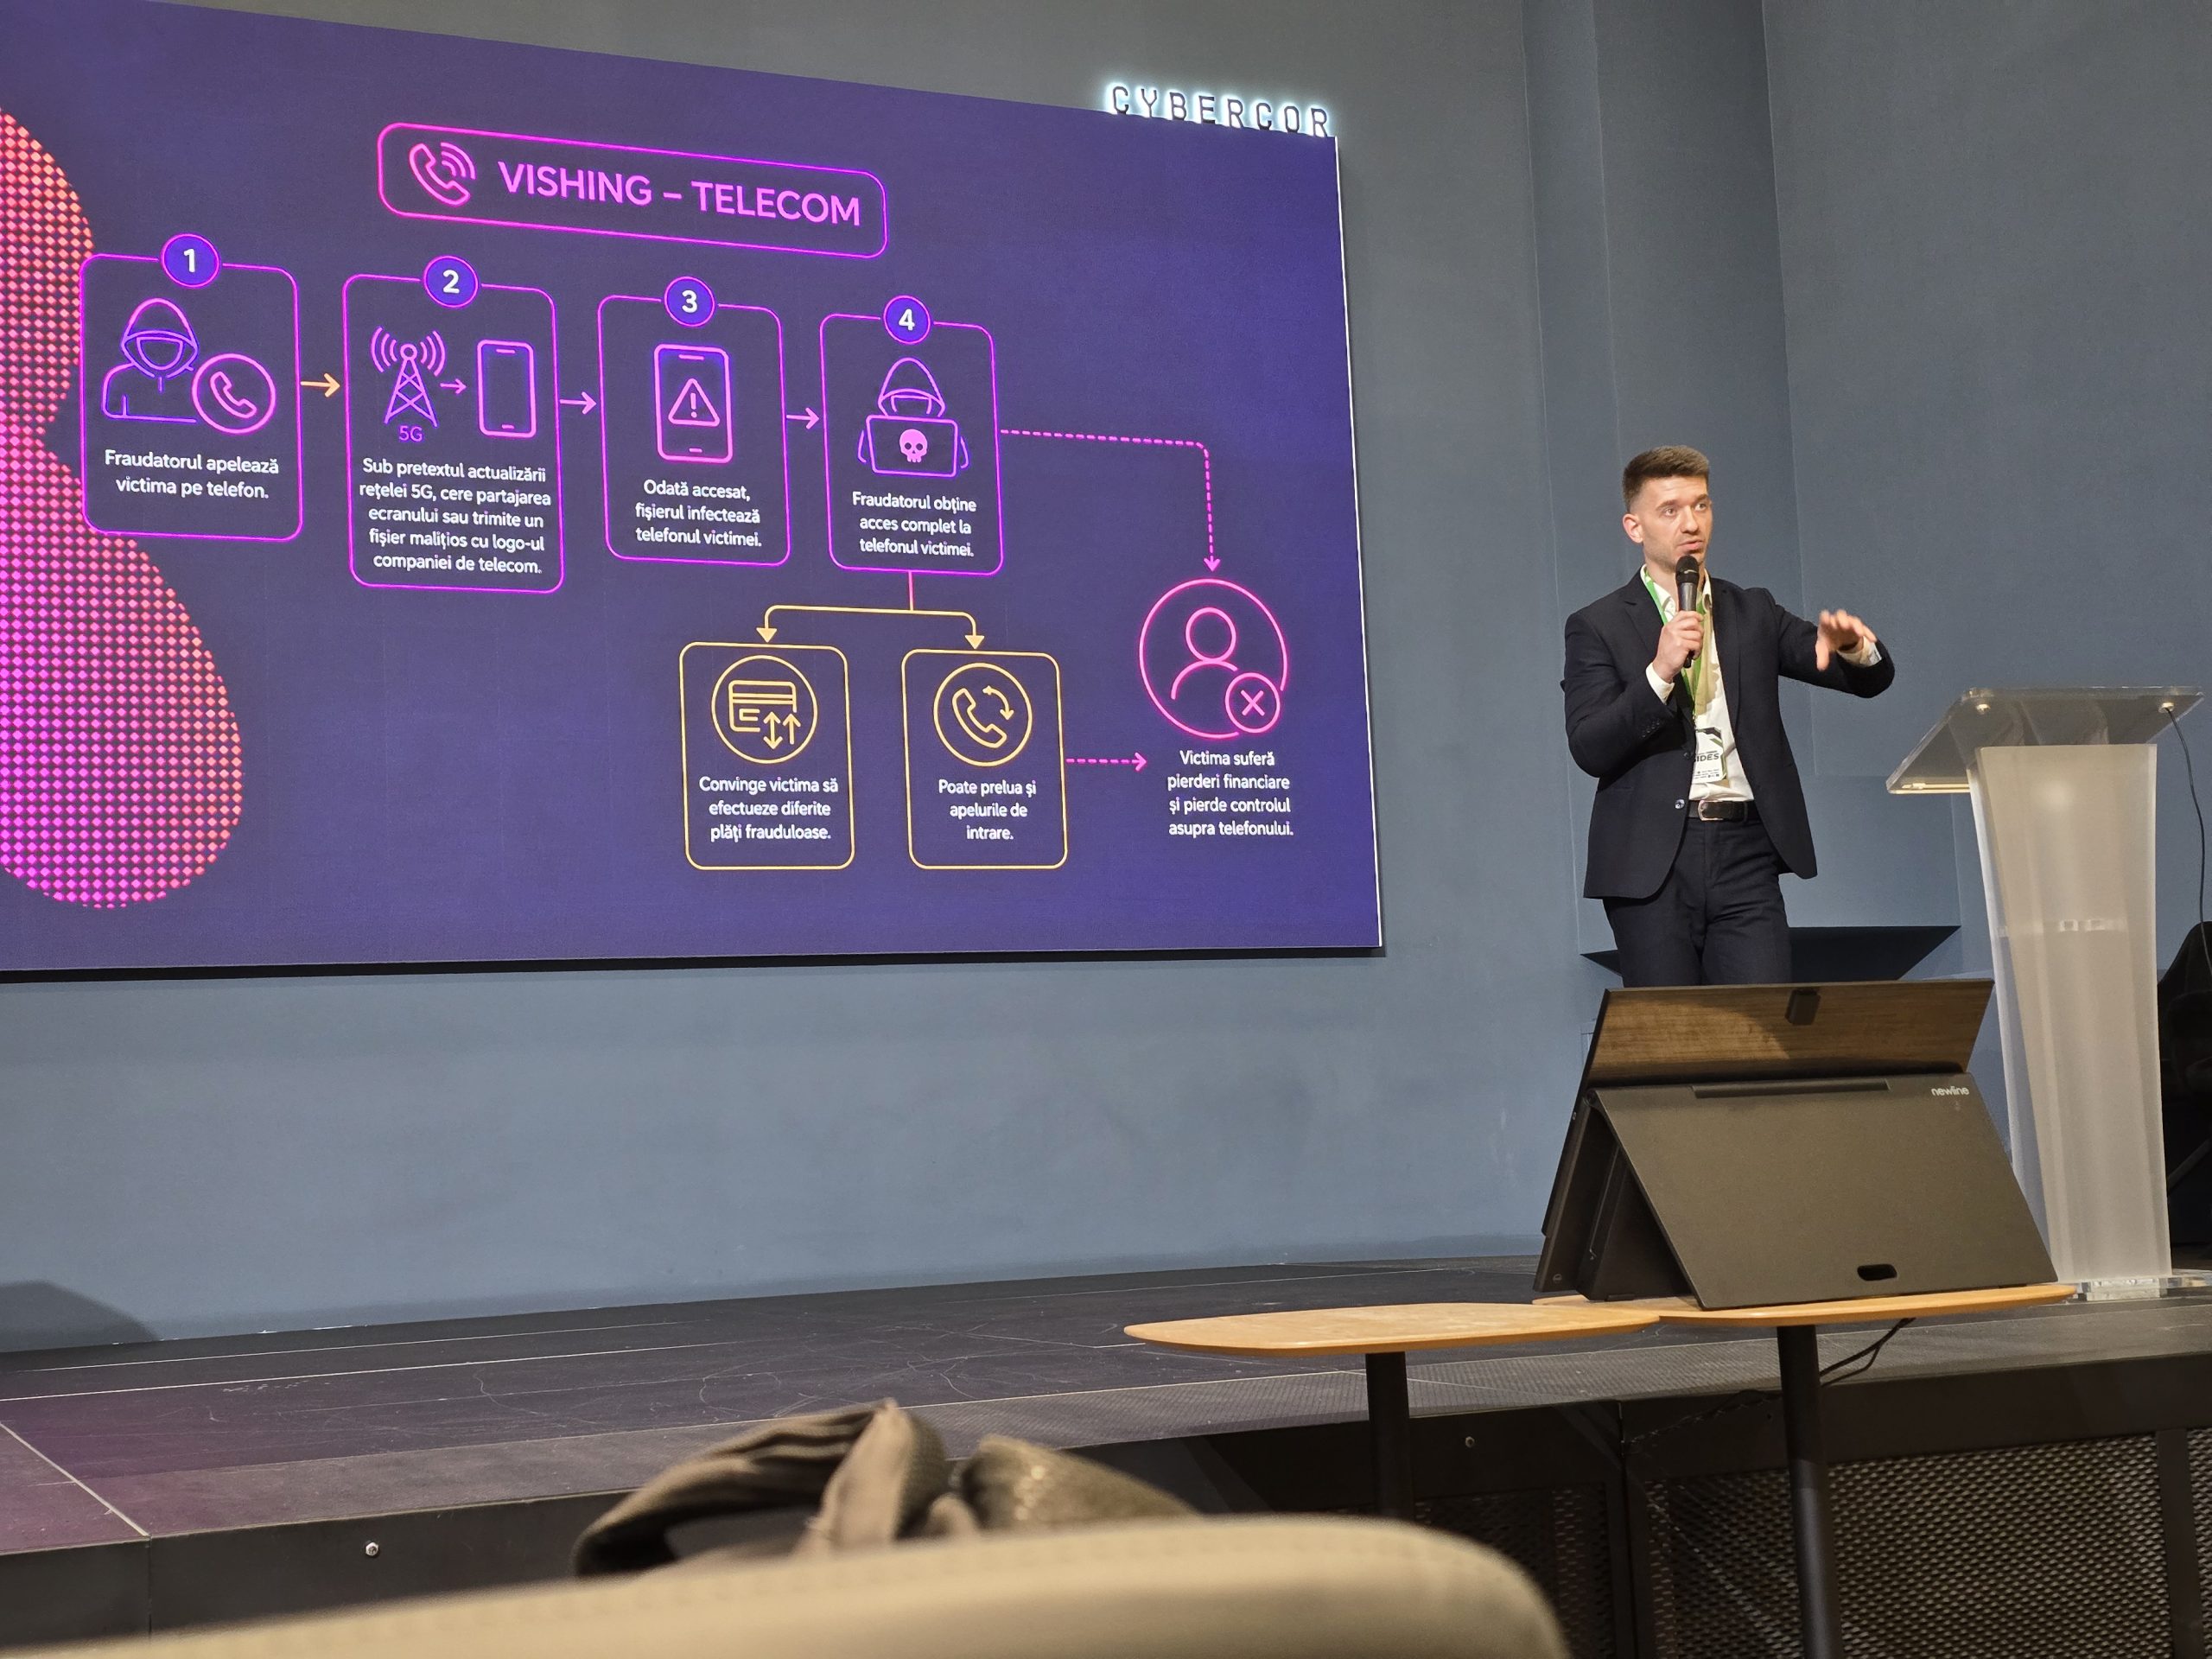
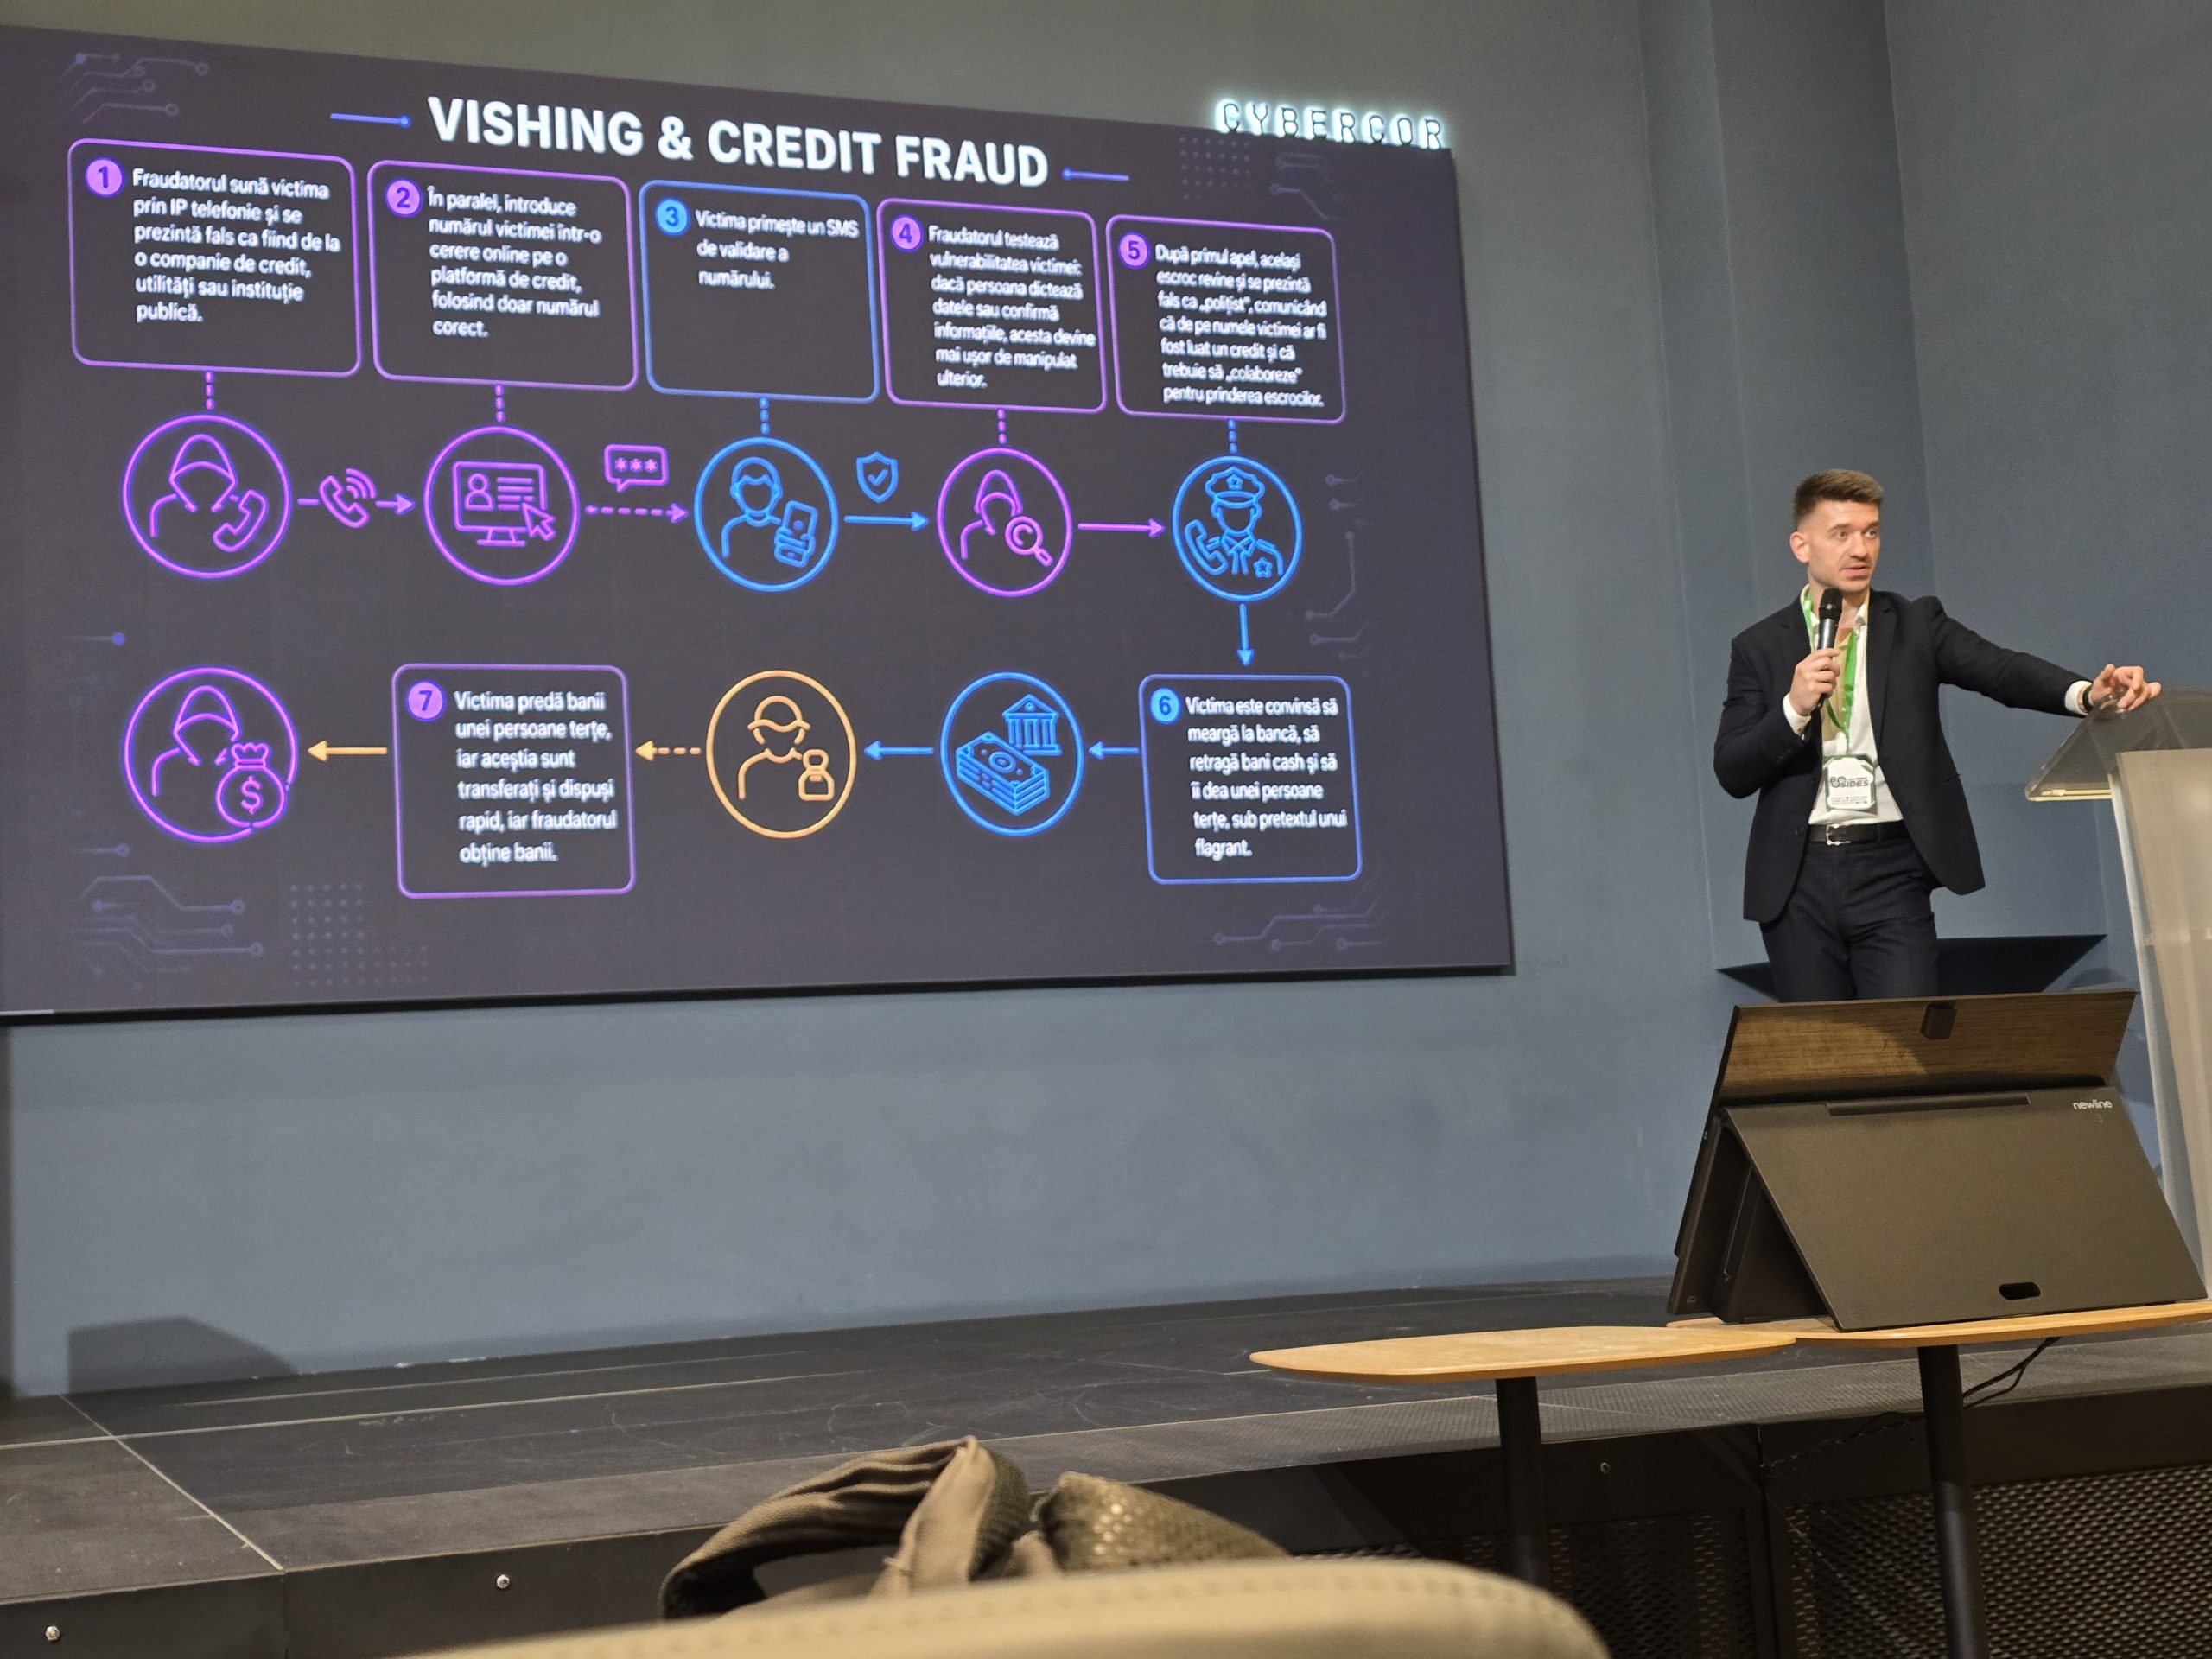
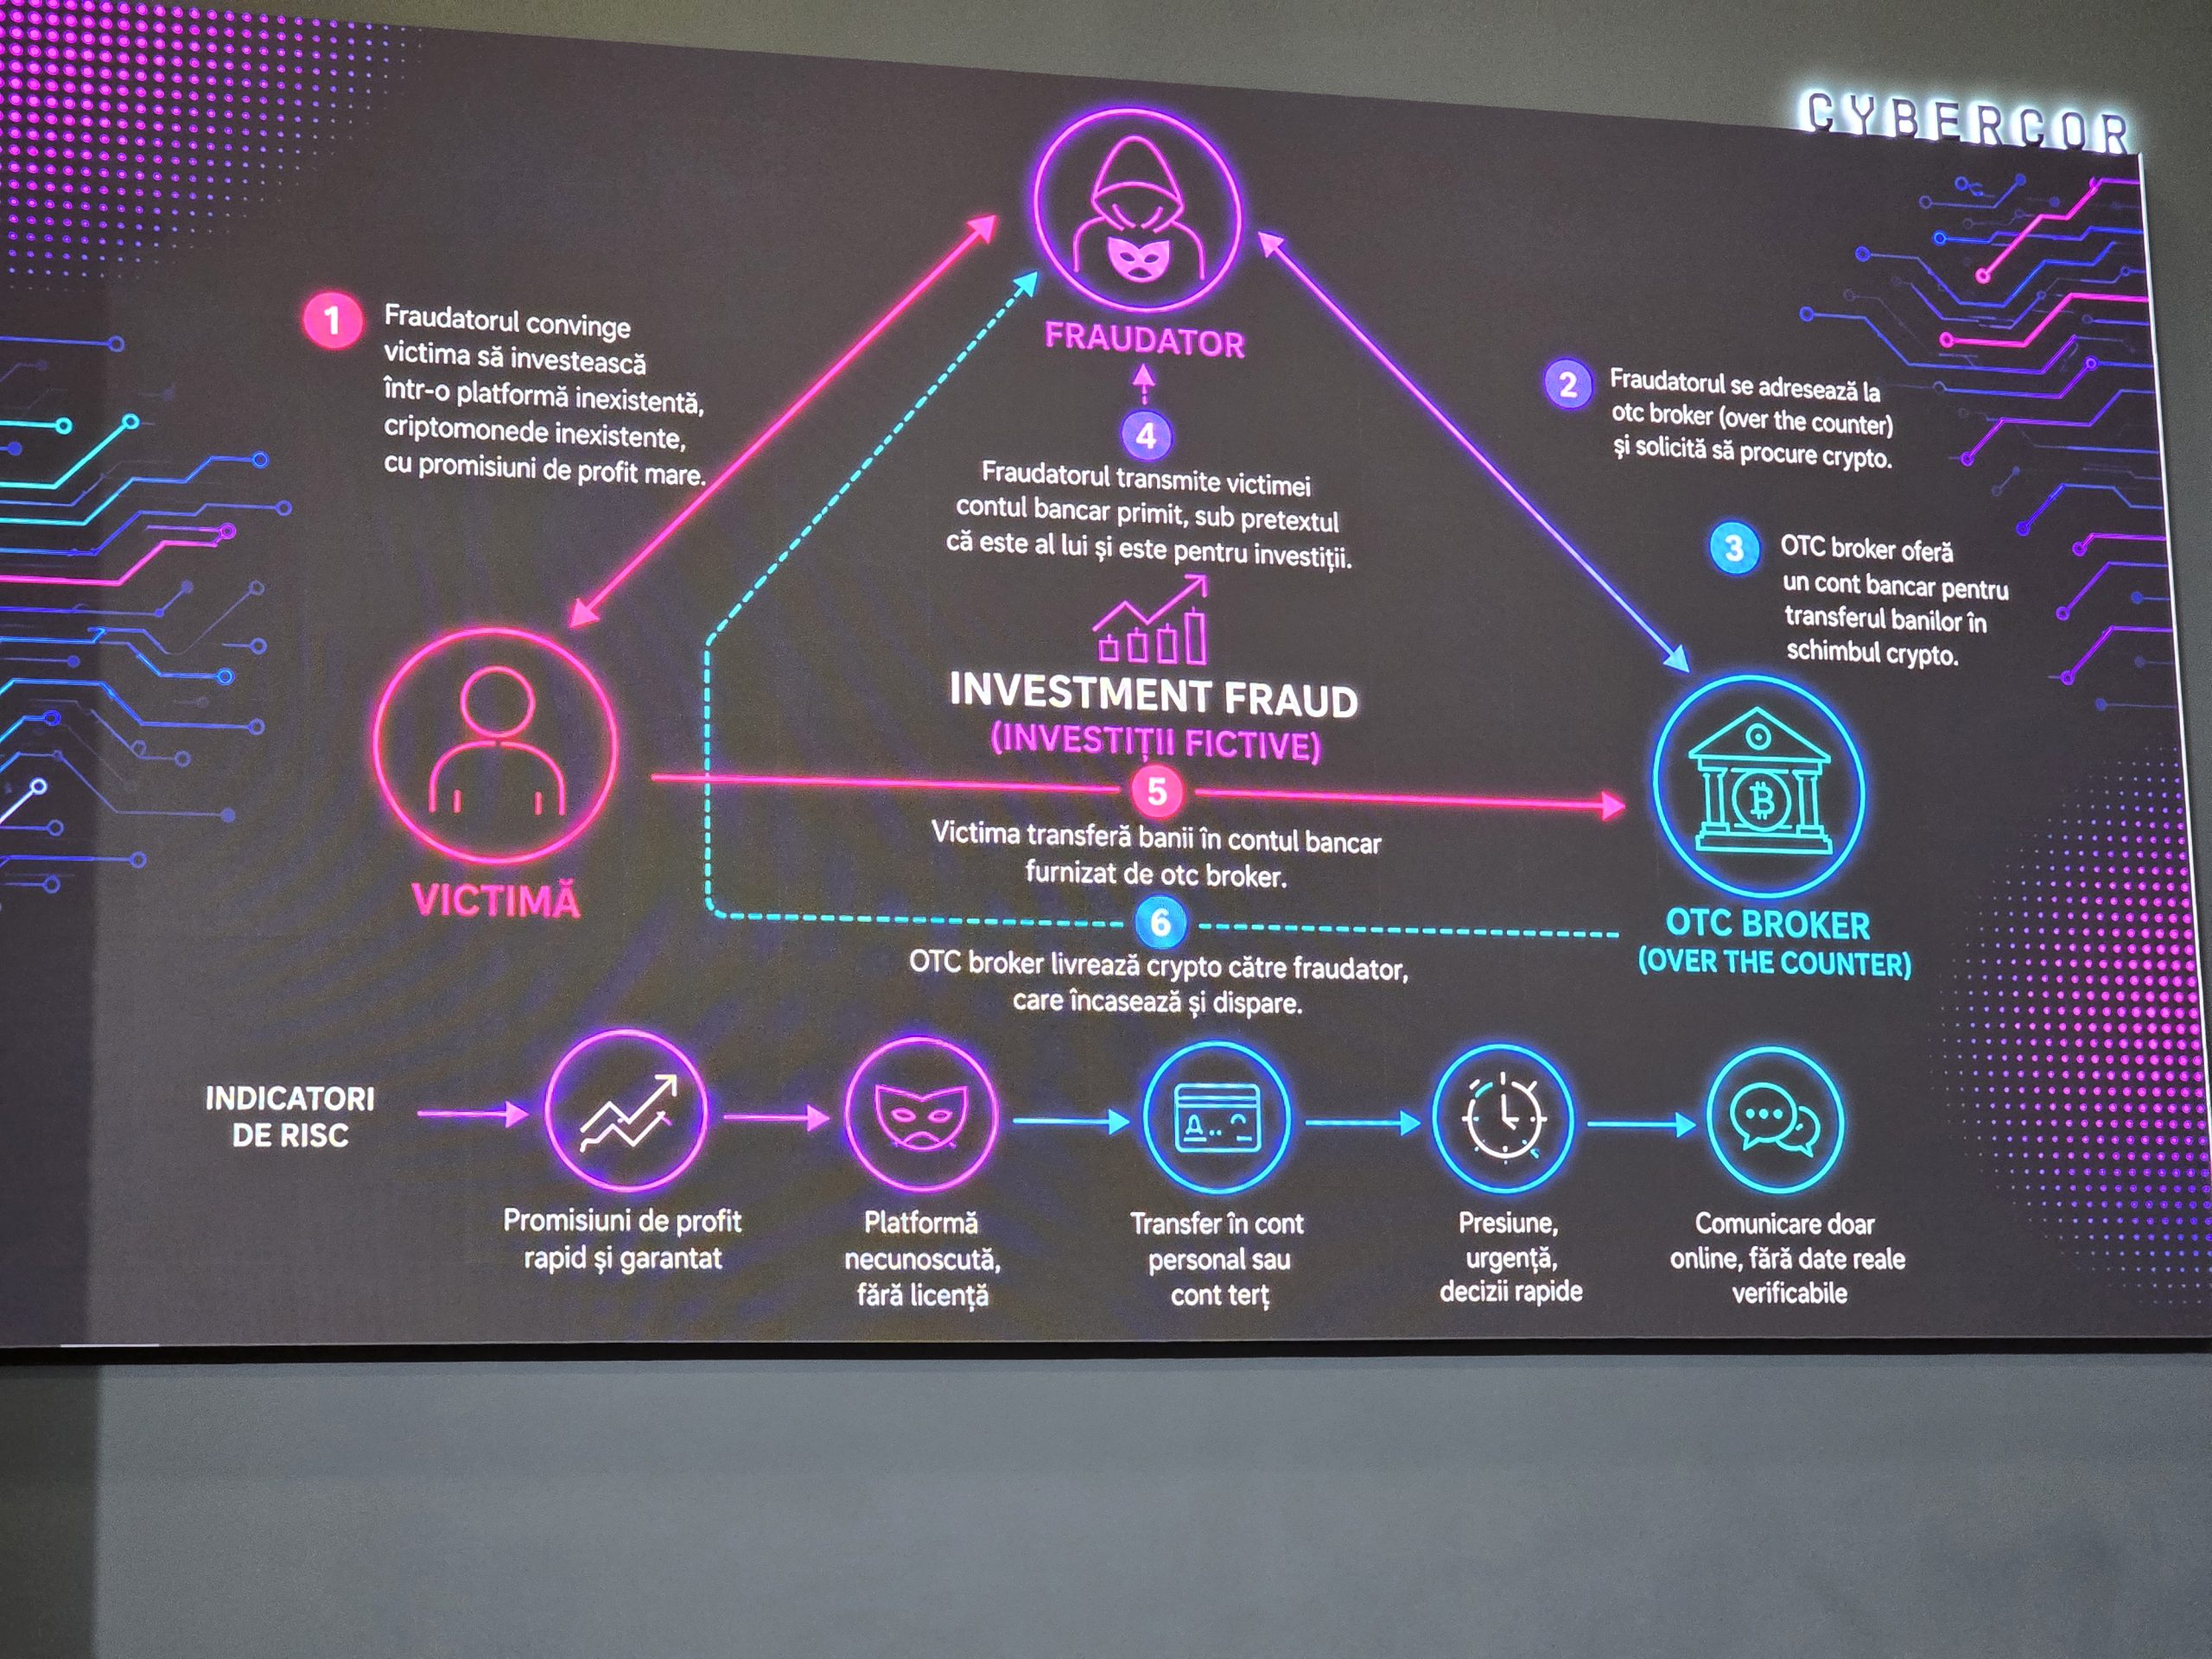
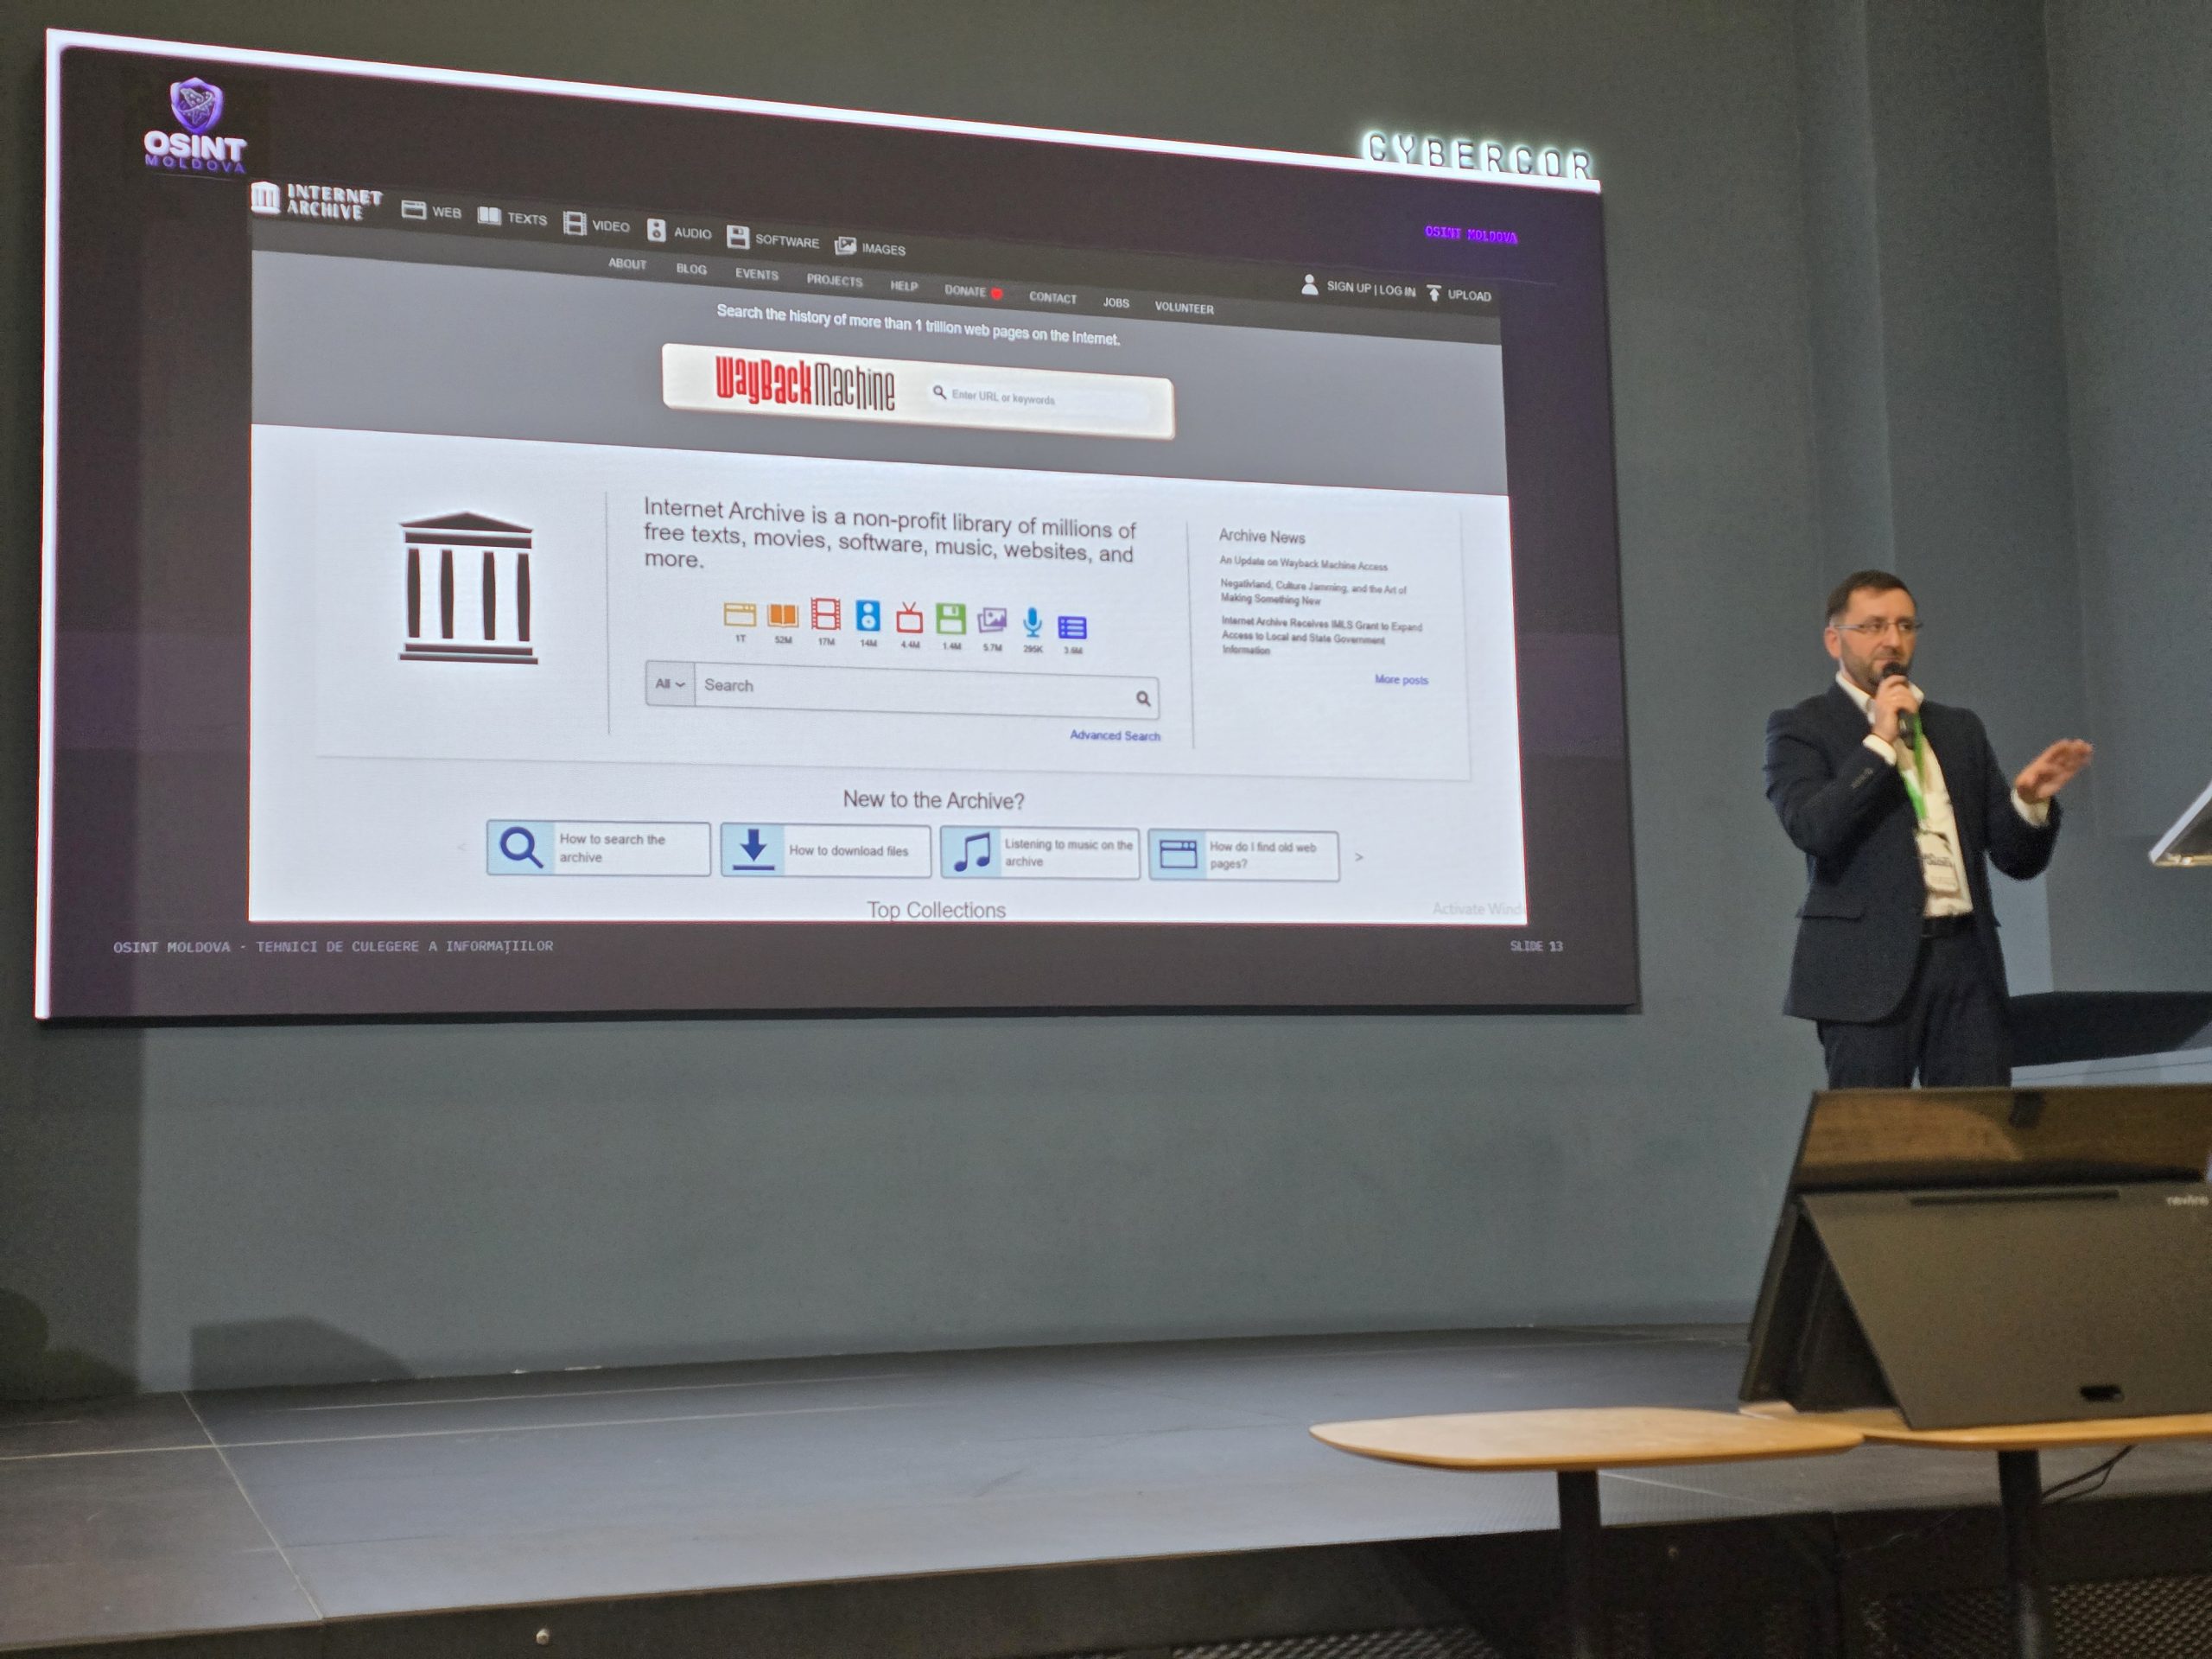
După-amiaza a mutat accentul de pe tehnologie pe oameni. Au fost prezentate scenarii reale de fraudă online, anonimizate, de la primul contact cu victima până la transferul banilor, plus tehnici OSINT prin care atacatorii își construiesc profilul țintei înainte de orice acțiune tehnică.
În paralel cu programul principal, ICI București a condus un exercițiu practic pe un cyber range, în format CTF, pe un scenariu de atac în sectorul energetic, de la emailul de phishing până la impactul asupra sistemelor care controlează procese fizice.
O ediție mai mare decât prima
Prima ediție, din 2025, a adunat nouă vorbitori și zece parteneri. Ediția din acest an a ajuns la unsprezece sesiuni și doisprezece parteneri, cu sala plină pe tot parcursul zilei. Evenimentul este organizat de CYBERCOR, Agenția pentru Securitate Cibernetică și Universitatea Tehnică a Moldovei, iar participarea rămâne gratuită, în spiritul mișcării BSides: conferințe non-profit, construite de voluntari, unde locurile pe scenă nu se cumpără.
Pentru DAAC digital, prezența ca partener nu ține de vizibilitate. Discuțiile din sală și cele din pauze sunt cea mai rapidă formă de actualizare pe un domeniu în care fereastra de reacție se măsoară acum în ore.
Dacă vă întrebați cum stați cu vizibilitatea asupra instrumentelor AI folosite în organizație sau cu protecția datelor care ies prin ele, scrieți-ne și discutăm pe cazul dumneavoastră.