Pe 31 octombrie, la Chișinău (Cybercor, UTM), a avut loc prima conferință de securitate cibernetică BSides.
Acest eveniment, organizat de voluntari pe bază non-profit, s-a concentrat exclusiv pe conținut relevant din punct de vedere practic, fără obiective ascunse de marketing.
Audiența a inclus specialiști în securitate, administratori de sistem, arhitecți cloud, cercetători, ingineri DevOps, studenți și manageri IT. Atmosfera a fost directă și profesională.
Doar informații utile de la experți practicieni. Evenimentul a început cu un workshop despre SIEM/SOAR, stabilind un ton tehnic și autentic.
BSides oferă discuții oneste, instruire aplicată și schimb de experiență. Pentru prima dată la Chișinău, acest format global a reunit cu succes sectorul privat, universitățile și instituțiile guvernamentale pentru un dialog productiv.
S-au pus întrebări relevante, s-au discutat constructiv dezacordurile și s-au împărtășit soluții practice.
Prezentări Principale: Teze Cheie
Conferința a fost plină de prezentări din partea specialiștilor de top din industrie:
- Stephan Berger (InfoGuard AG), în discursul său Keynote, s-a adresat industriei cu un avertisment clar: companiile investesc milioane în EDR, XDR și Zero Trust, dar deseori neglijează elementele de bază — inventarierea completă a sistemelor, actualizările regulate și log-urile corecte.
- Vitalie Esanu a prezentat date despre „Peisajul TikTok în Moldova”, menționând peste 3 milioane de conturi cu eticheta MD. Concluzia sa: rețelele sociale sunt principalele canale de manipulare și atacuri, de care trebuie să țină cont orice strategie de securitate.
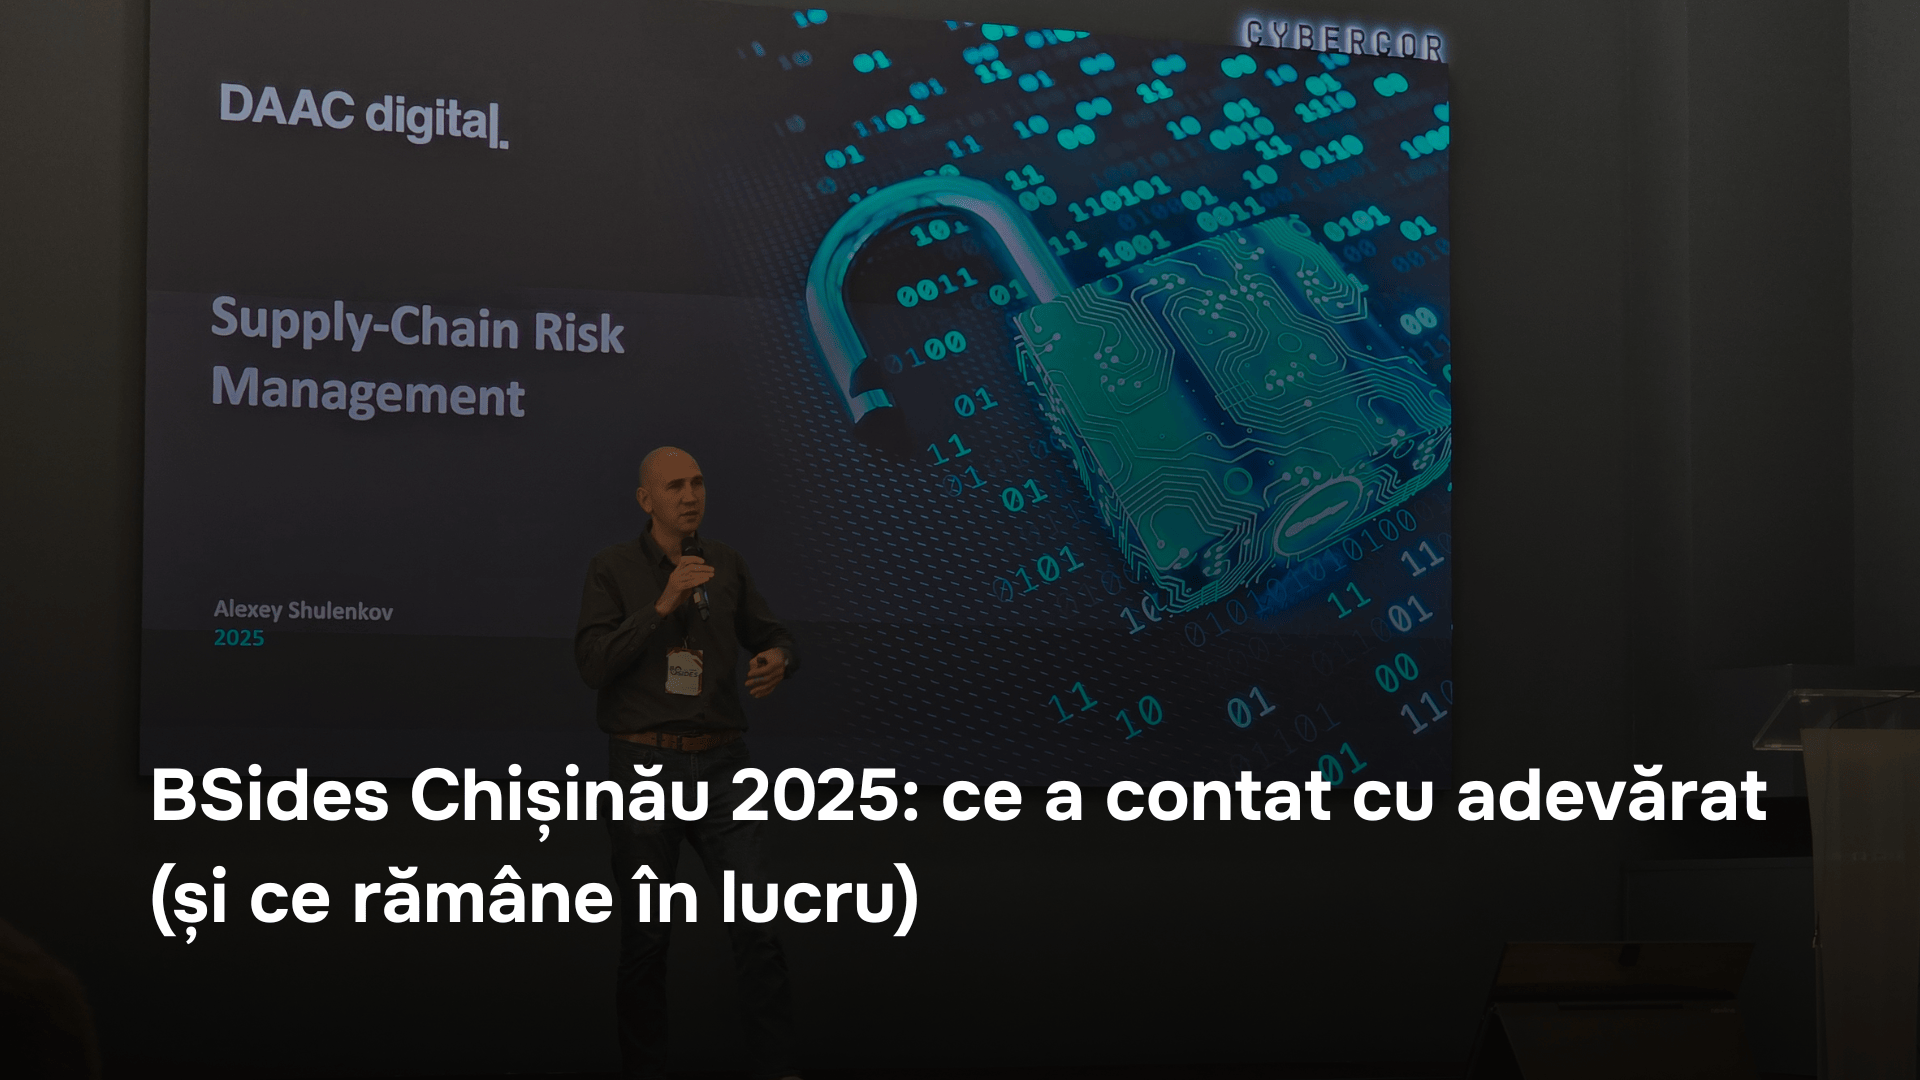
- Alexey Shulenkov (DAAC digital), în raportul despre „Managementul riscurilor în lanțul de aprovizionare digital”, continuând ideea lui Stephan Berger, a subliniat importanța evaluării corecte a riscurilor la utilizarea soluțiilor terțe și necesitatea implementării consecvente a practicilor de bază în securitate. Fiecare integrare cu un furnizor devine o potențială vulnerabilitate.
- Artur Reaboi a explicat aspectele practice ale securității „aplicațiilor Cloud-Native pe Kubernetes”. El a menționat că Kubernetes necesită o configurare atentă, iar configurațiile incorecte nu sunt o teorie, ci vulnerabilități reale care necesită controlul accesului și izolarea rețelei.
- Ionut Baltariu (Bitdefender) a dezvăluit o tactică de atac în creștere în prezentarea „Joburi false, malware real”. Atacatorii folosesc oferte de muncă false pentru a efectua un atac hibrid asupra unei organizații.
- Catalina Iosub (CrowdStrike), în raportul „AI vs AI — Noul câmp de luptă”, a discutat realitatea actuală: atacatorii folosesc AI pentru phishing sofisticat, iar echipele de apărare răspund cu sisteme AI pentru analiză și răspuns automat.
- Mihai Tutulan (Pentalog) a efectuat o „Deconstrucție a unui eșec” pe exemplul unui incident real. Lecția: multe „incidente inevitabile” au fost de fapt „incidente pentru care nu eram pregătiți” (din cauza segmentării slabe a rețelei, backup-urilor netestate etc.).
- Bogdan Miron (D3 Cyber), în raportul „Căutarea semnalelor în zgomot”, a demonstrat cum AI și Data Science îmbunătățesc threat hunting-ul prin analiza pattern-urilor și interpretarea contextuală, aducând rezultate practice.
- Cristian Cornea (Zerotak Security) a vorbit despre „Offensive Security pentru sistemele SCADA/OT”. El a subliniat că în mediile industriale, erorile pot opri uzine sau pot afecta viețile oamenilor, de aceea testarea securității necesită o precizie chirurgicală.
De la Prezentări la Practică: Managementul Riscurilor și Acțiuni Recomandate
În calitate de Community Sponsor, DAAC digital a sprijinit comunitatea. Prezentarea lui Alexey Shulenkov a fost dedicată în mare măsură prezenței multiplelor vulnerabilități în lanțul de aprovizionare, modului în care acestea sunt exploatate și modului în care organizațiile ignoră această problemă.
El a subliniat că este necesară o abordare sistemică în alegerea furnizilor și a metodelor de evaluare a acestora.
Sperăm că BSides va deveni un catalizator pentru trecerea de la teorie la practică.
Rezultatele reale apar atunci când următoarele practici, care combină evaluarea sistemică a furnizilor și igiena cibernetică generală, devin o rutină:
- Inventariați toți furnizorii (inclusiv aplicațiile SaaS) și toate activele digitale.
- Clasificați furnizorii după nivelul de risc.
- Stabiliți și revizuiți cerințe minime clare pentru aceștia (MFA, actualizări, log-uri, dreptul la audit, notificarea incidentelor).
- Solicitați documentația completă a componentelor software (SBOM).
- Verificați stocarea și utilitatea log-urilor pentru investigarea incidentelor.
- Testați procesul complet de restaurare din backup-uri.
- Organizați și planificați exerciții comune regulate de simulare a incidentelor cu participarea furnizorilor terți (inclusiv SLA și analiza post-incident).
Acestea sunt practici de bază care sunt adesea ignorate, dar fără ele, orice strategie de securitate rămâne doar pe hârtie.
Concluzie
Primul BSides de la Chișinău a stabilit un standard înalt: fără „vorbe goale”, dar cu conținut practic real.
Acest eveniment a demonstrat că în Moldova există o comunitate tehnică matură, pregătită să discute securitatea cibernetică la un nivel practic serios.
Sperăm că acest format pentru specialiști va deveni regulat și de succes și, la rândul nostru, vom fi bucuroși să sprijinim în continuare dezvoltarea securității cibernetice în țară.


Pentru informații detaliate despre soluțiile noastre în domeniul securității cibernetice, vă invităm să vizitați pagina dedicată: Securitate cibernetică.