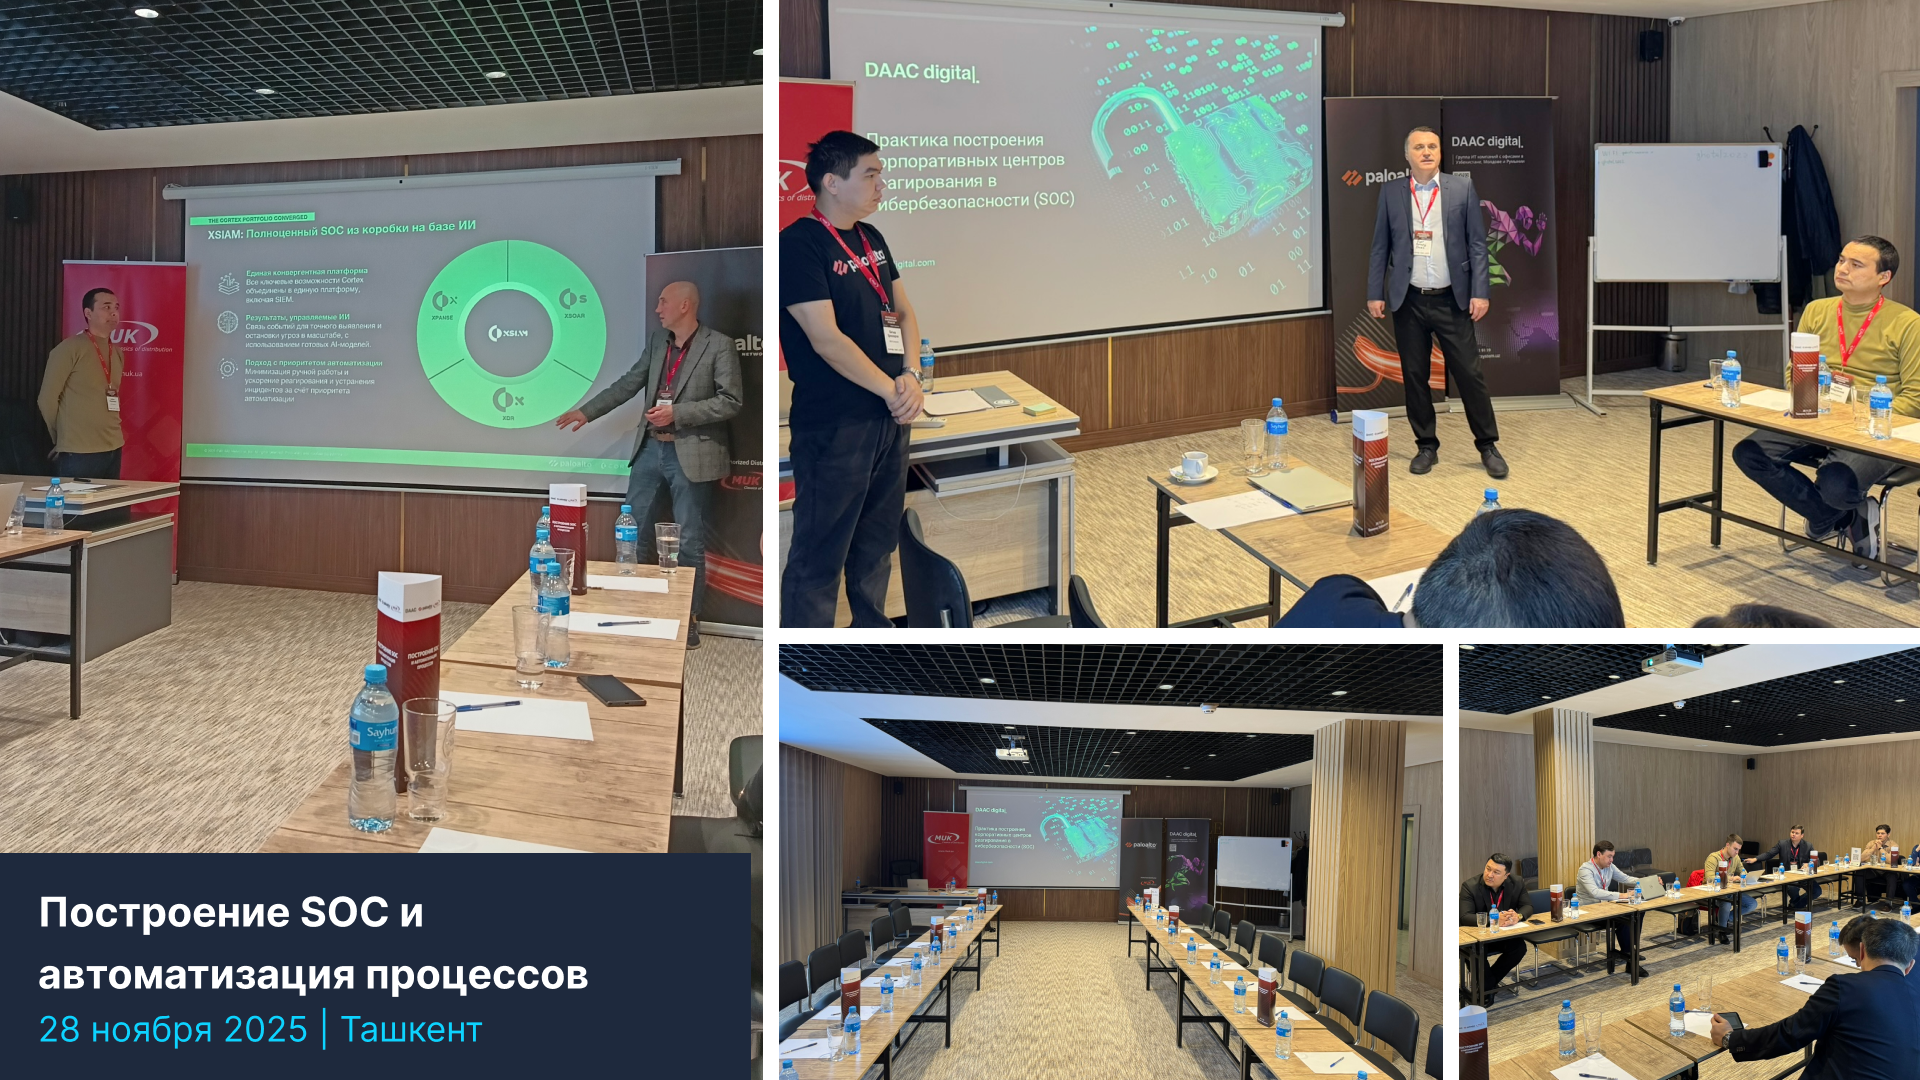
Ташкент – На днях состоялась профильная конференция, посвященная одной из самых актуальных тем в сфере информационной безопасности – построению центров мониторинга и реагирования на инциденты (SOC) и автоматизации процессов защиты. Организатором мероприятия выступила компания DAAC digital совместно с Muk Distribution и мировым лидером в области кибербезопасности – Palo Alto Networks.
Мероприятие было ориентировано на руководящий состав (C-level, IT-директора, начальники отделов ИБ) и ставило целью продемонстрировать стратегический подход к киберзащите, выходящий за рамки простой покупки оборудования.
Стратегия построения SOC: взгляд интегратора
Конференцию открыла презентация экспертов DAAC Digital. Вводная часть была посвящена архитектуре современного SOC. Спикеры подробно остановились на ключевых системах, составляющих ядро центра мониторинга:
- XDR (Extended Detection and Response);
- SIEM (Security Information and Event Management);
- SOAR (Security Orchestration, Automation and Response).
Особое внимание было уделено управленческим аспектам: планированию ресурсов и оценке временных затрат, необходимых для построения зрелого SOC с нуля. Было подчеркнуто, что SOC – это не только технологии, но и выстроенные процессы и люди.
Обучение и развитие компетенций: от инженера до аналитика
Отдельный акцент был сделан на том, что запуск SOC невозможен без квалифицированной команды. В рамках конференции были представлены возможности комплексного обучения персонала, которое позиционируется как обязательный этап построения SOC:
- Для сетевых инженеров: программы адаптации и глубокого изучения архитектуры безопасности NGFW, позволяющие эффективно поддерживать инфраструктуру.
- Для SOC-аналитиков: специализированные треки по работе с инцидентами, Threat Hunting и использованию систем автоматизации (XDR/SOAR).
Эксперты отметили, что инвестиции в обучение позволяют компании не просто получить настроенный инструмент, но и сформировать внутреннюю экспертизу, необходимую для оперативного реагирования на угрозы без постоянной зависимости от внешних подрядчиков.
Несменное лидерство: NGFW от Palo Alto Networks
В блоке, посвященном сетевой безопасности, участникам напомнили, почему решения Palo Alto Networks (PAN) на протяжении многих лет занимают лидирующие позиции в квадрантах Gartner. Был сделан краткий обзор обновлений в линейке межсетевых экранов нового поколения (NGFW), которые обеспечивают фундамент безопасности периметра и внутренней сети.
Экосистема Cortex: автоматизация как необходимость
Центральной темой мероприятия стала презентация семейства продуктов Cortex, предназначенных для полноценного оснащения SOC. Спикеры детально раскрыли возможности связки Cortex XDR и Cortex XSOAR, позволяющей не только детектировать сложные угрозы, но и автоматизировать рутинные реакции на инциденты, снижая нагрузку на аналитиков.
Для топ-менеджмента были представлены инновационные продукты, формирующие будущее ИБ:
- Cortex Xpanse – решение для управления поверхностью атаки, позволяющее видеть уязвимости организации «глазами хакера».
- Cortex XSIAM – платформа, использующая искусственный интеллект для радикального ускорения работы SOC.
Тренды, законы и реалии Узбекистана
В завершающей части конференции эксперты обсудили глобальные тренды информационной безопасности 2024–2025 годов в привязке к локальному контексту. Были рассмотрены вопросы соответствия законодательству Республики Узбекистан и специфика применения решений Palo Alto Networks в инфраструктуре местных компаний.
Главный итог встречи: Современный SOC требует комплексного подхода. Решения Palo Alto Networks, представленные на конференции, позиционируются не просто как набор инструментов, а как единая экосистема, заточенная под задачи бизнеса и позволяющая руководителям держать руку на пульсе киберустойчивости своей организации.


Подробную информацию о наших решениях в области кибербезопасности вы можете найти на нашей специальной странице: Кибербезопасность.