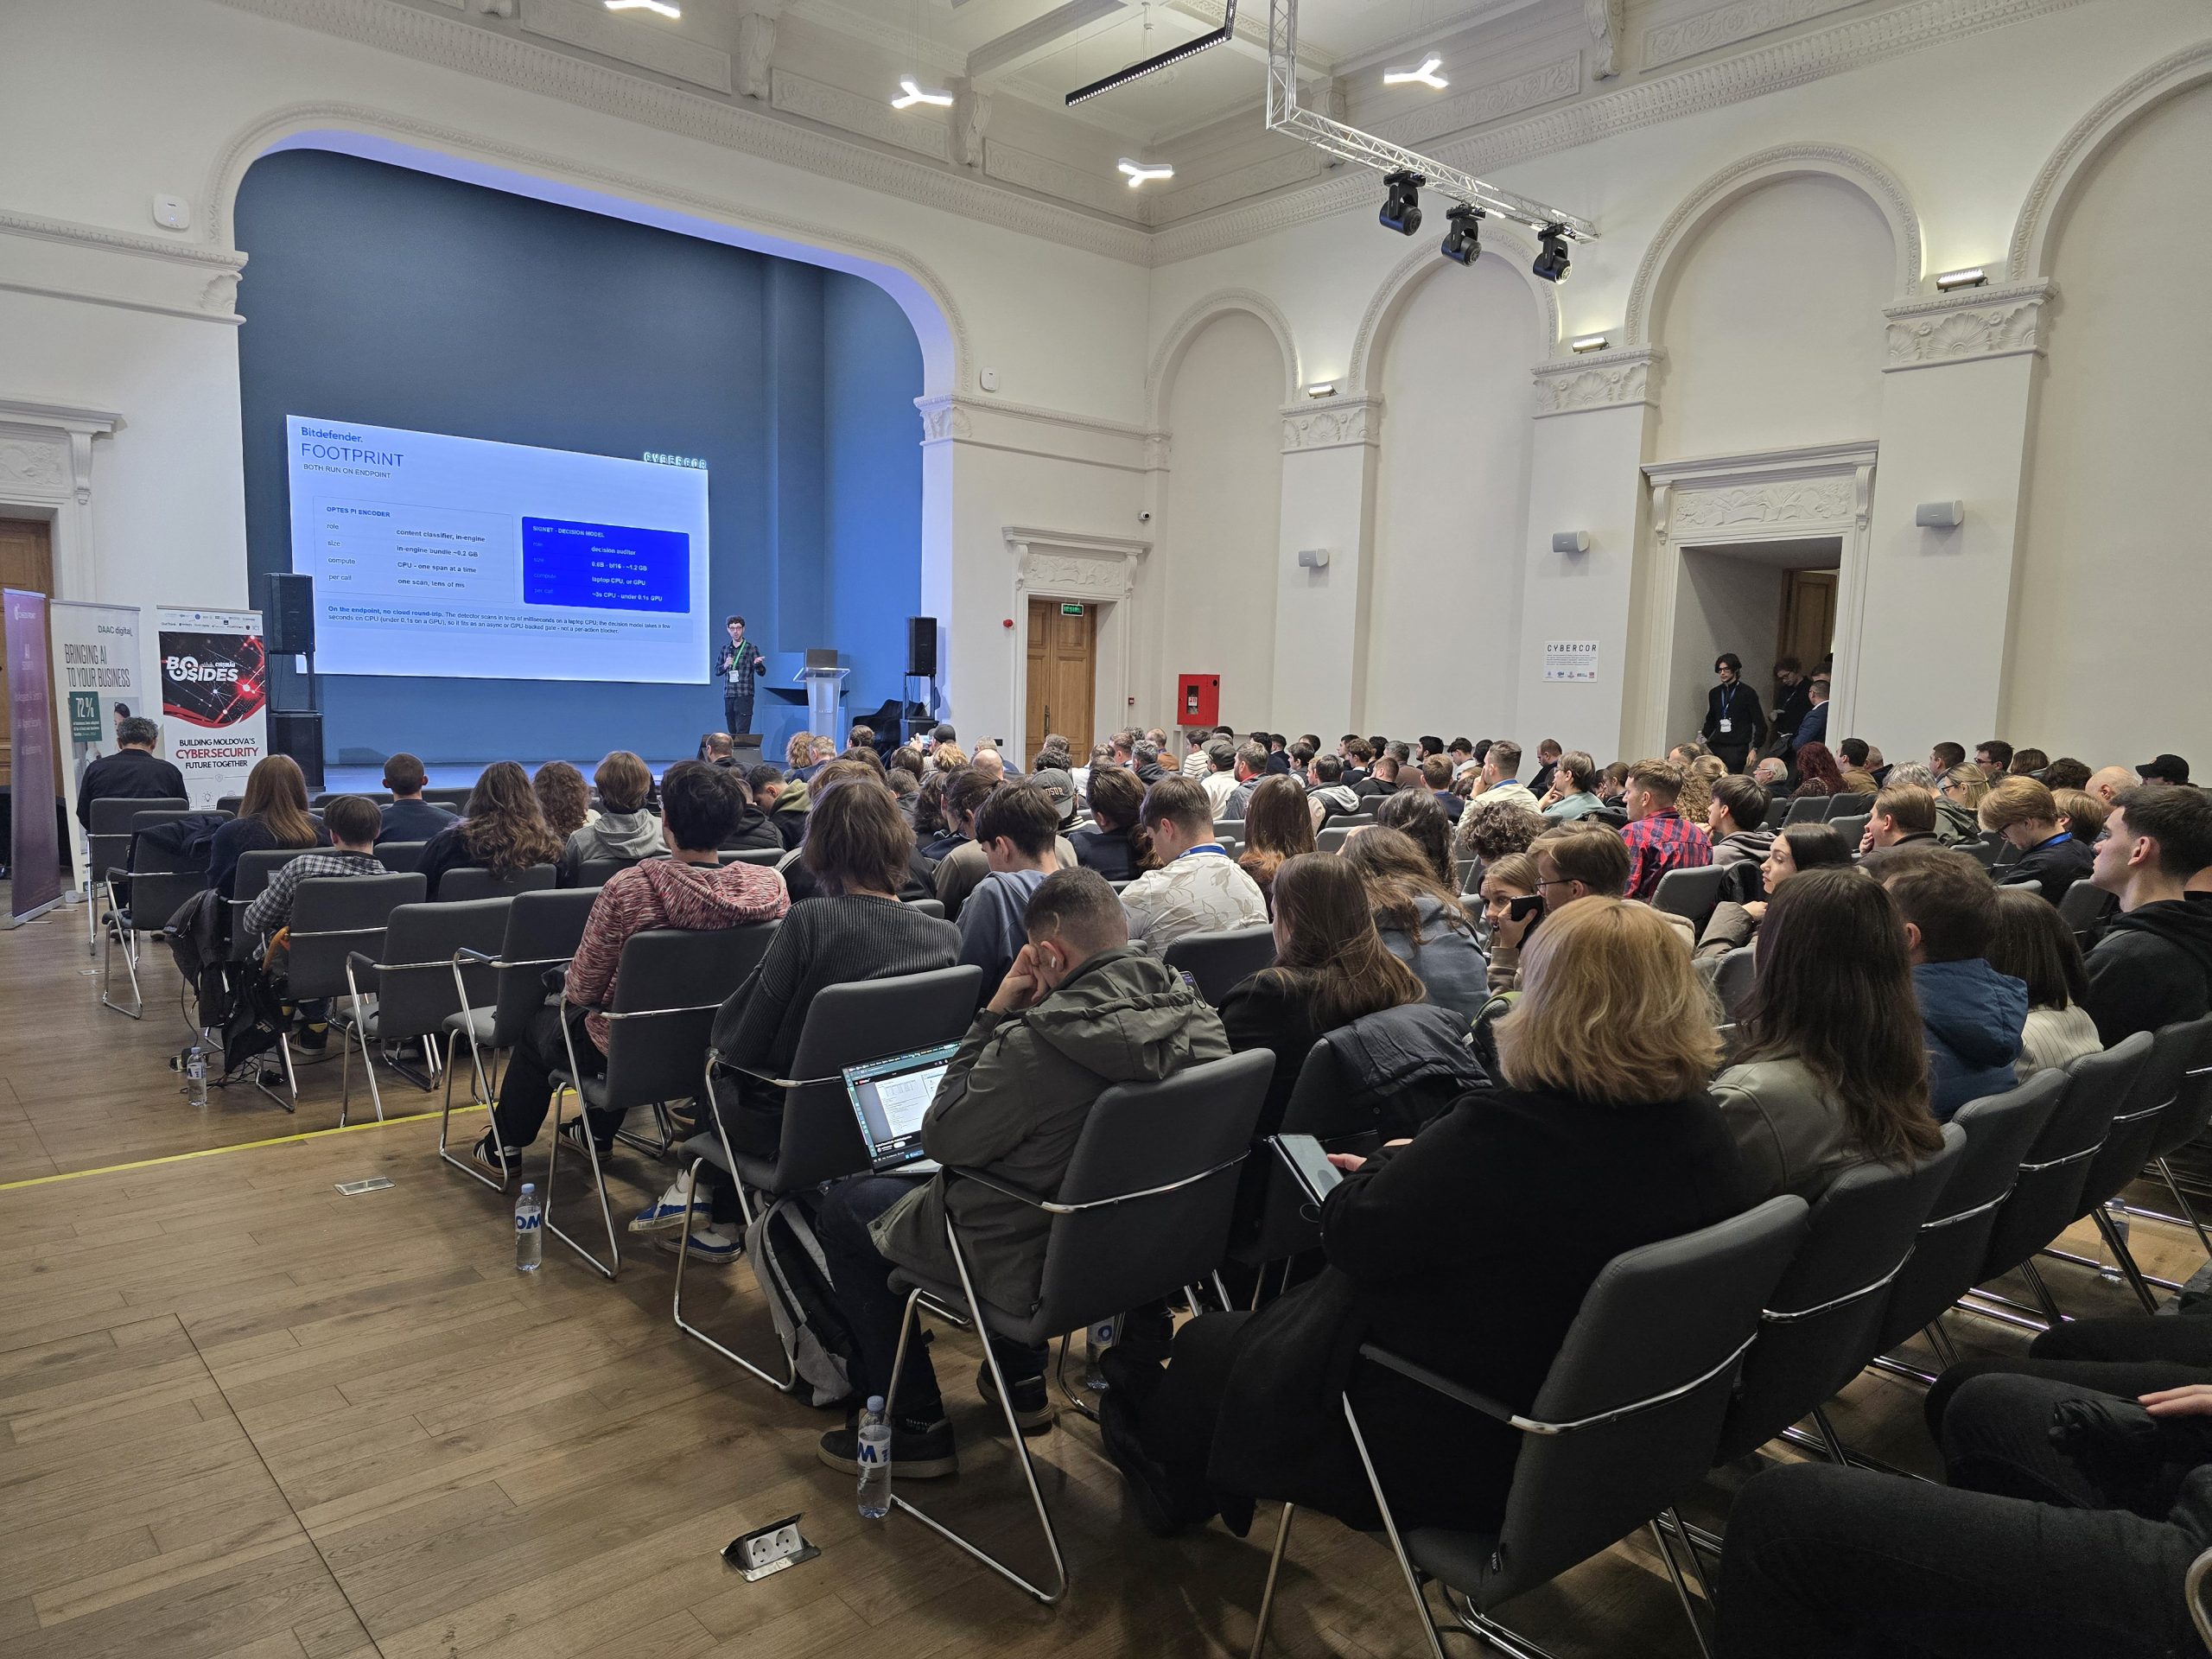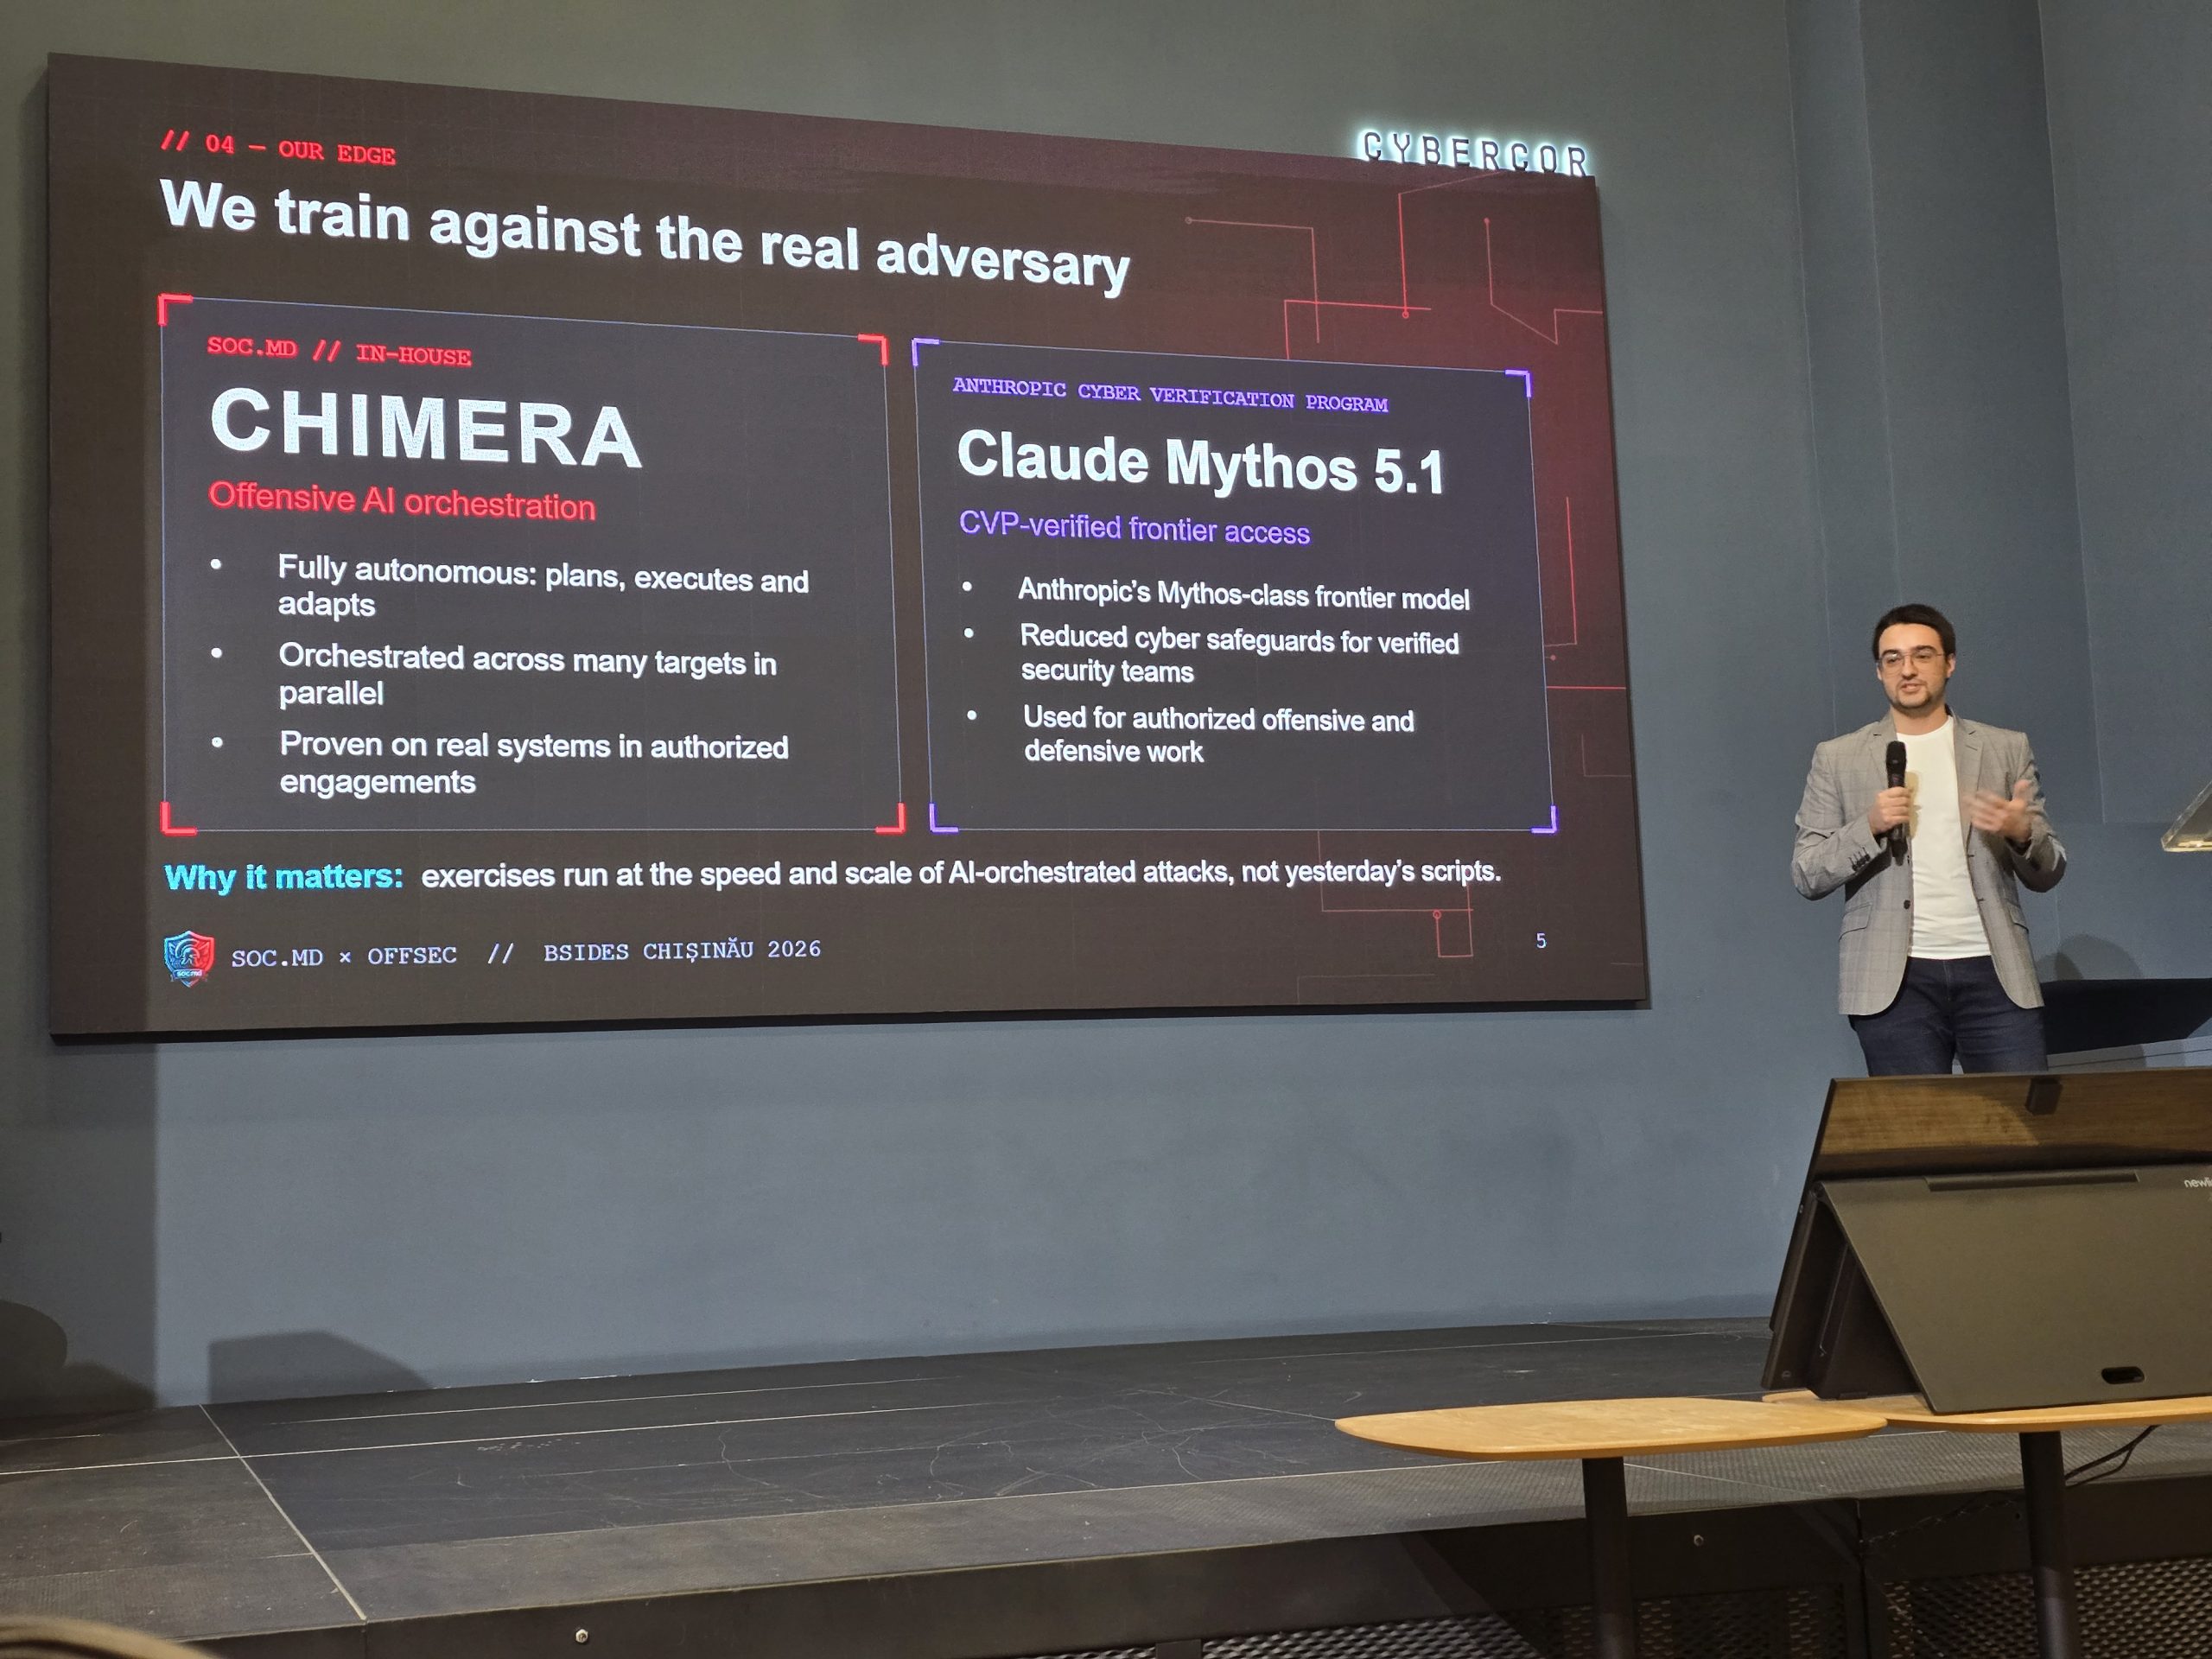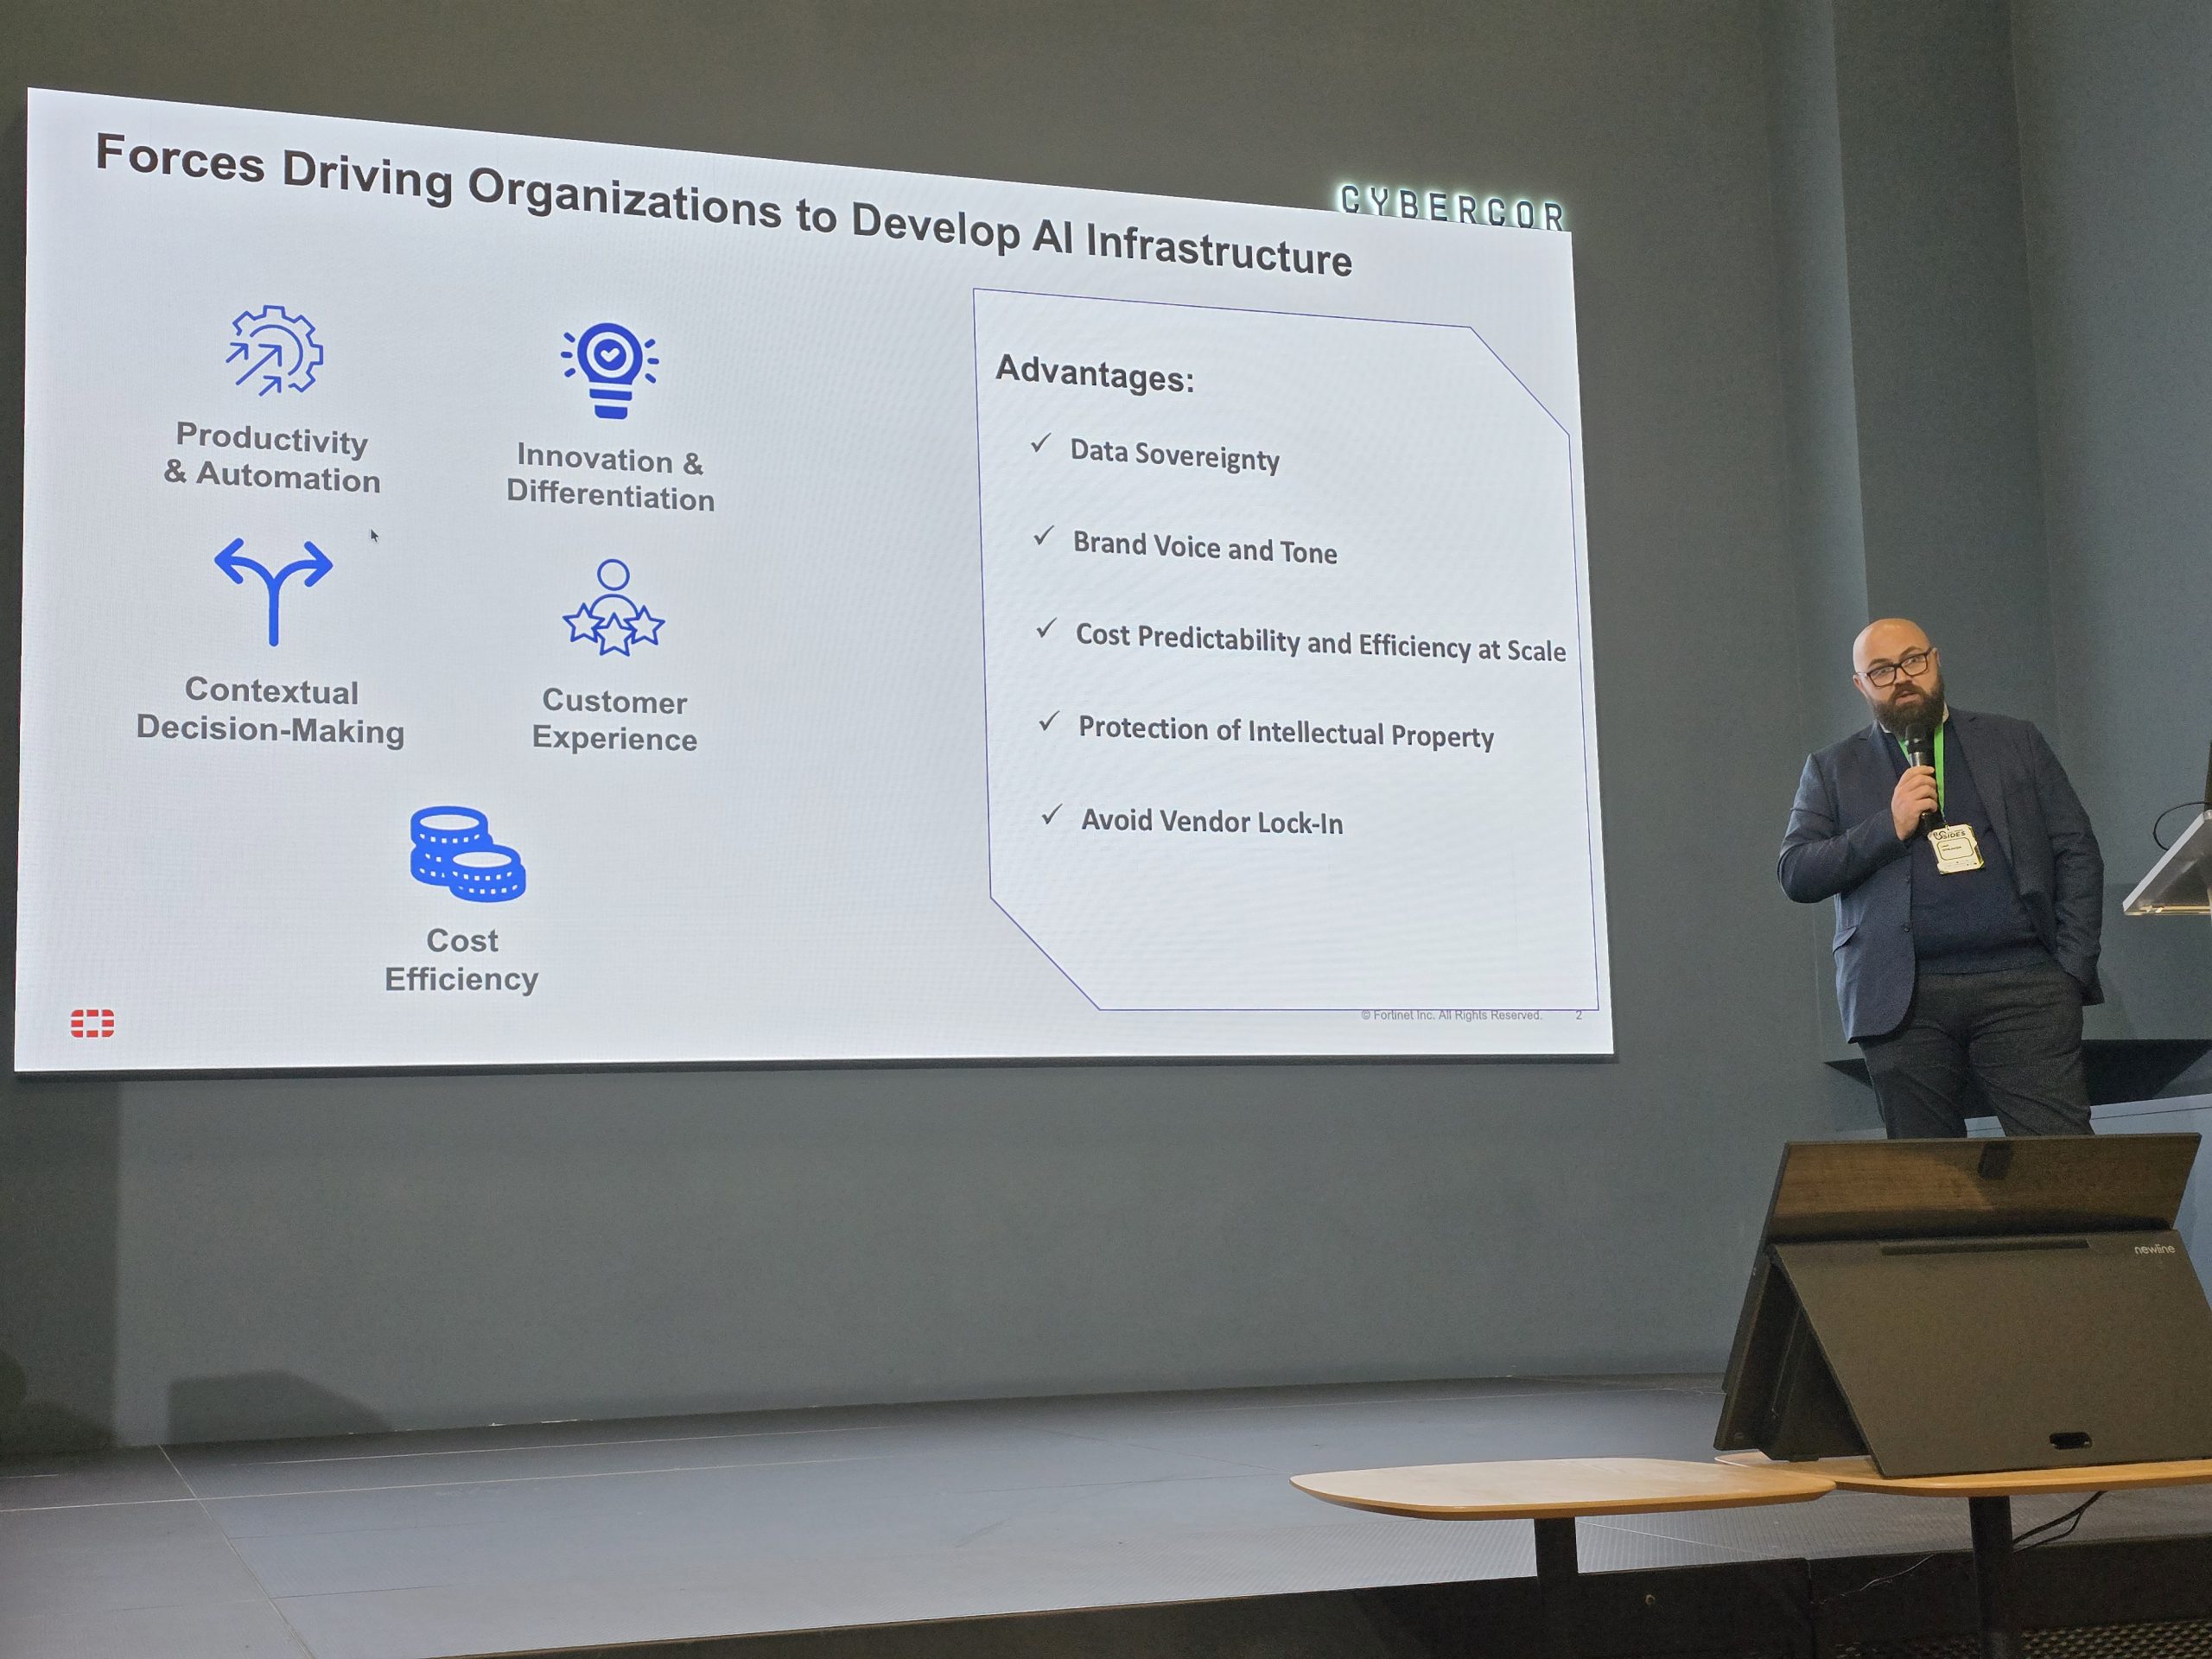
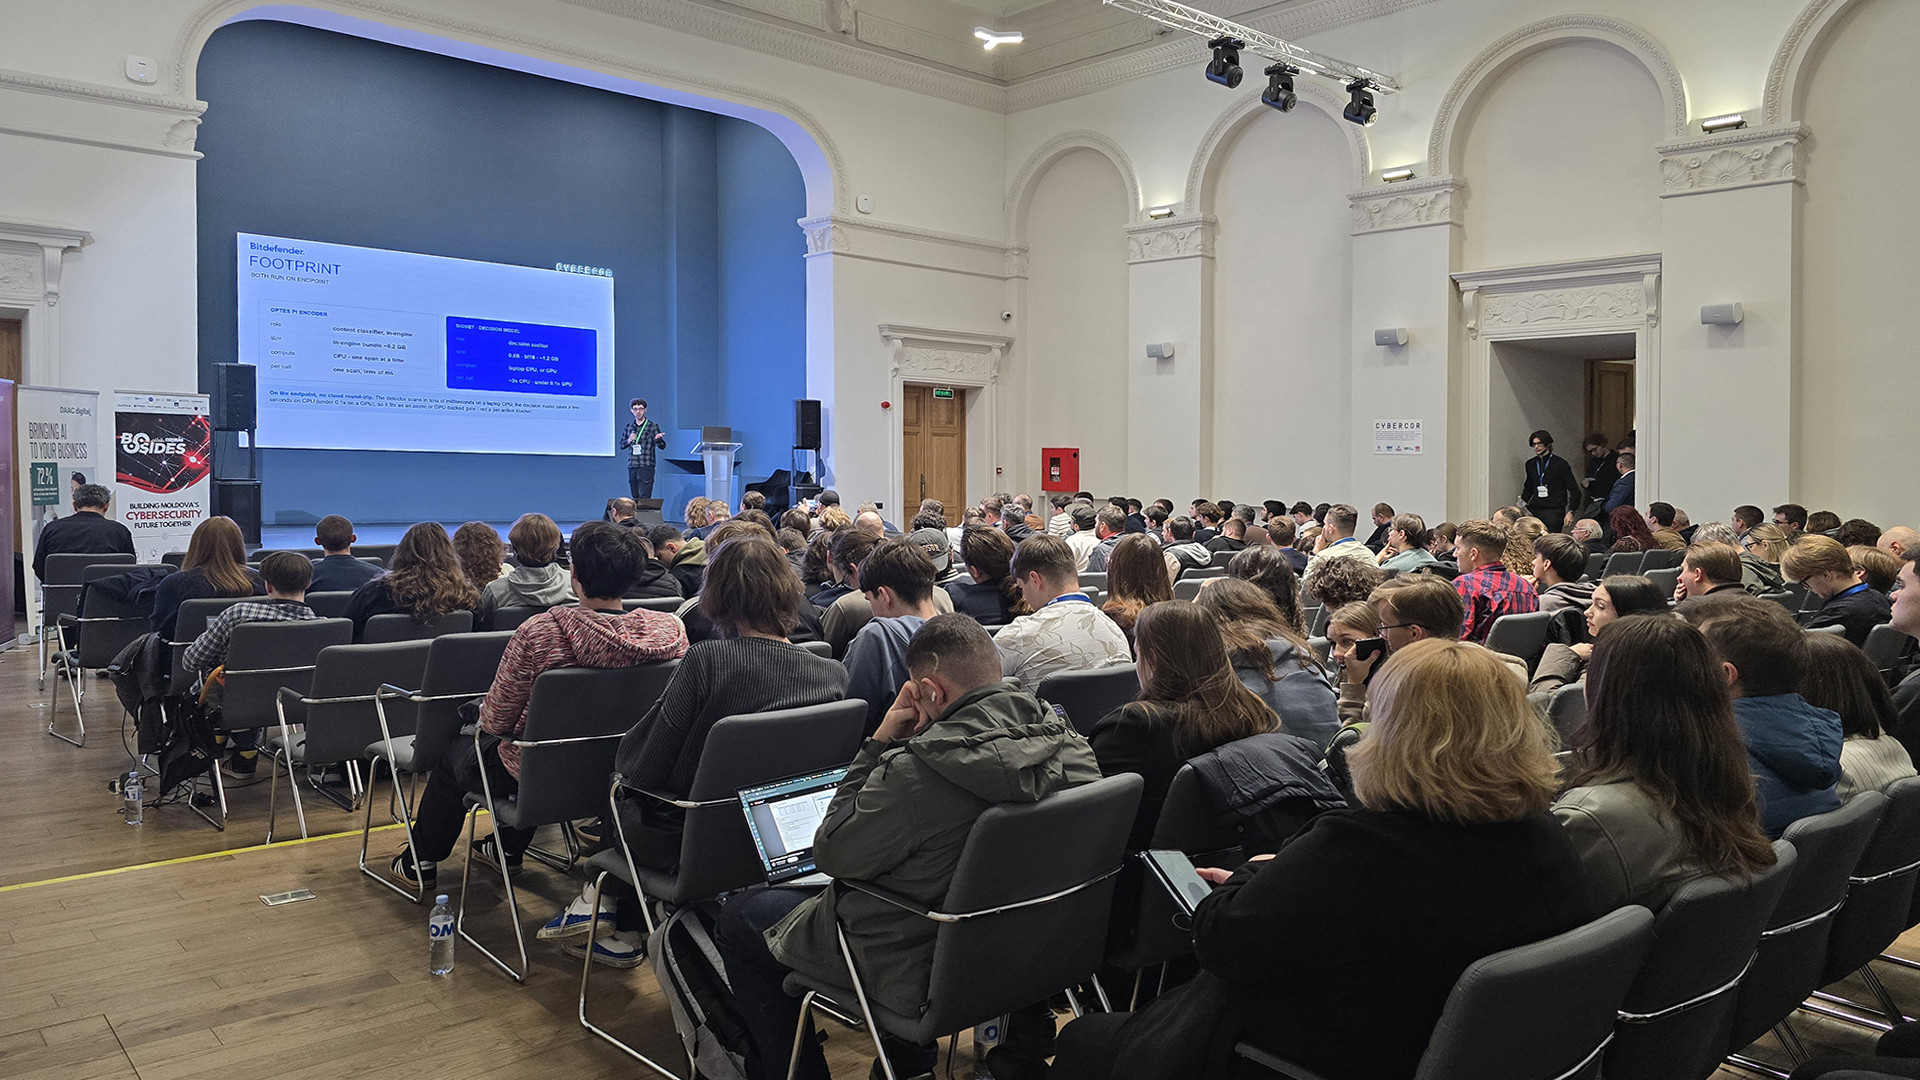
Полный зал в CYBERCOR, одиннадцать сессий и одна общая нить, связывающая их все: те же инструменты, которые ускоряют защиту, ускоряют и атаку.
BSides Кишинёв 2026, второй выпуск конференции по кибербезопасности местного сообщества, состоялся 30 октября в Молдавском техническом университете. Компания DAAC digital выступила партнером мероприятия второй год подряд.
Что остается незамеченным в инвентаре
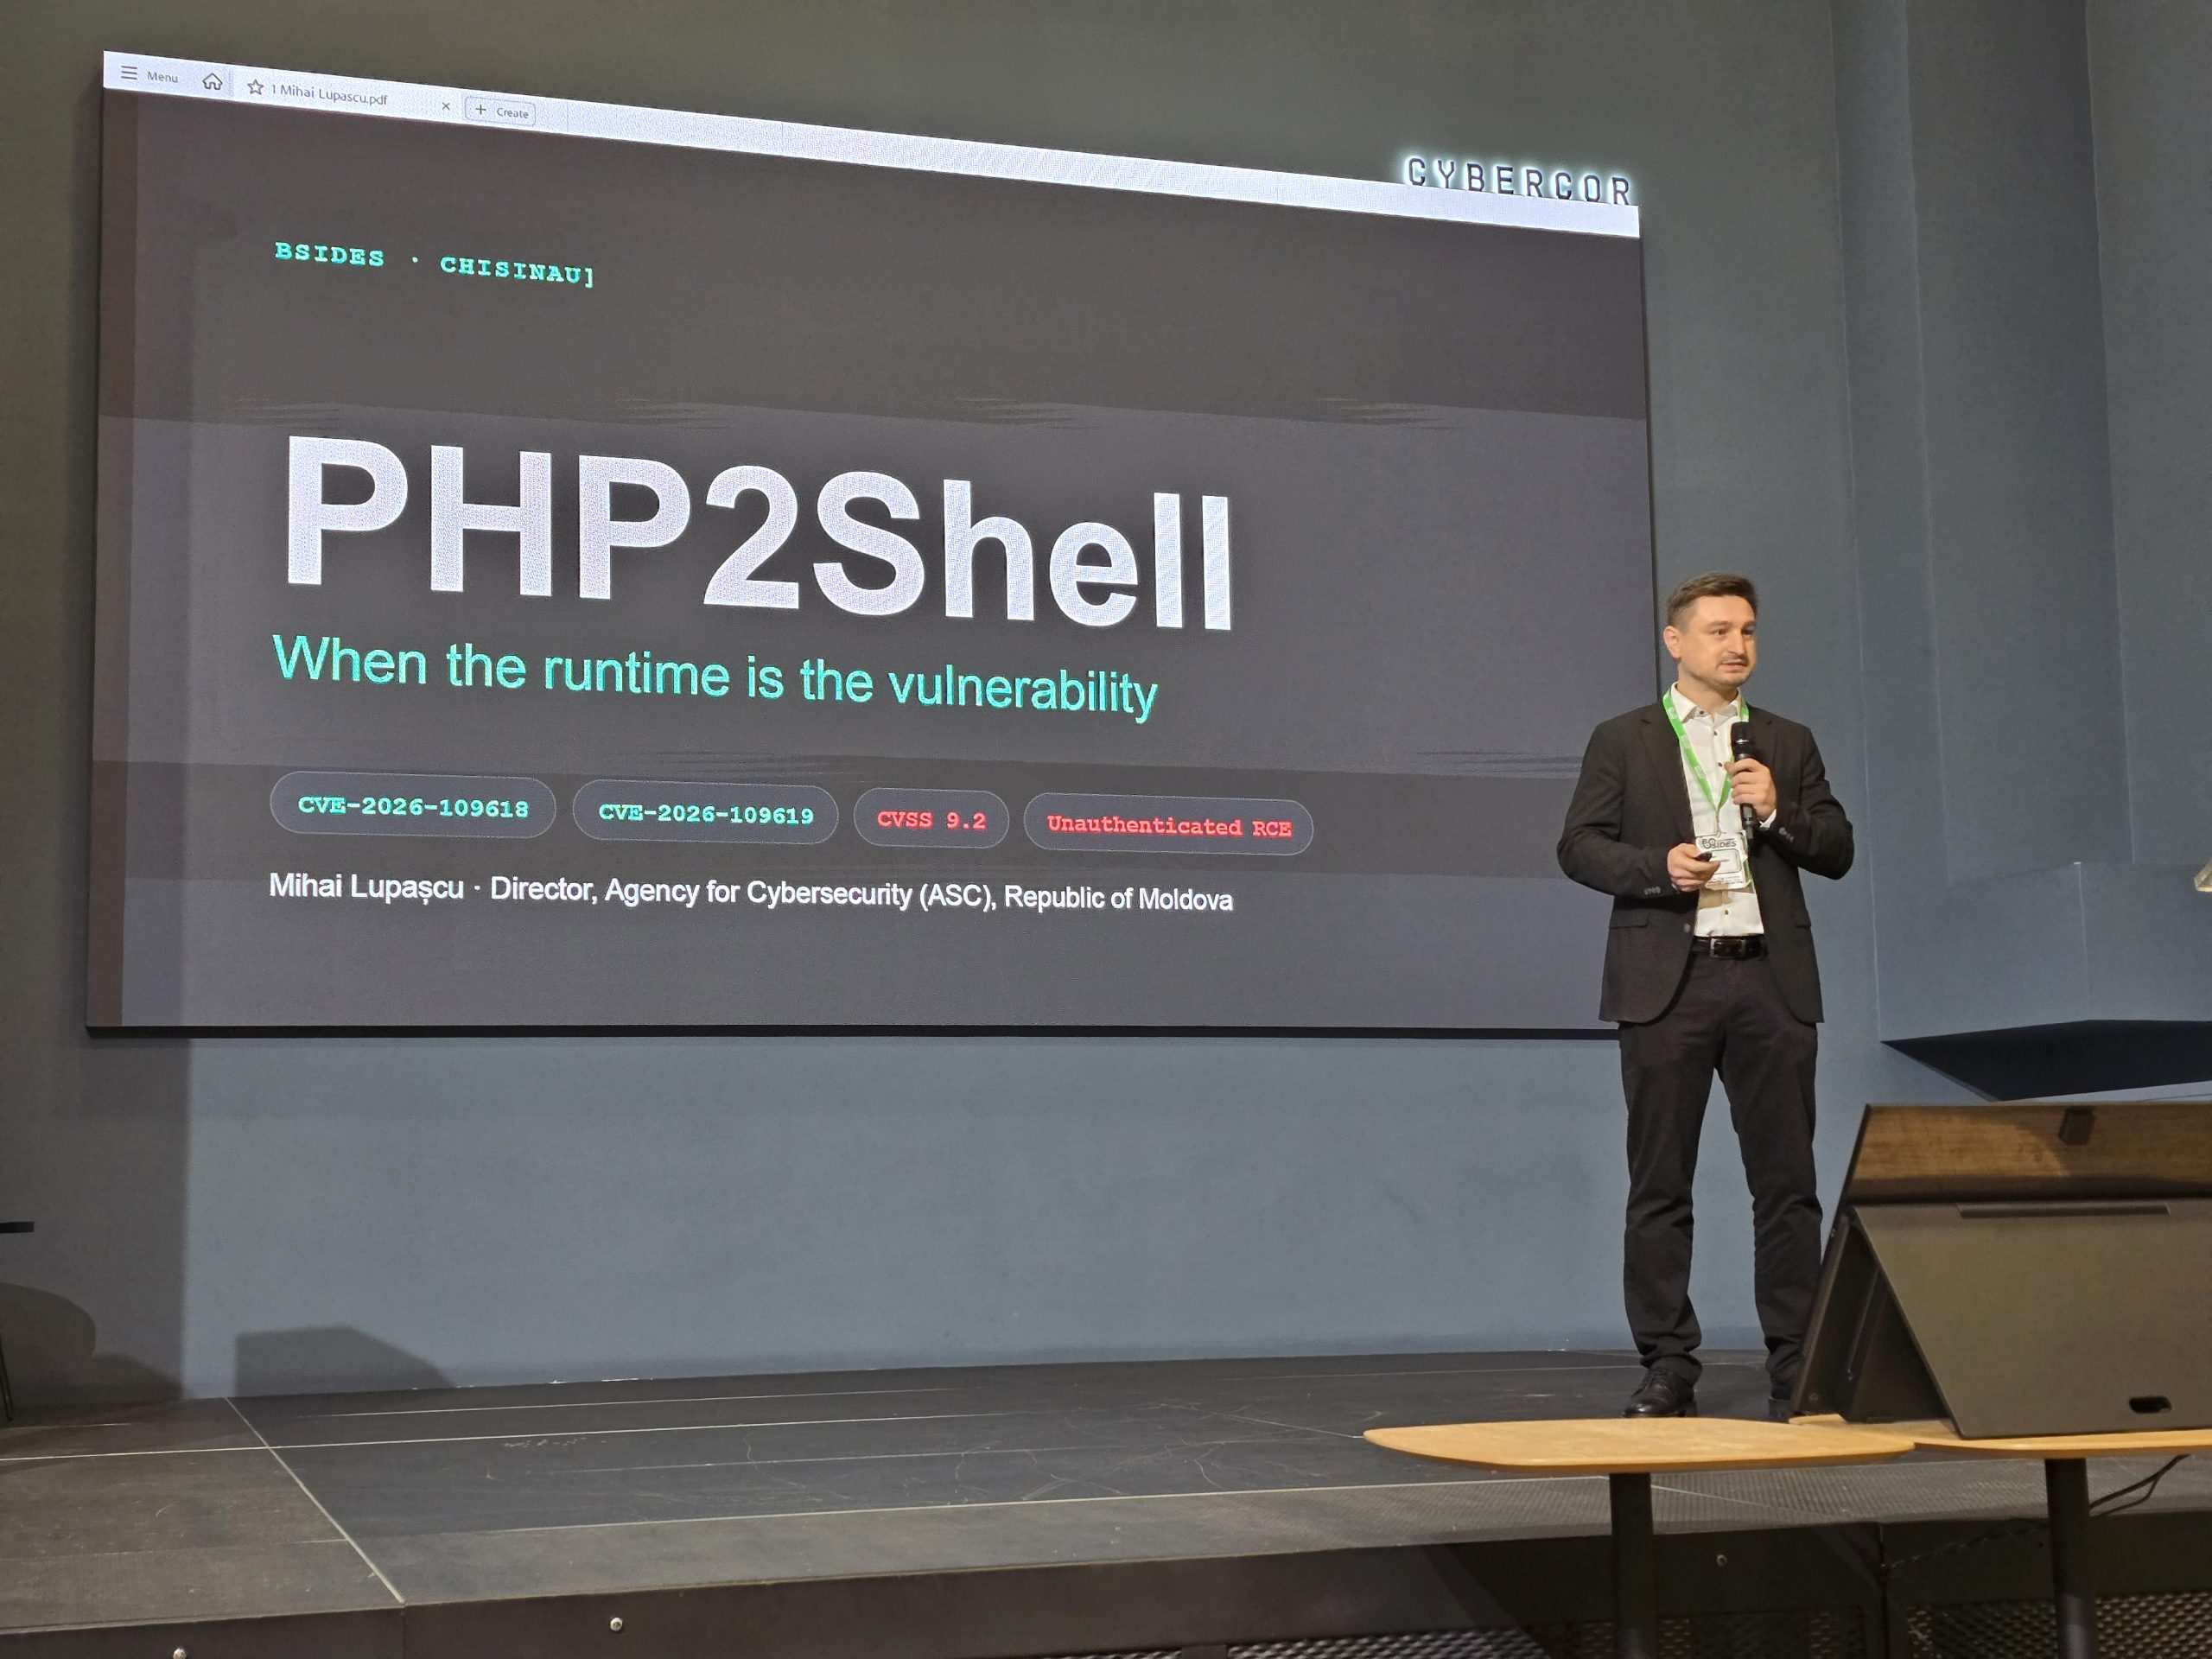
С вступительным словом выступил Михай Лупашку, директор Агентства по кибербезопасности. Замечание, которое задало тон всему дню, касалось не технологий, а процессов: команды отслеживают версии установленных приложений и компонентов, но редко обращают внимание на движок, на котором они работают.
И это важно как никогда, ведь исследования с использованием ИИ сокращают путь от известного уязвимого места до работоспособного инструмента. У системы защиты больше нет времени действовать в режиме реагирования.
ИИ по обе стороны линии
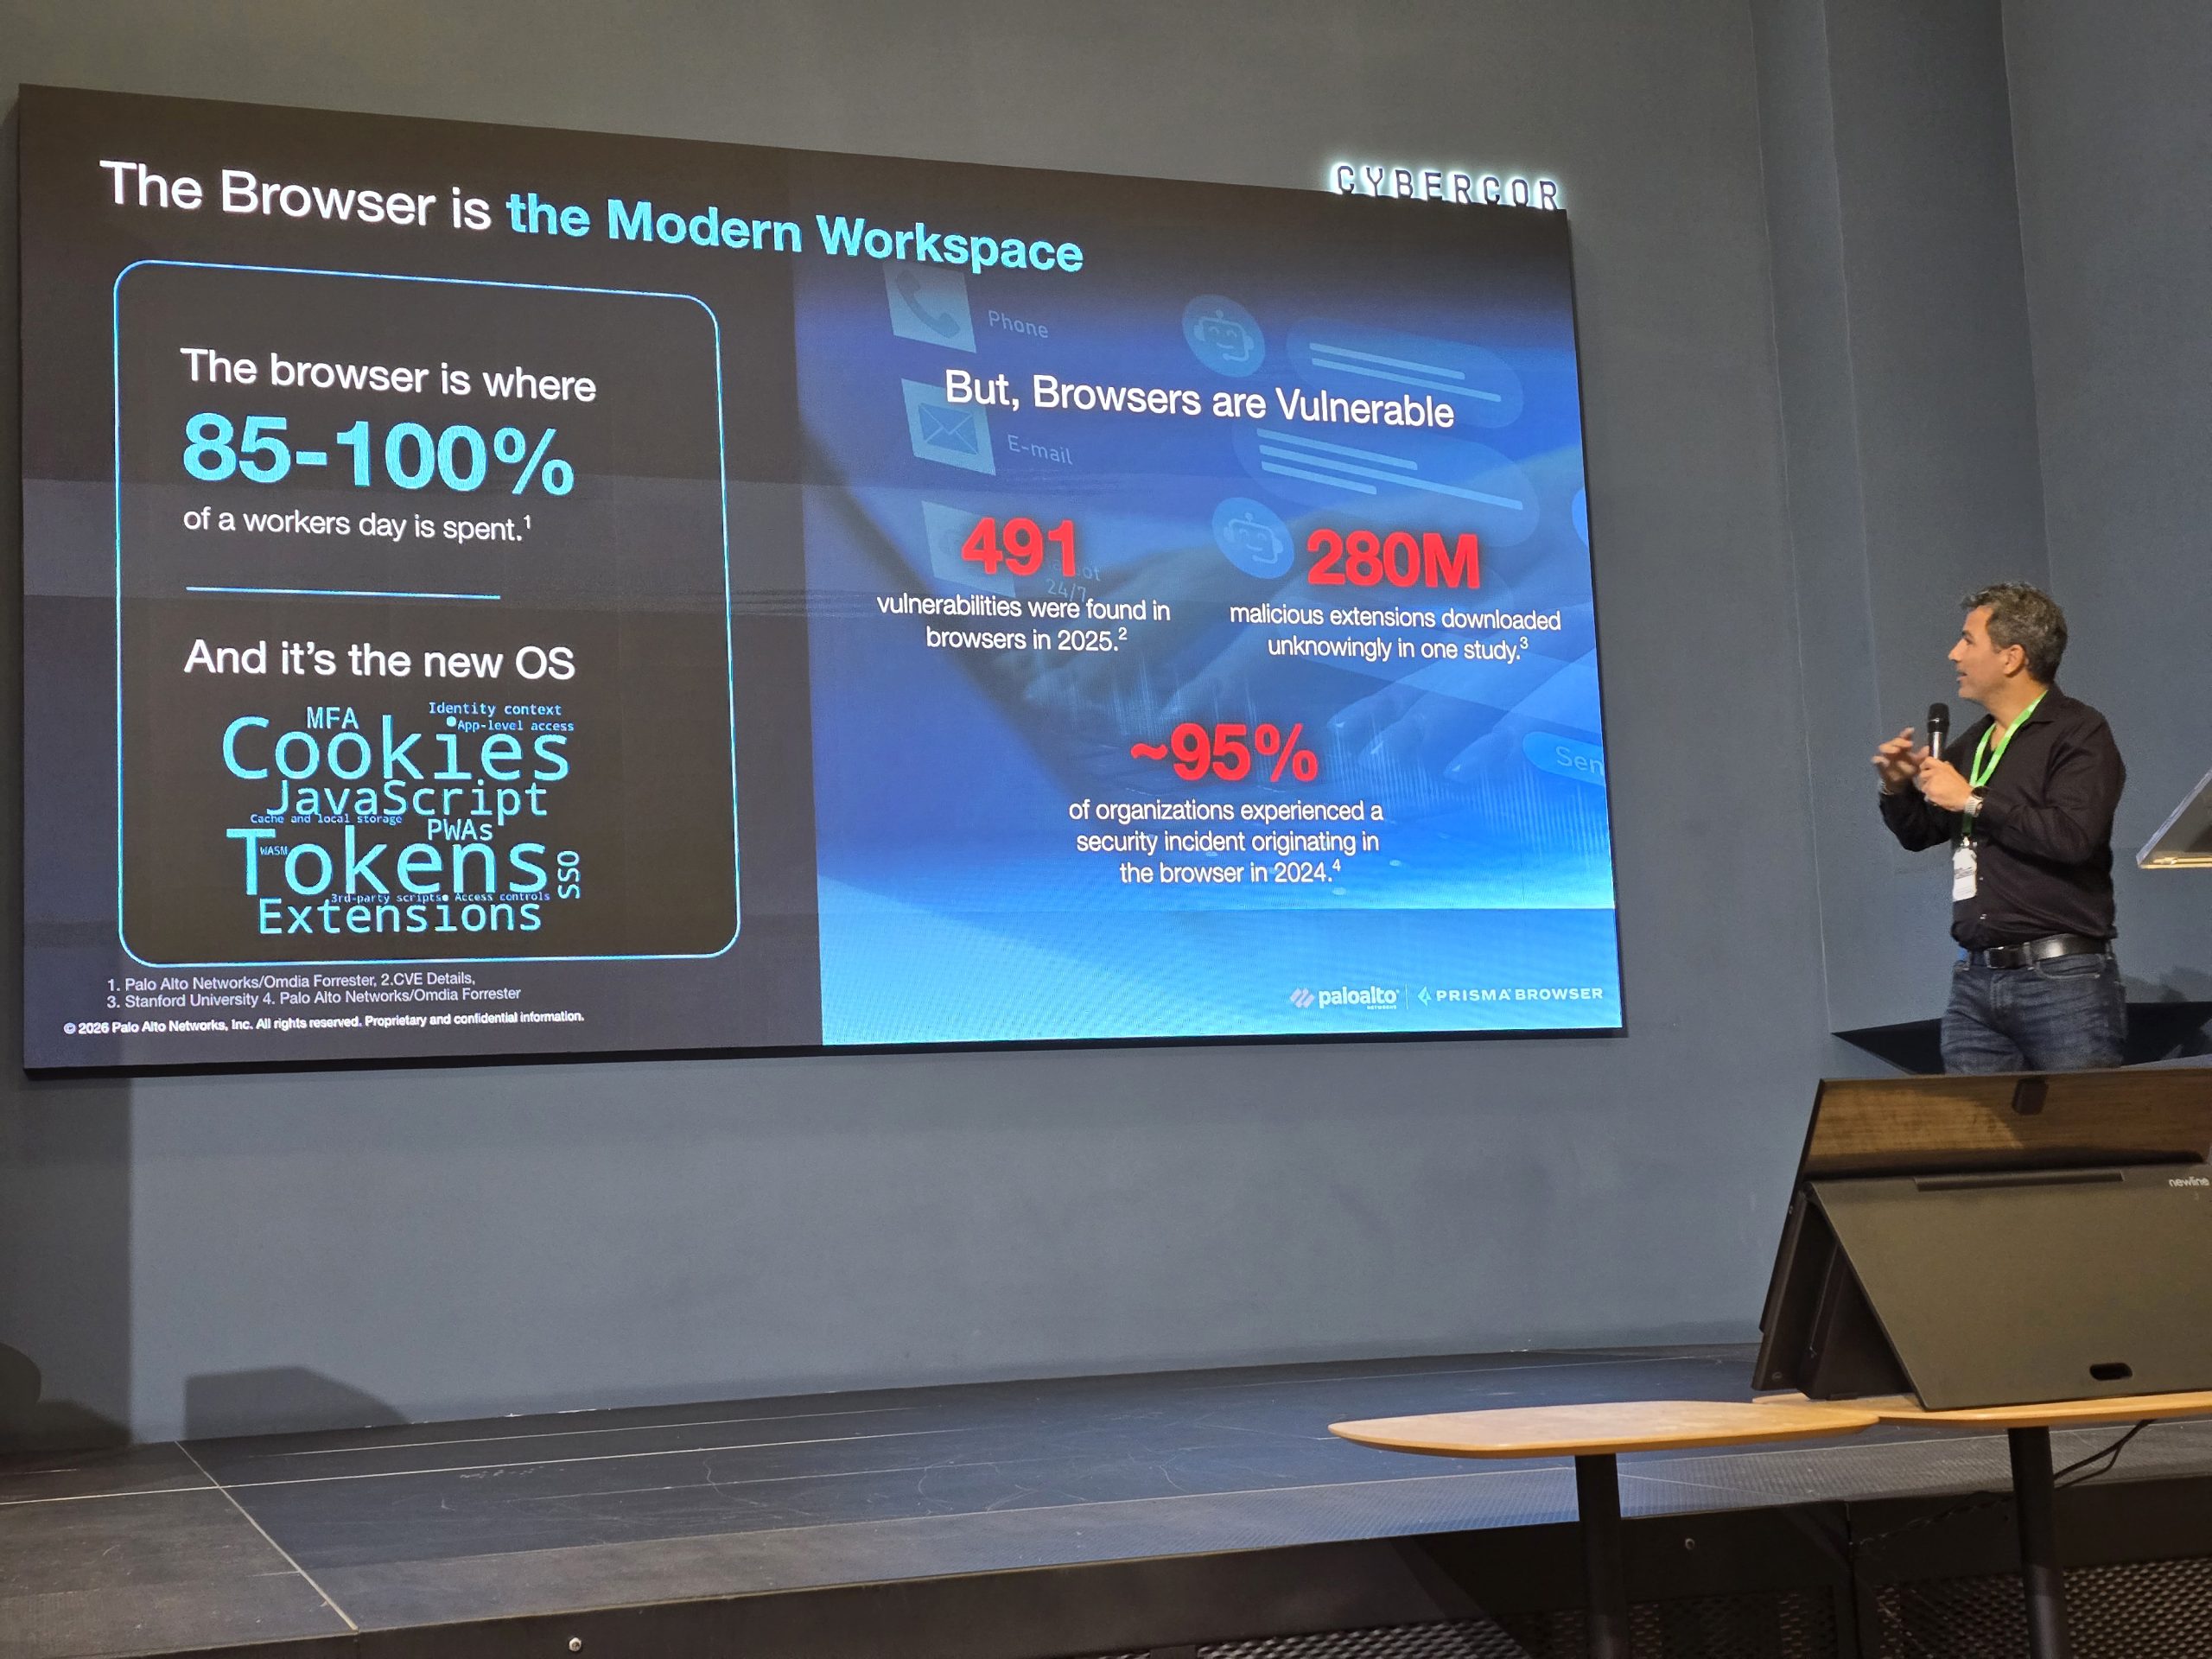
Браузер рассматривался как новый контрольный пункт организации — место, где сотрудник проводит почти весь рабочий день и где накапливаются сеансы, токены и расширения.
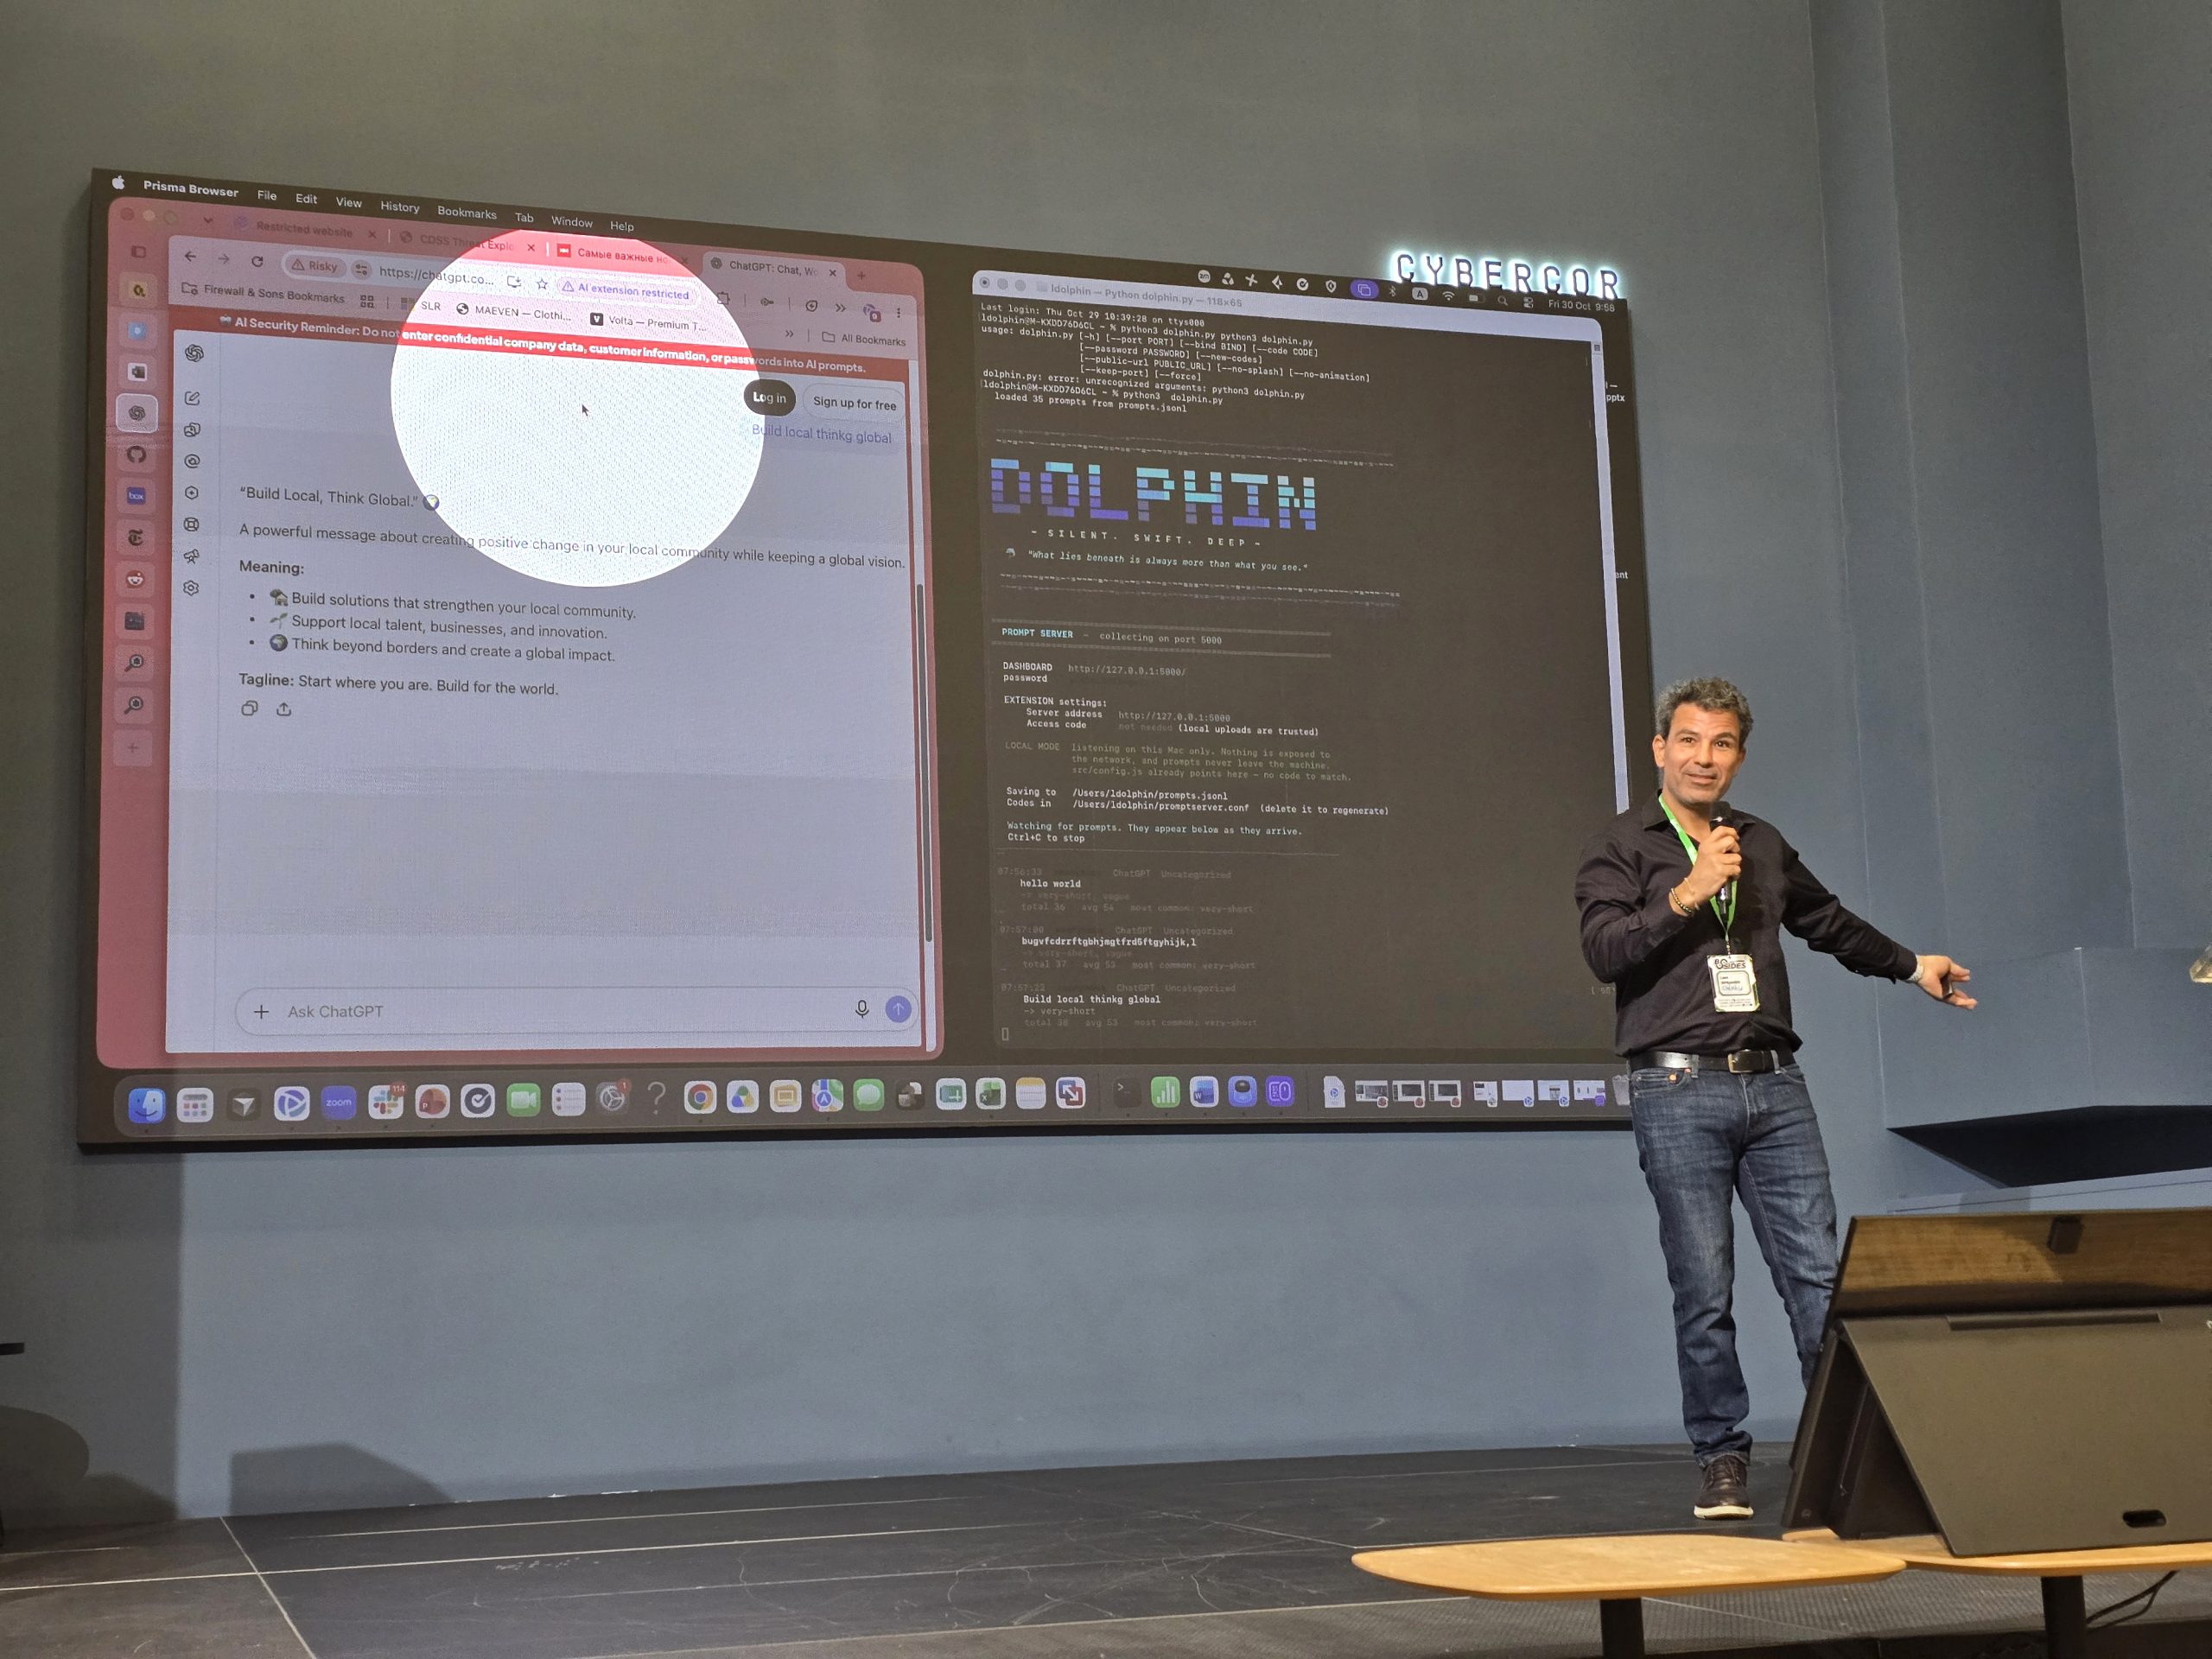
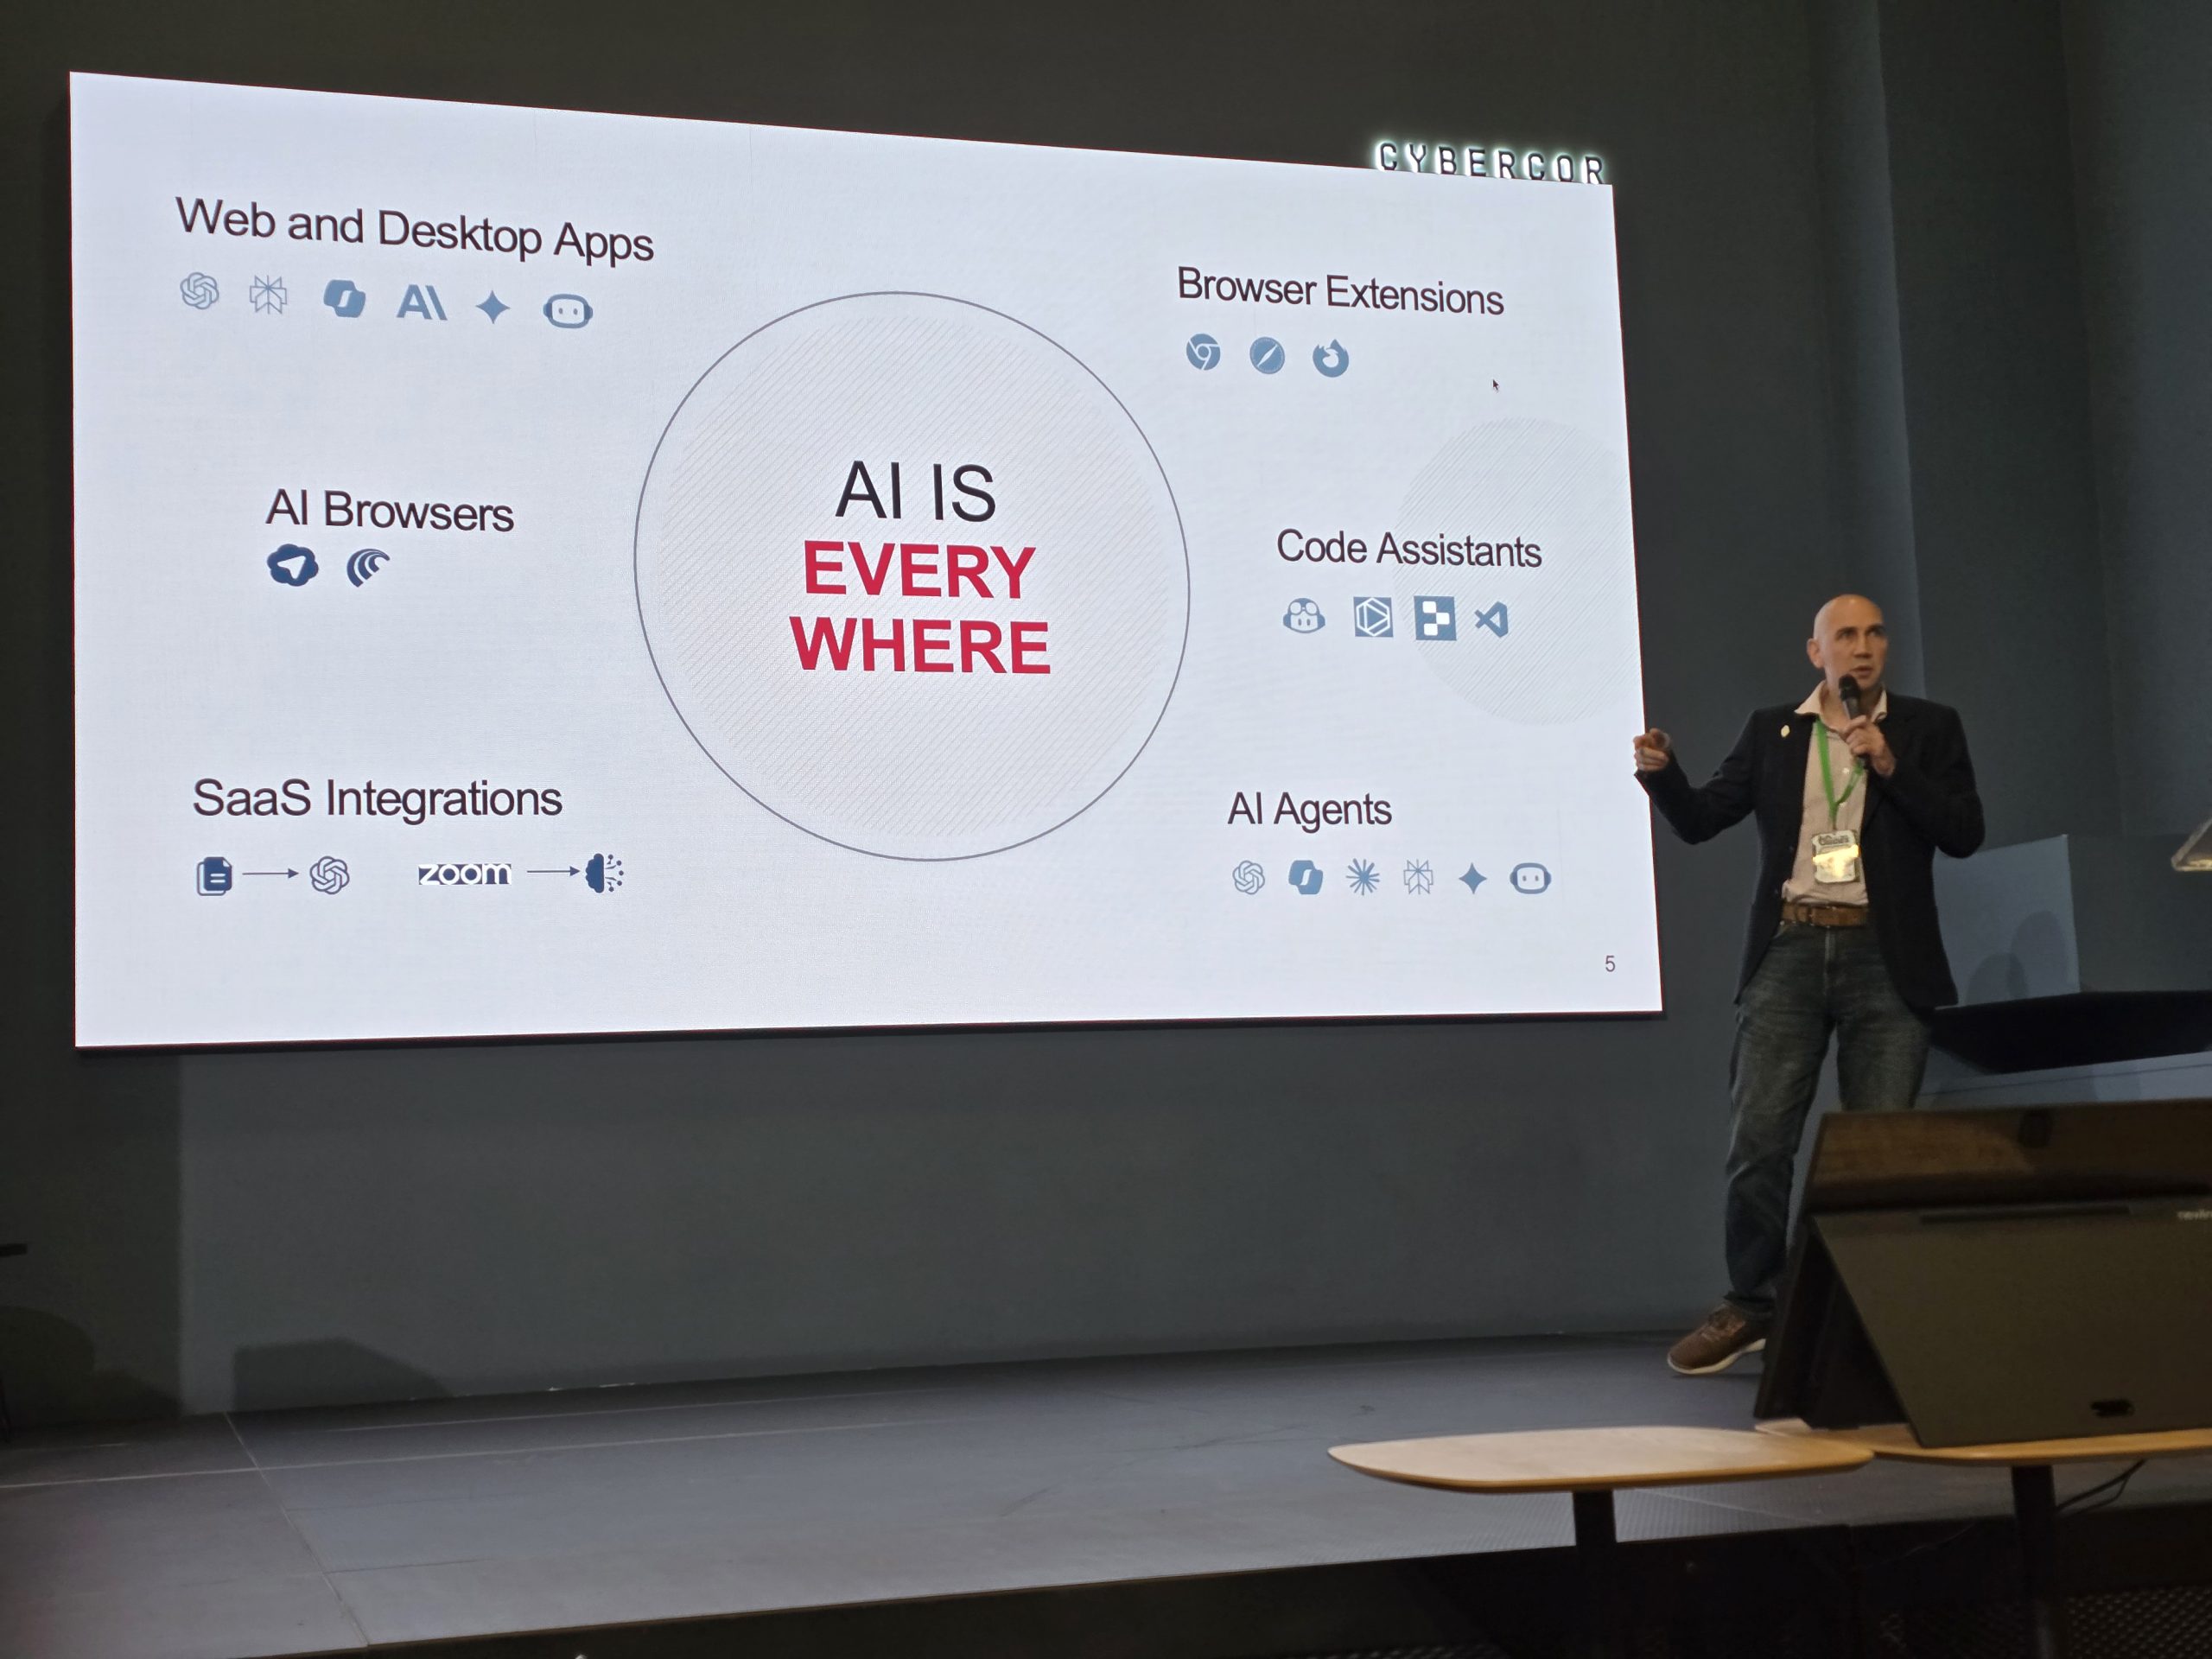
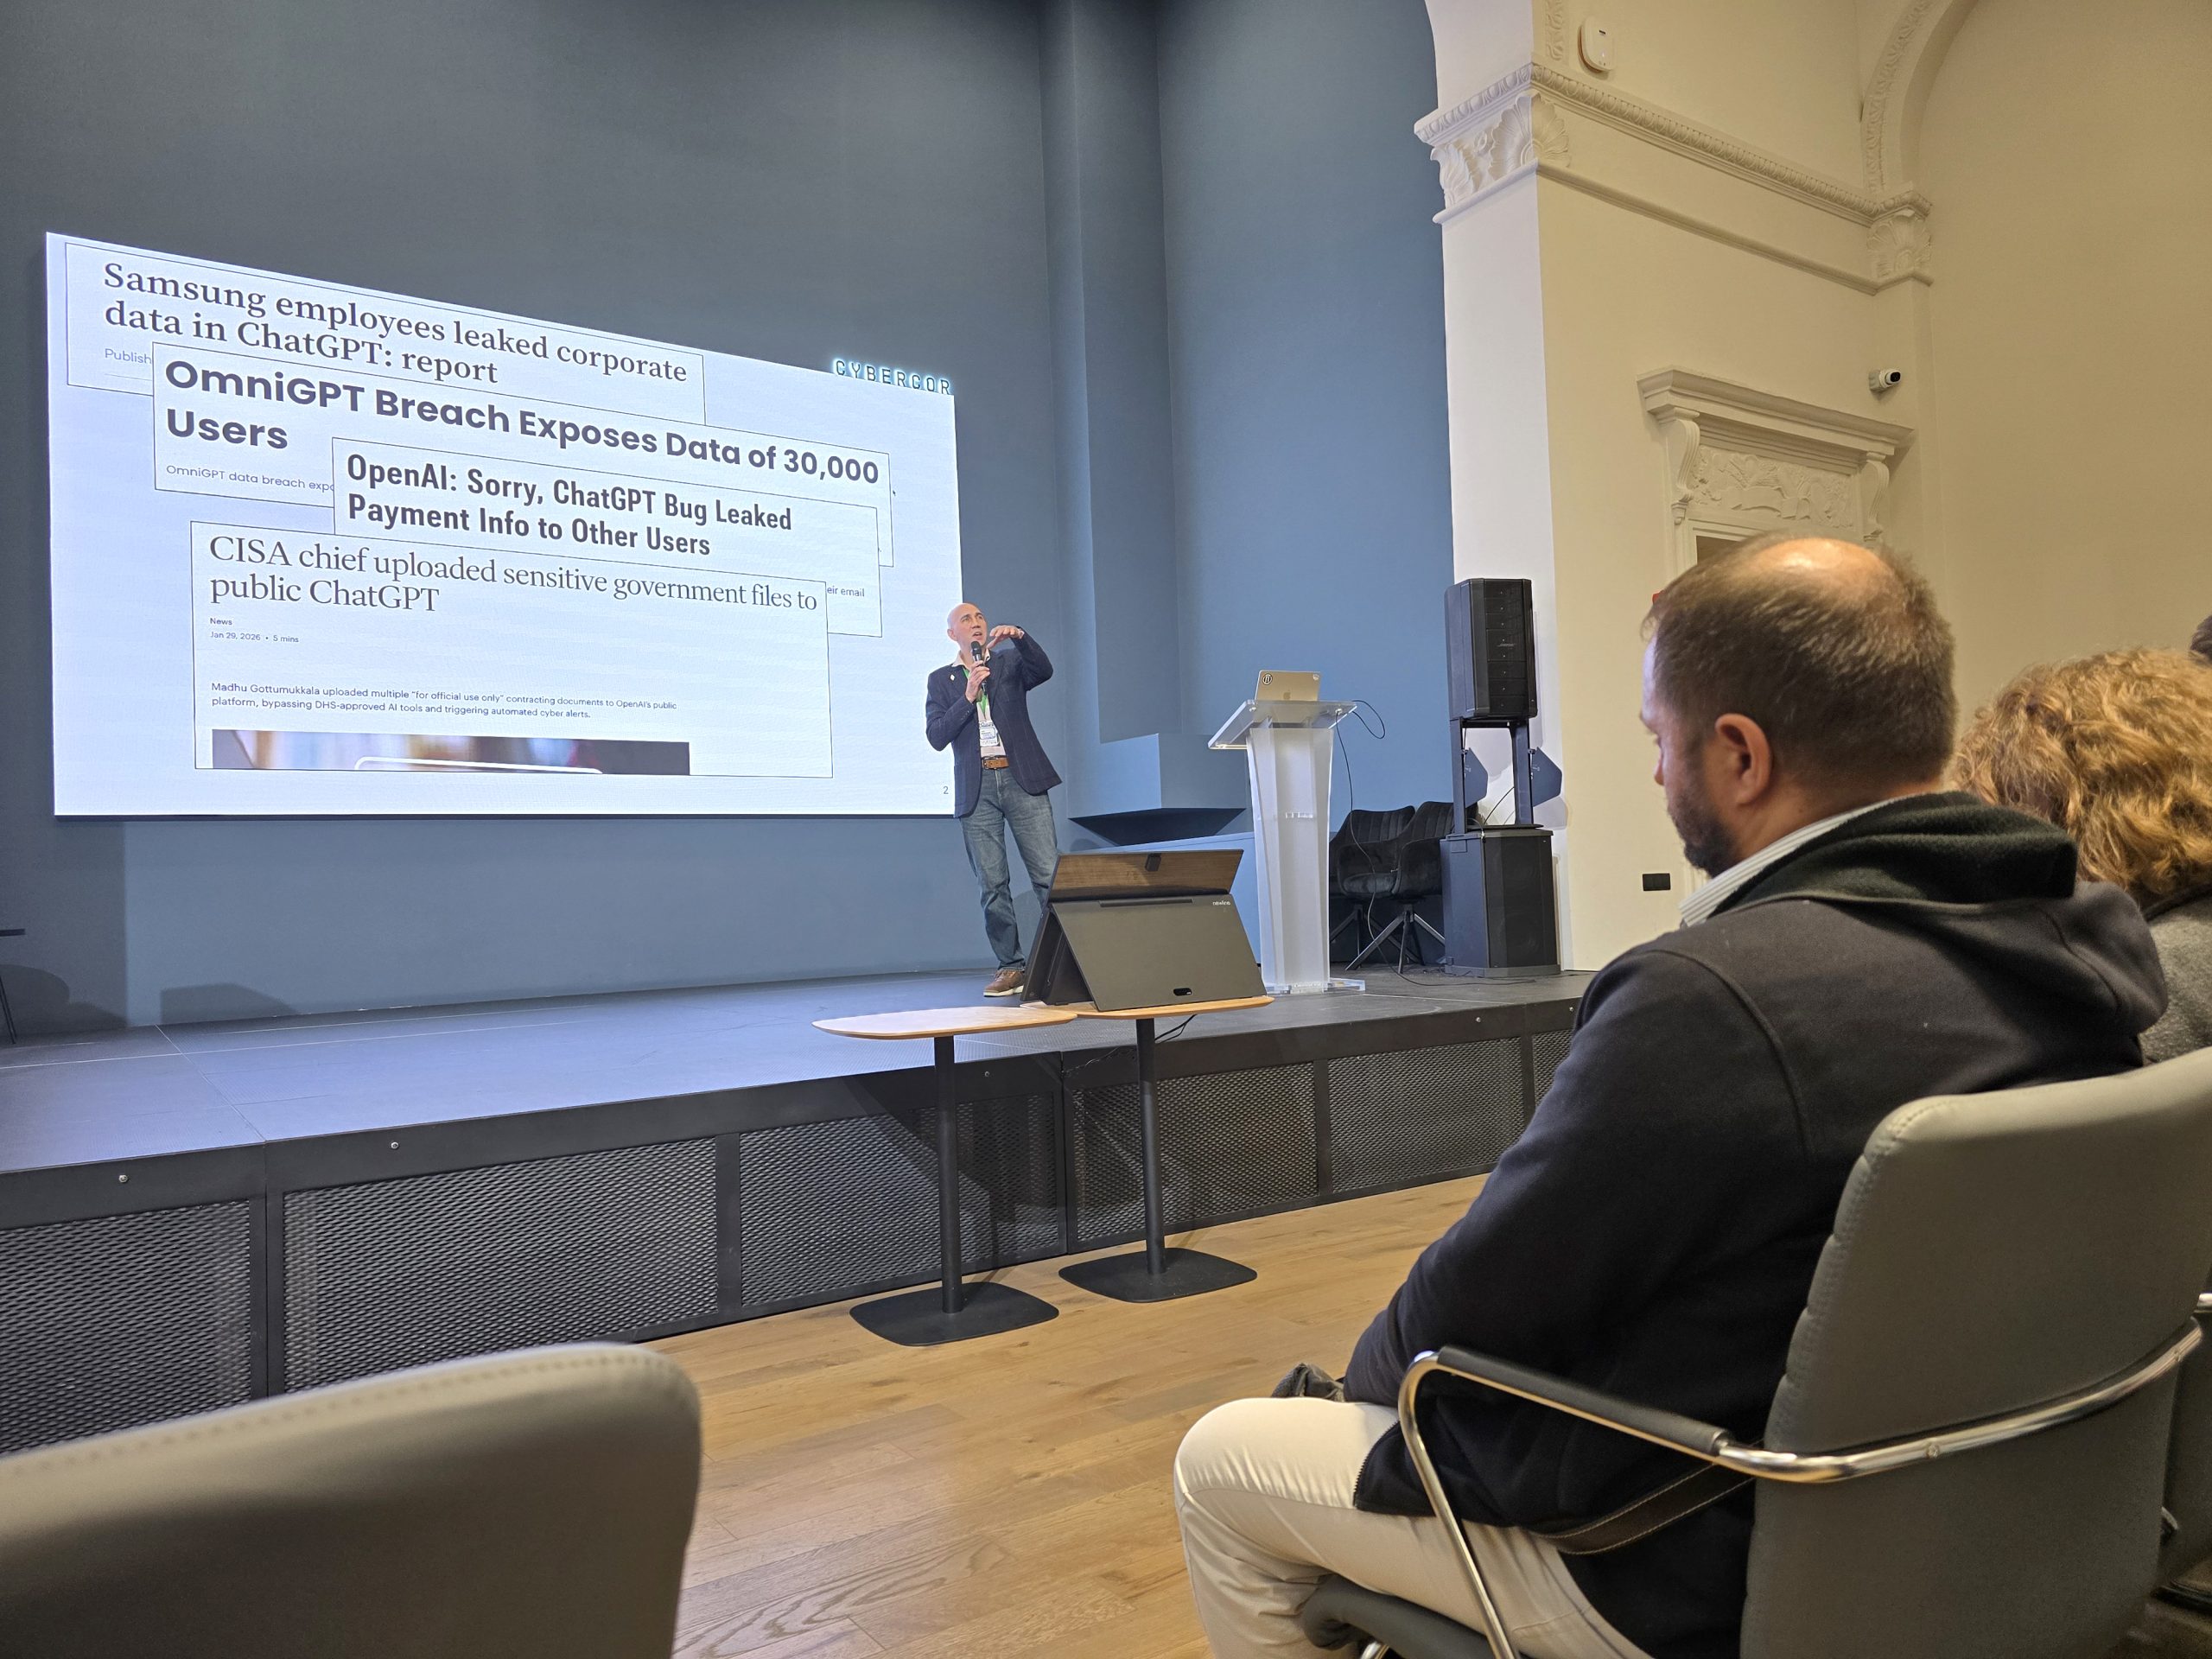
Алексей Шуленков, независимый консультант по кибербезопасности, рассказал о «Shadow AI»: инструментах, которые сотрудники используют без разрешения, и данных, которые утекают из компании вместе с ними. Уже известны публичные случаи утечек через ИИ-помощников, и контролировать эту ситуацию невозможно только с помощью письменных политик.
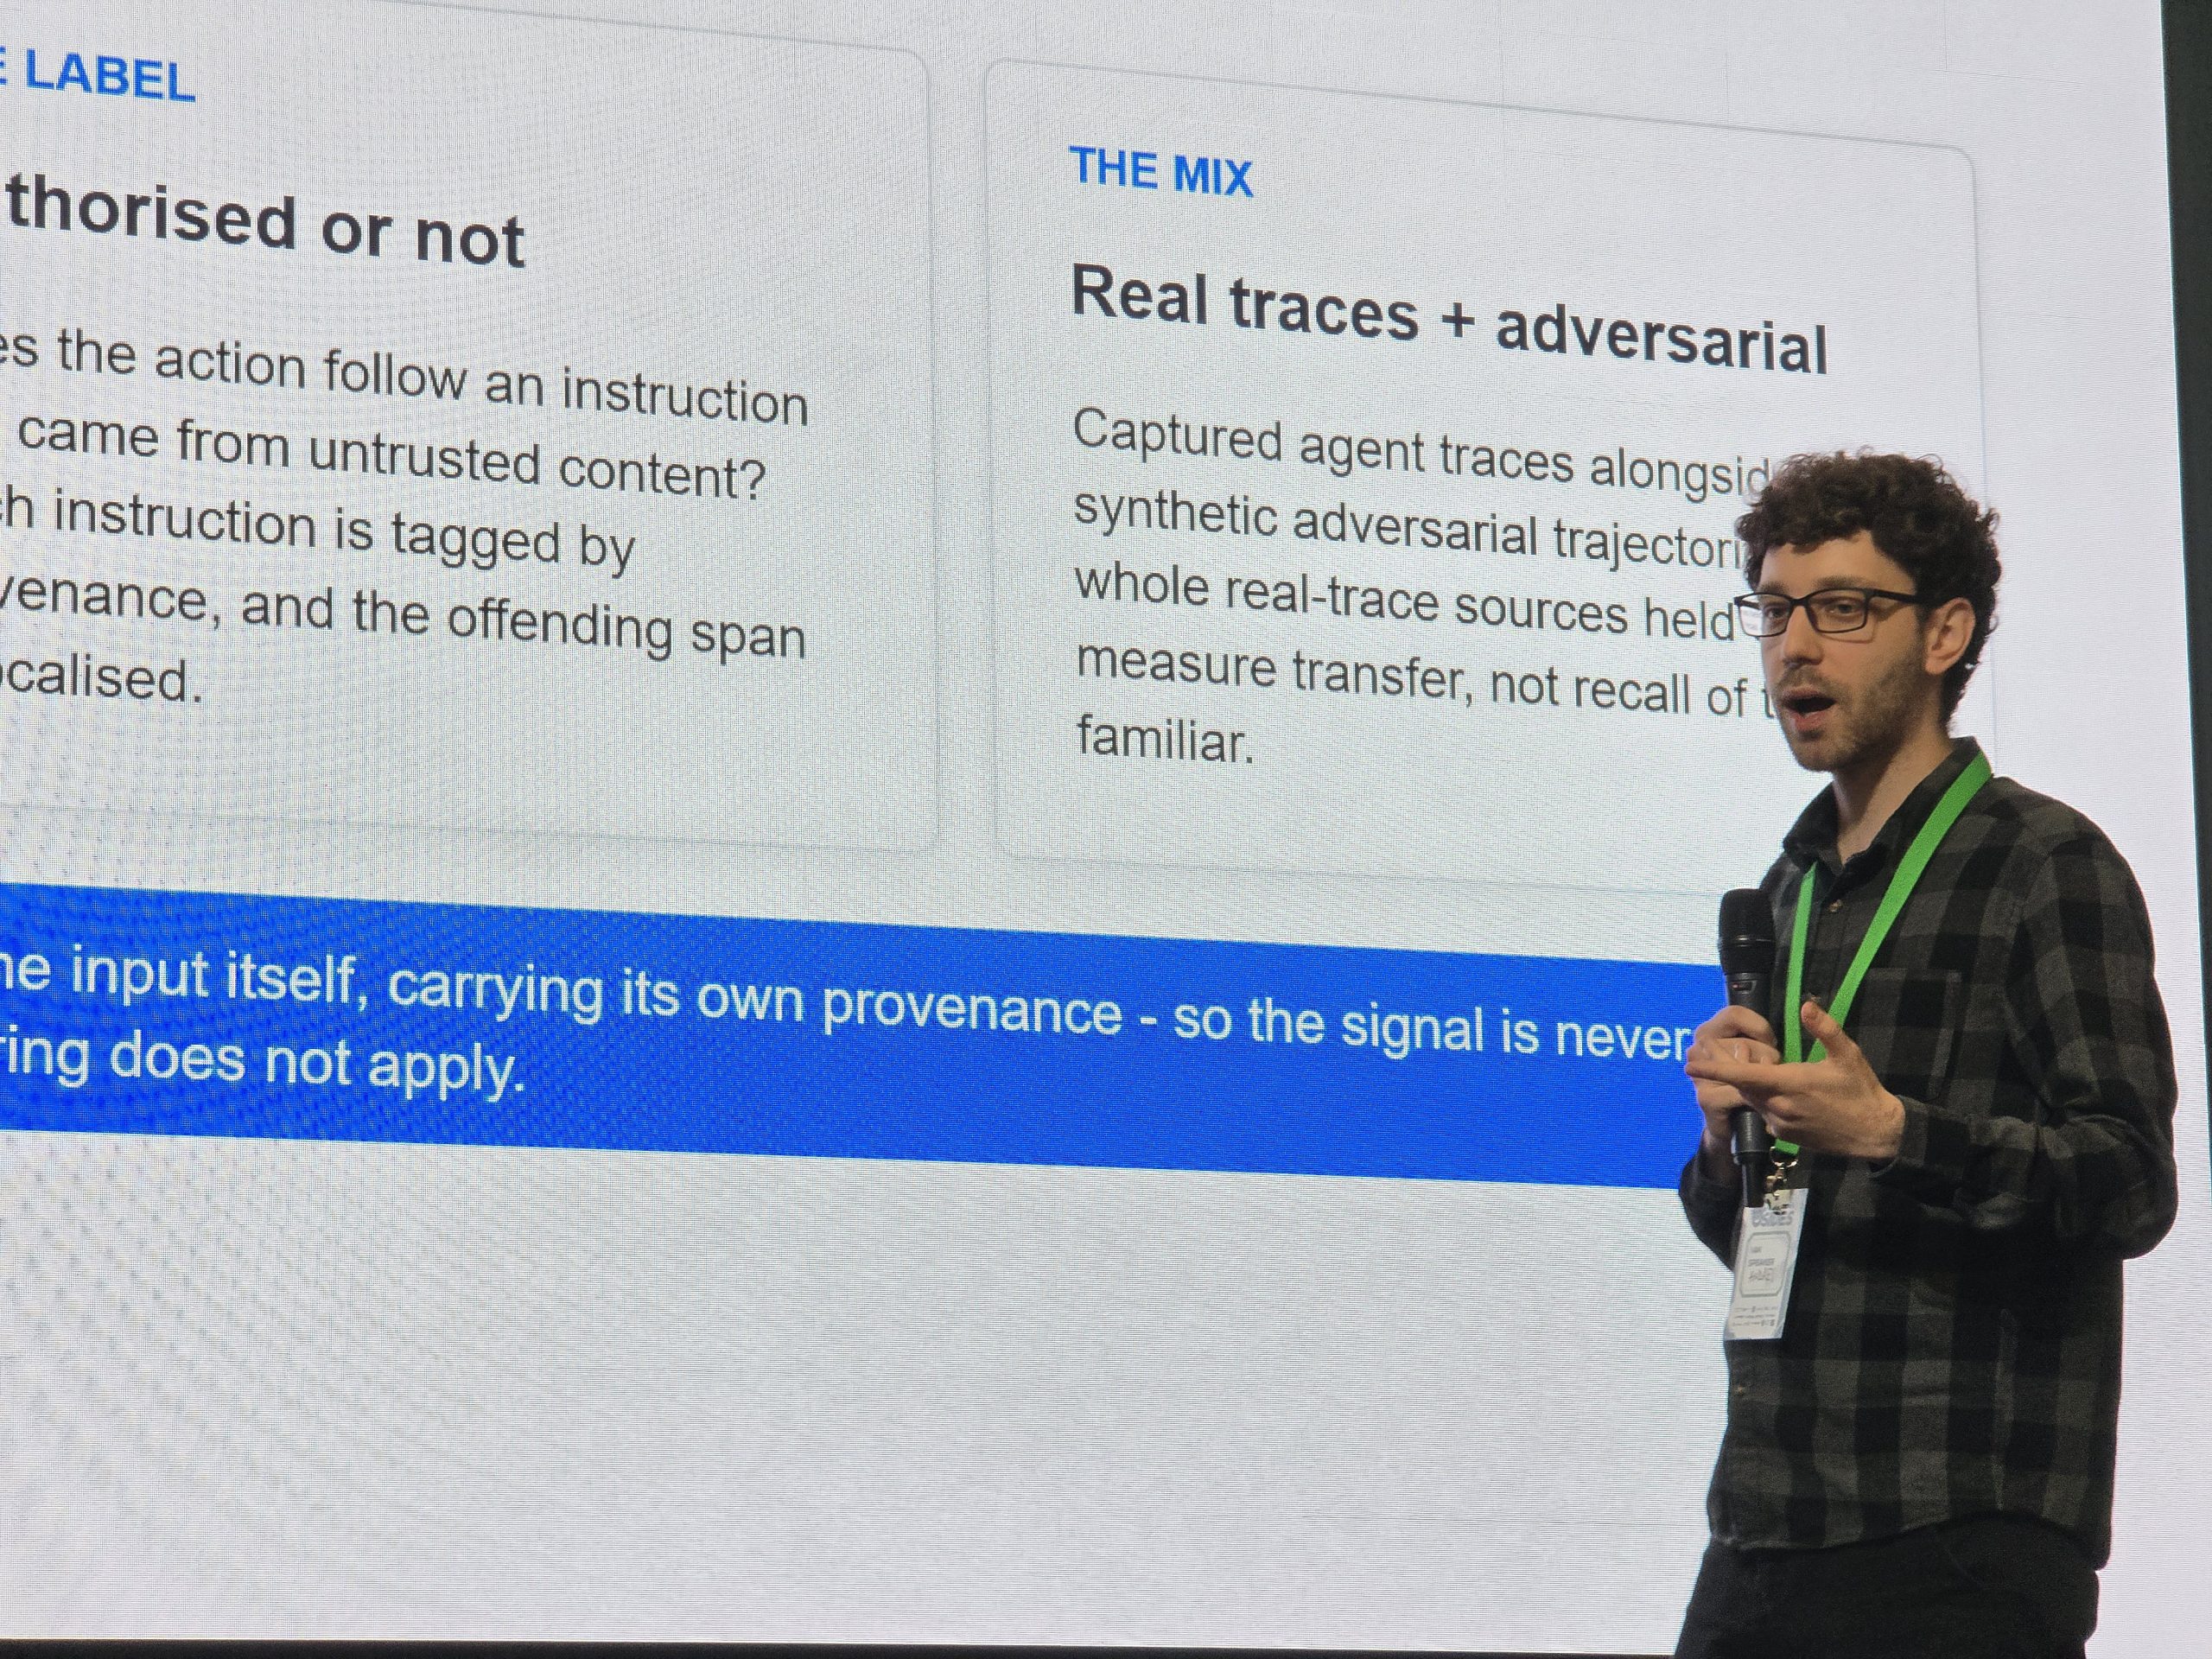
Третья сессия была посвящена вставке подсказок в LLM-модели, и её вывод будет знаком любому, кто работал с фильтрами контента: правило не может быть заложено в самой подсказке, поскольку модель может его игнорировать. Обнаружение должно осуществляться вне модели.
Человеческий фактор по-прежнему остается наиболее уязвимым
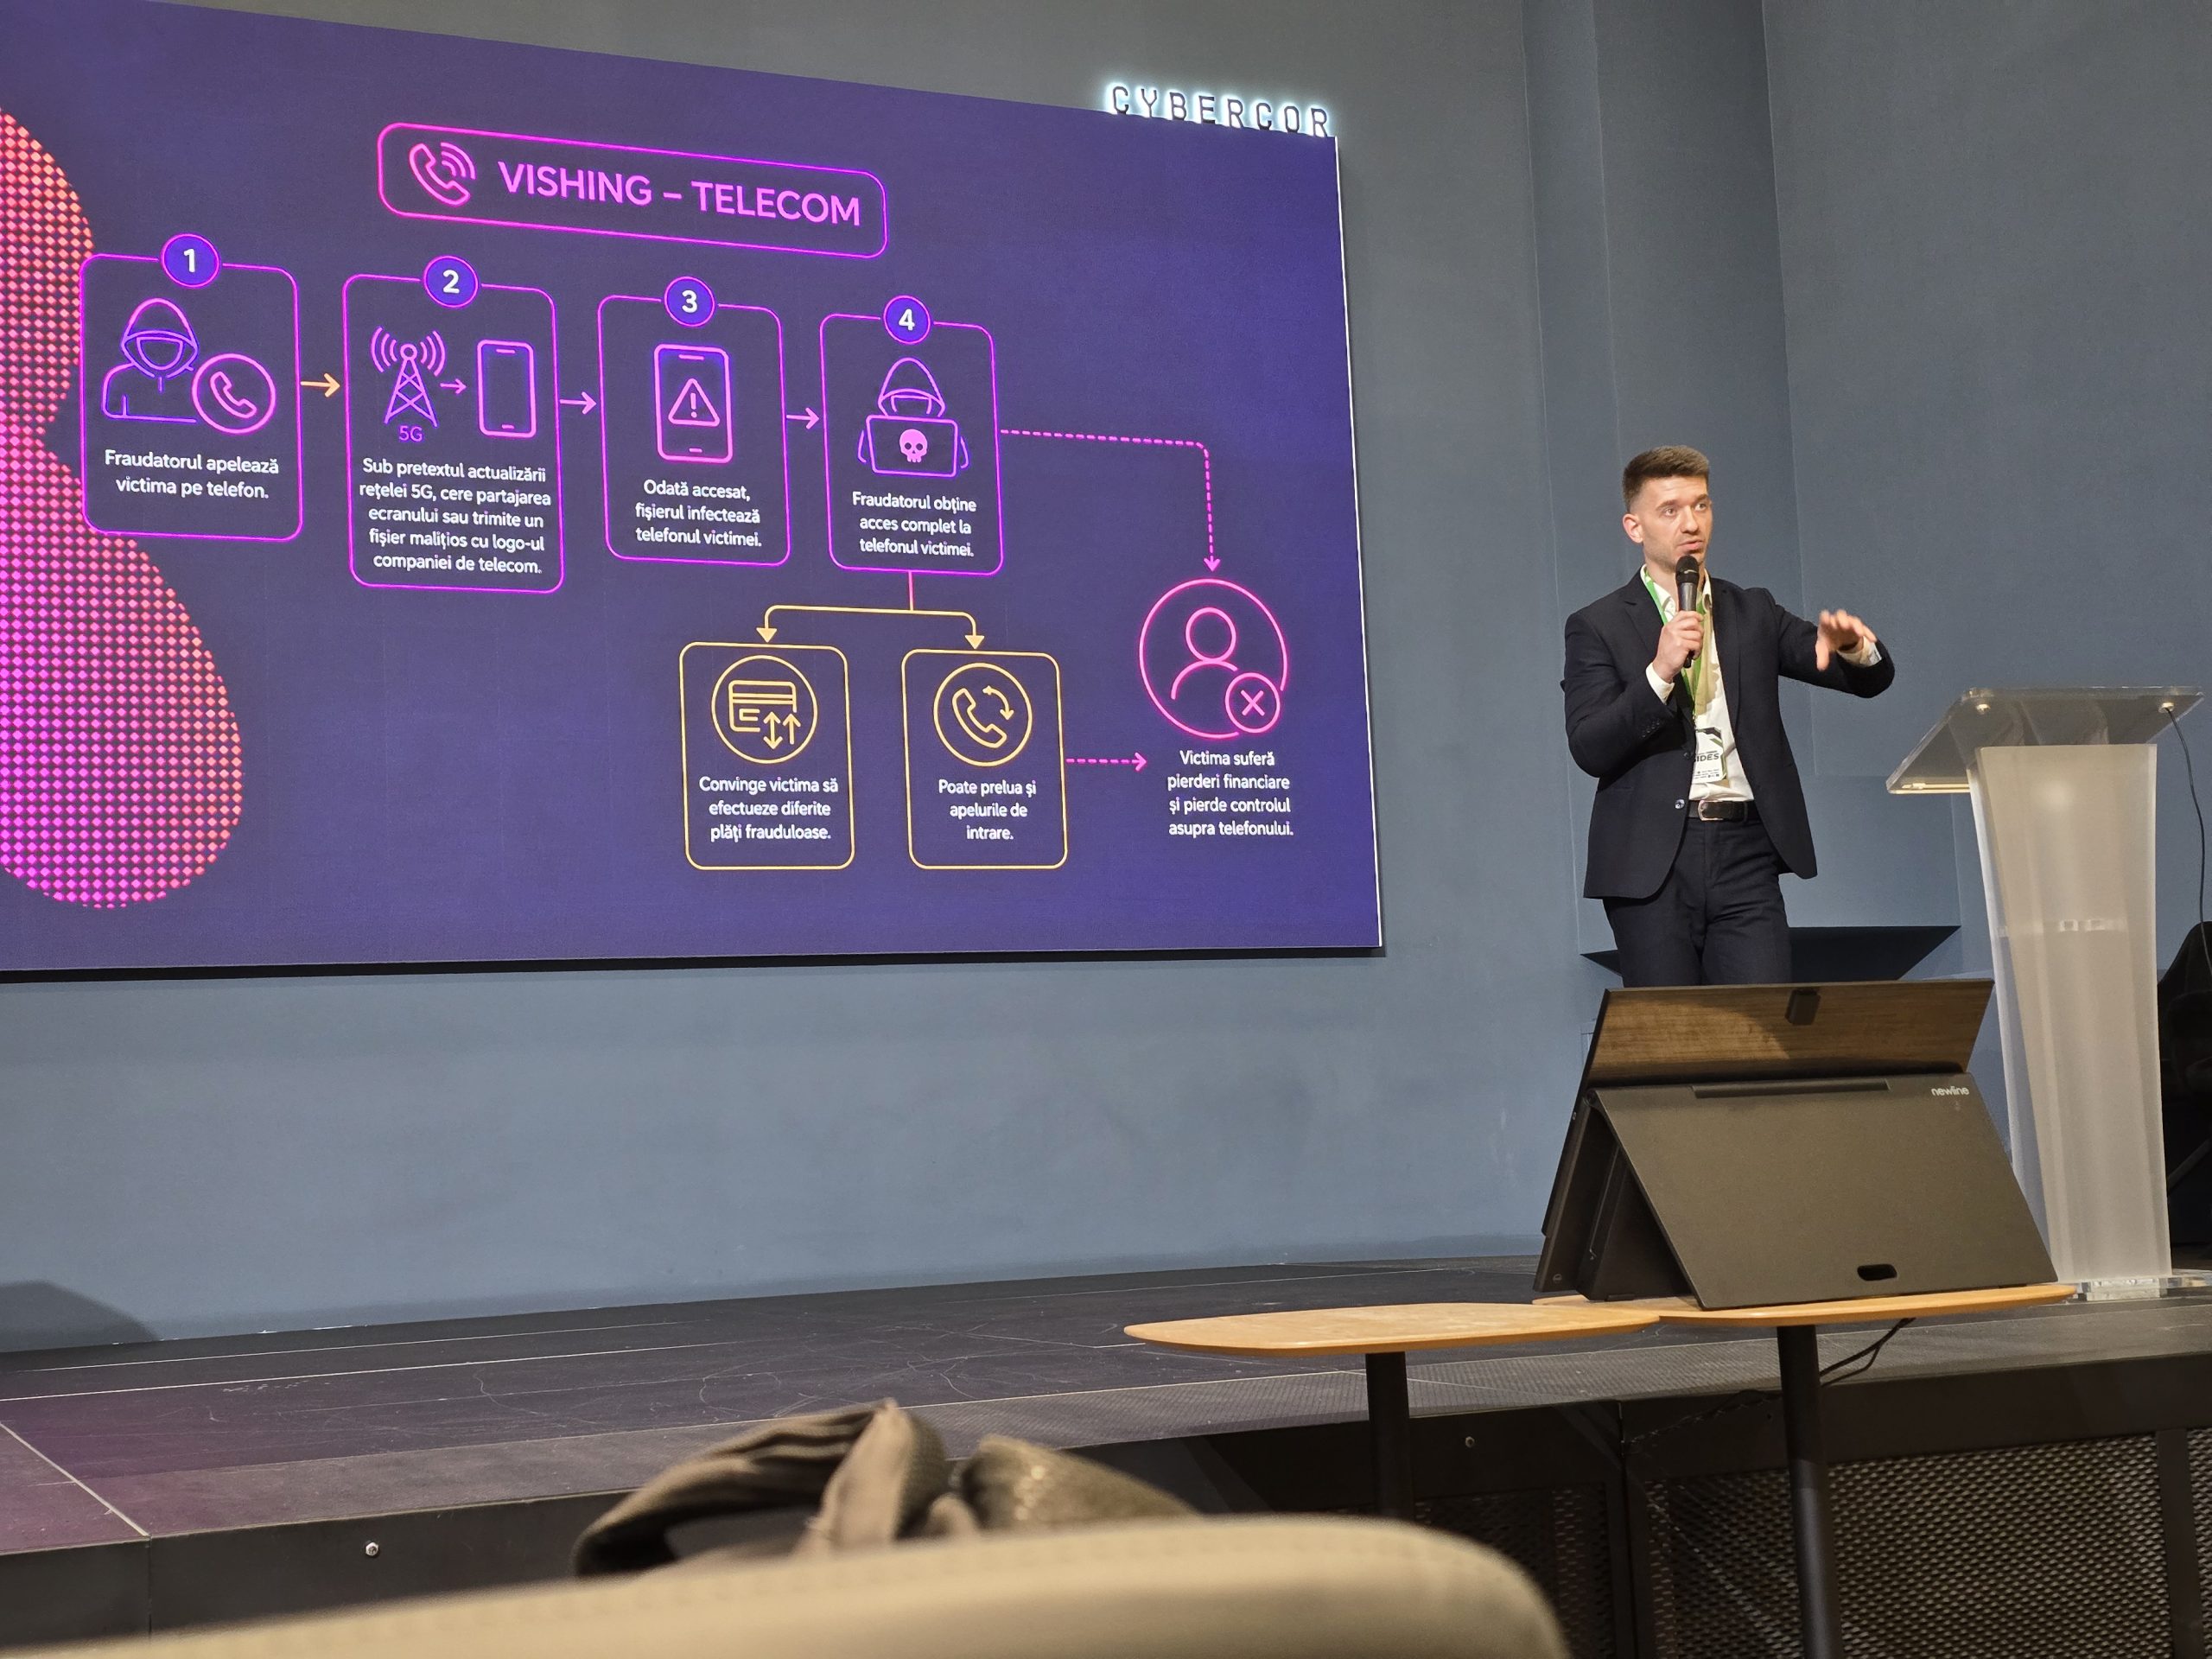
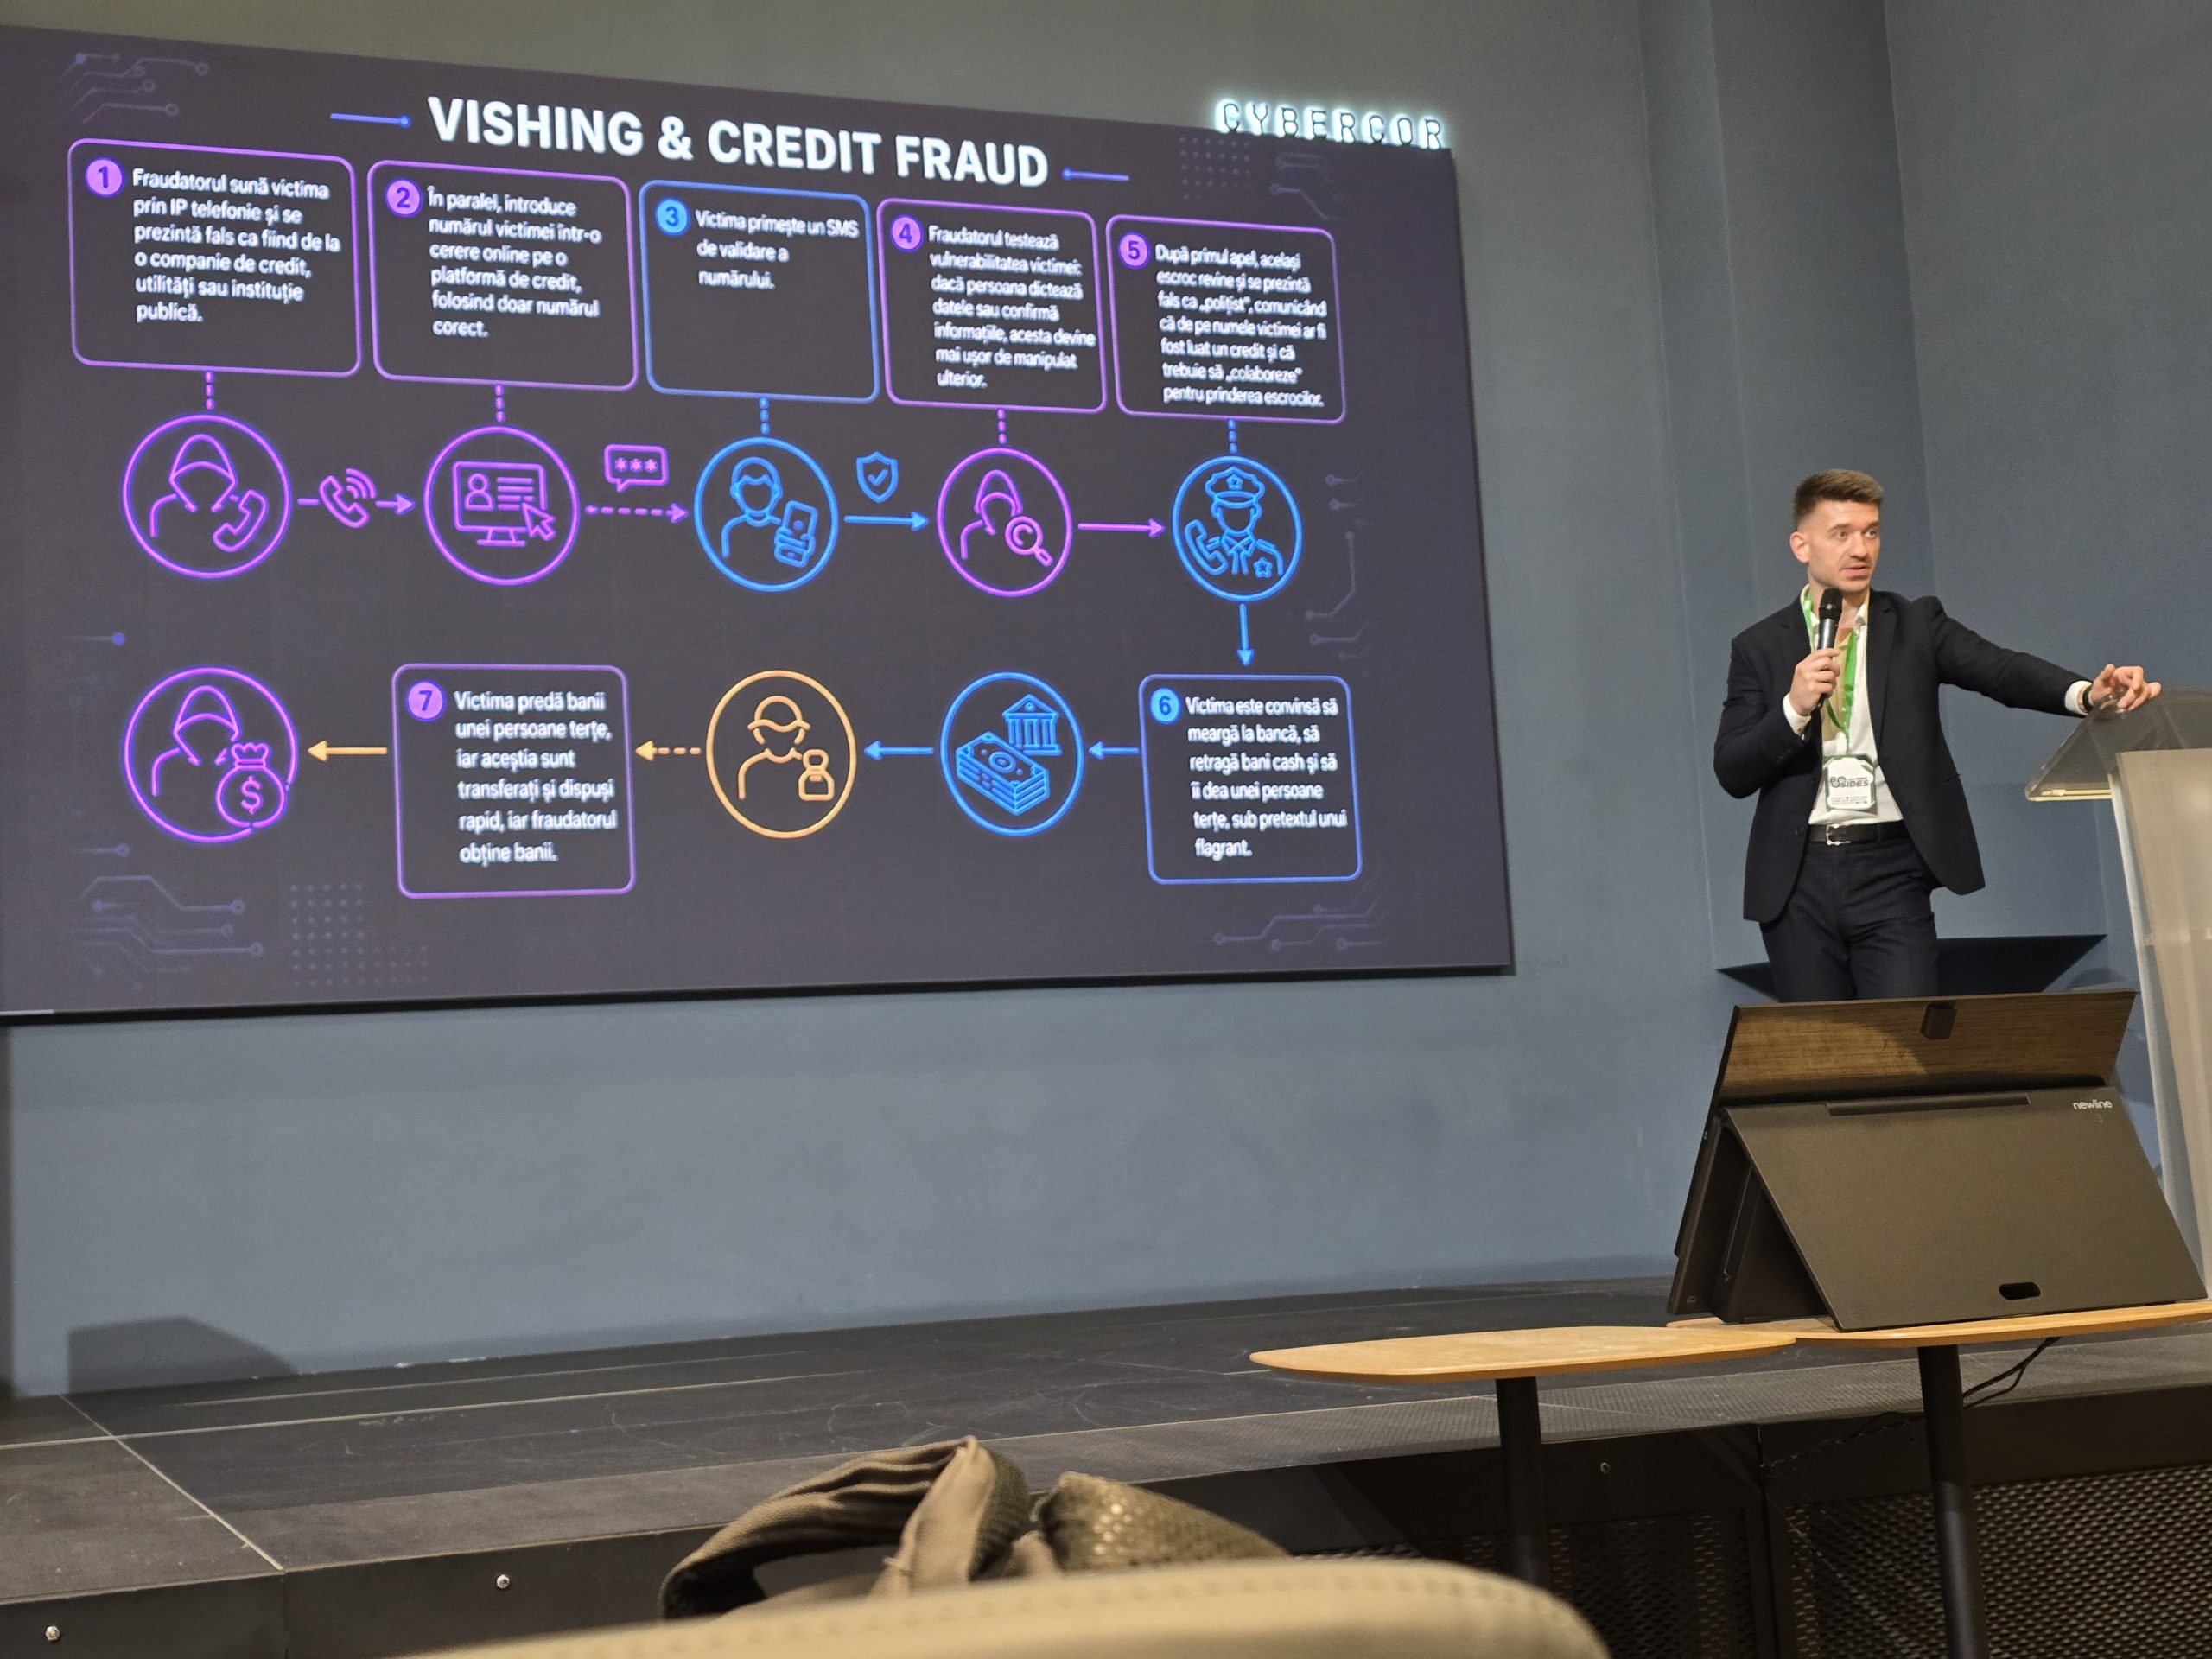
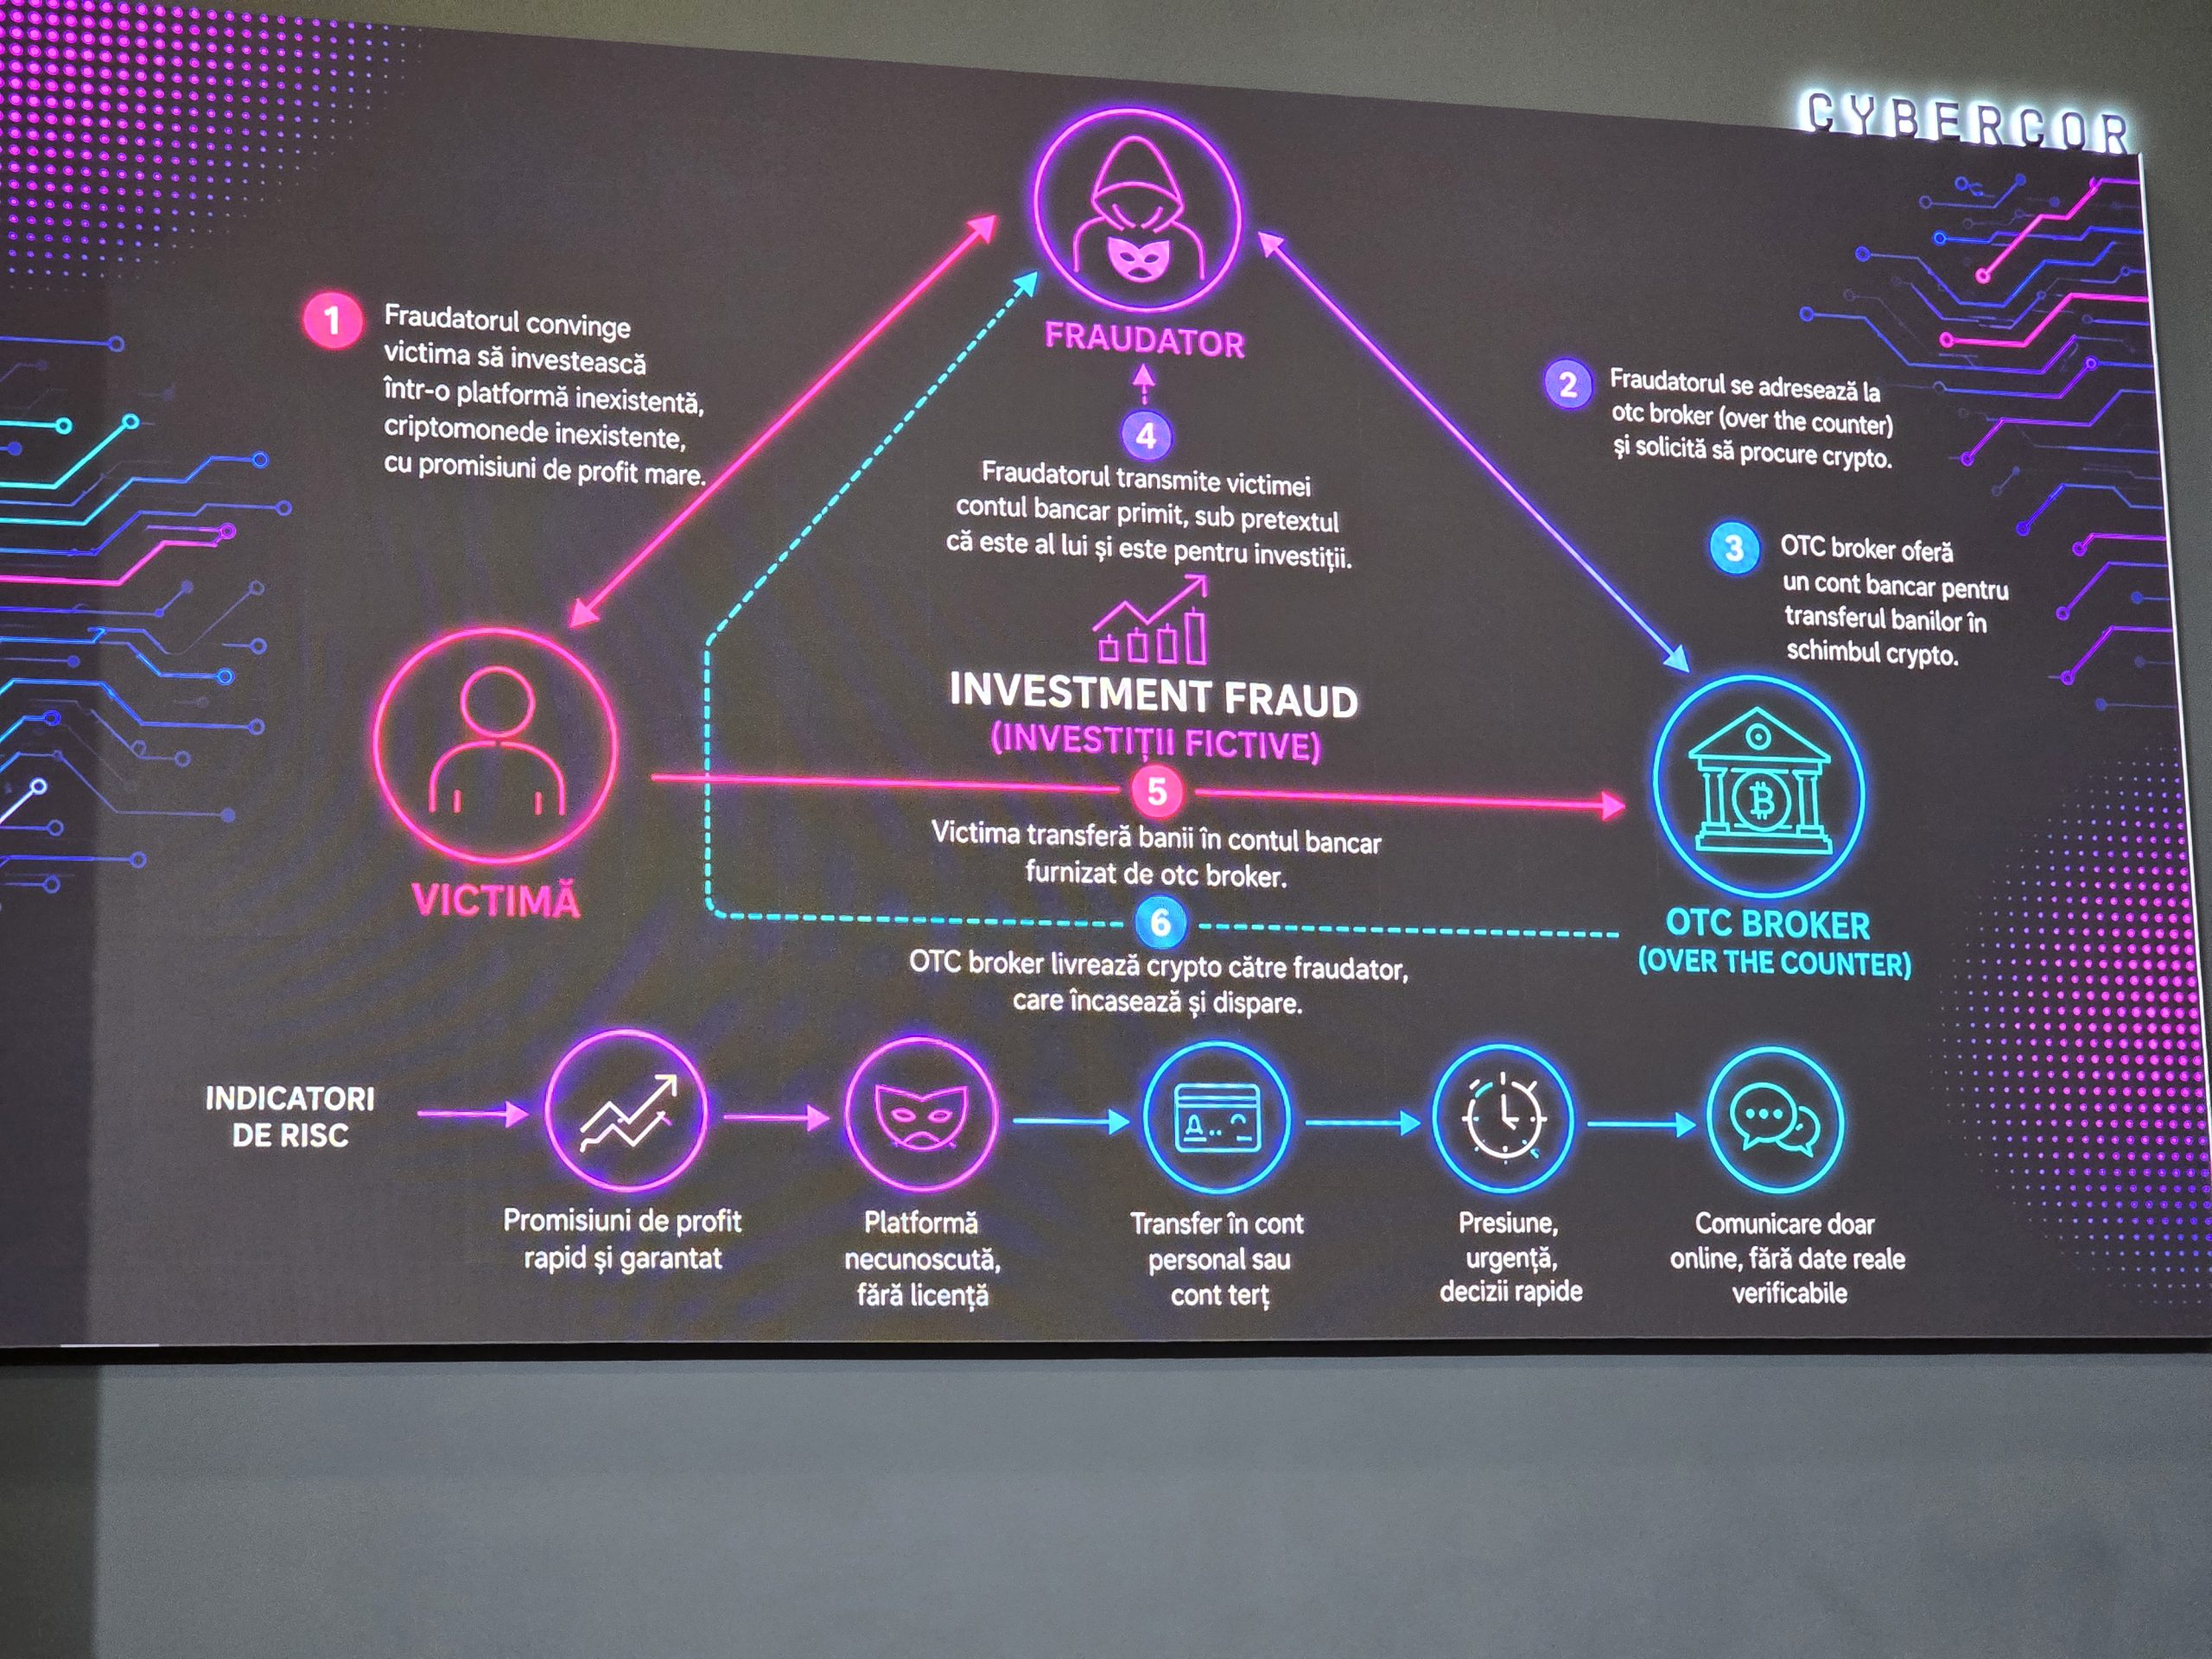
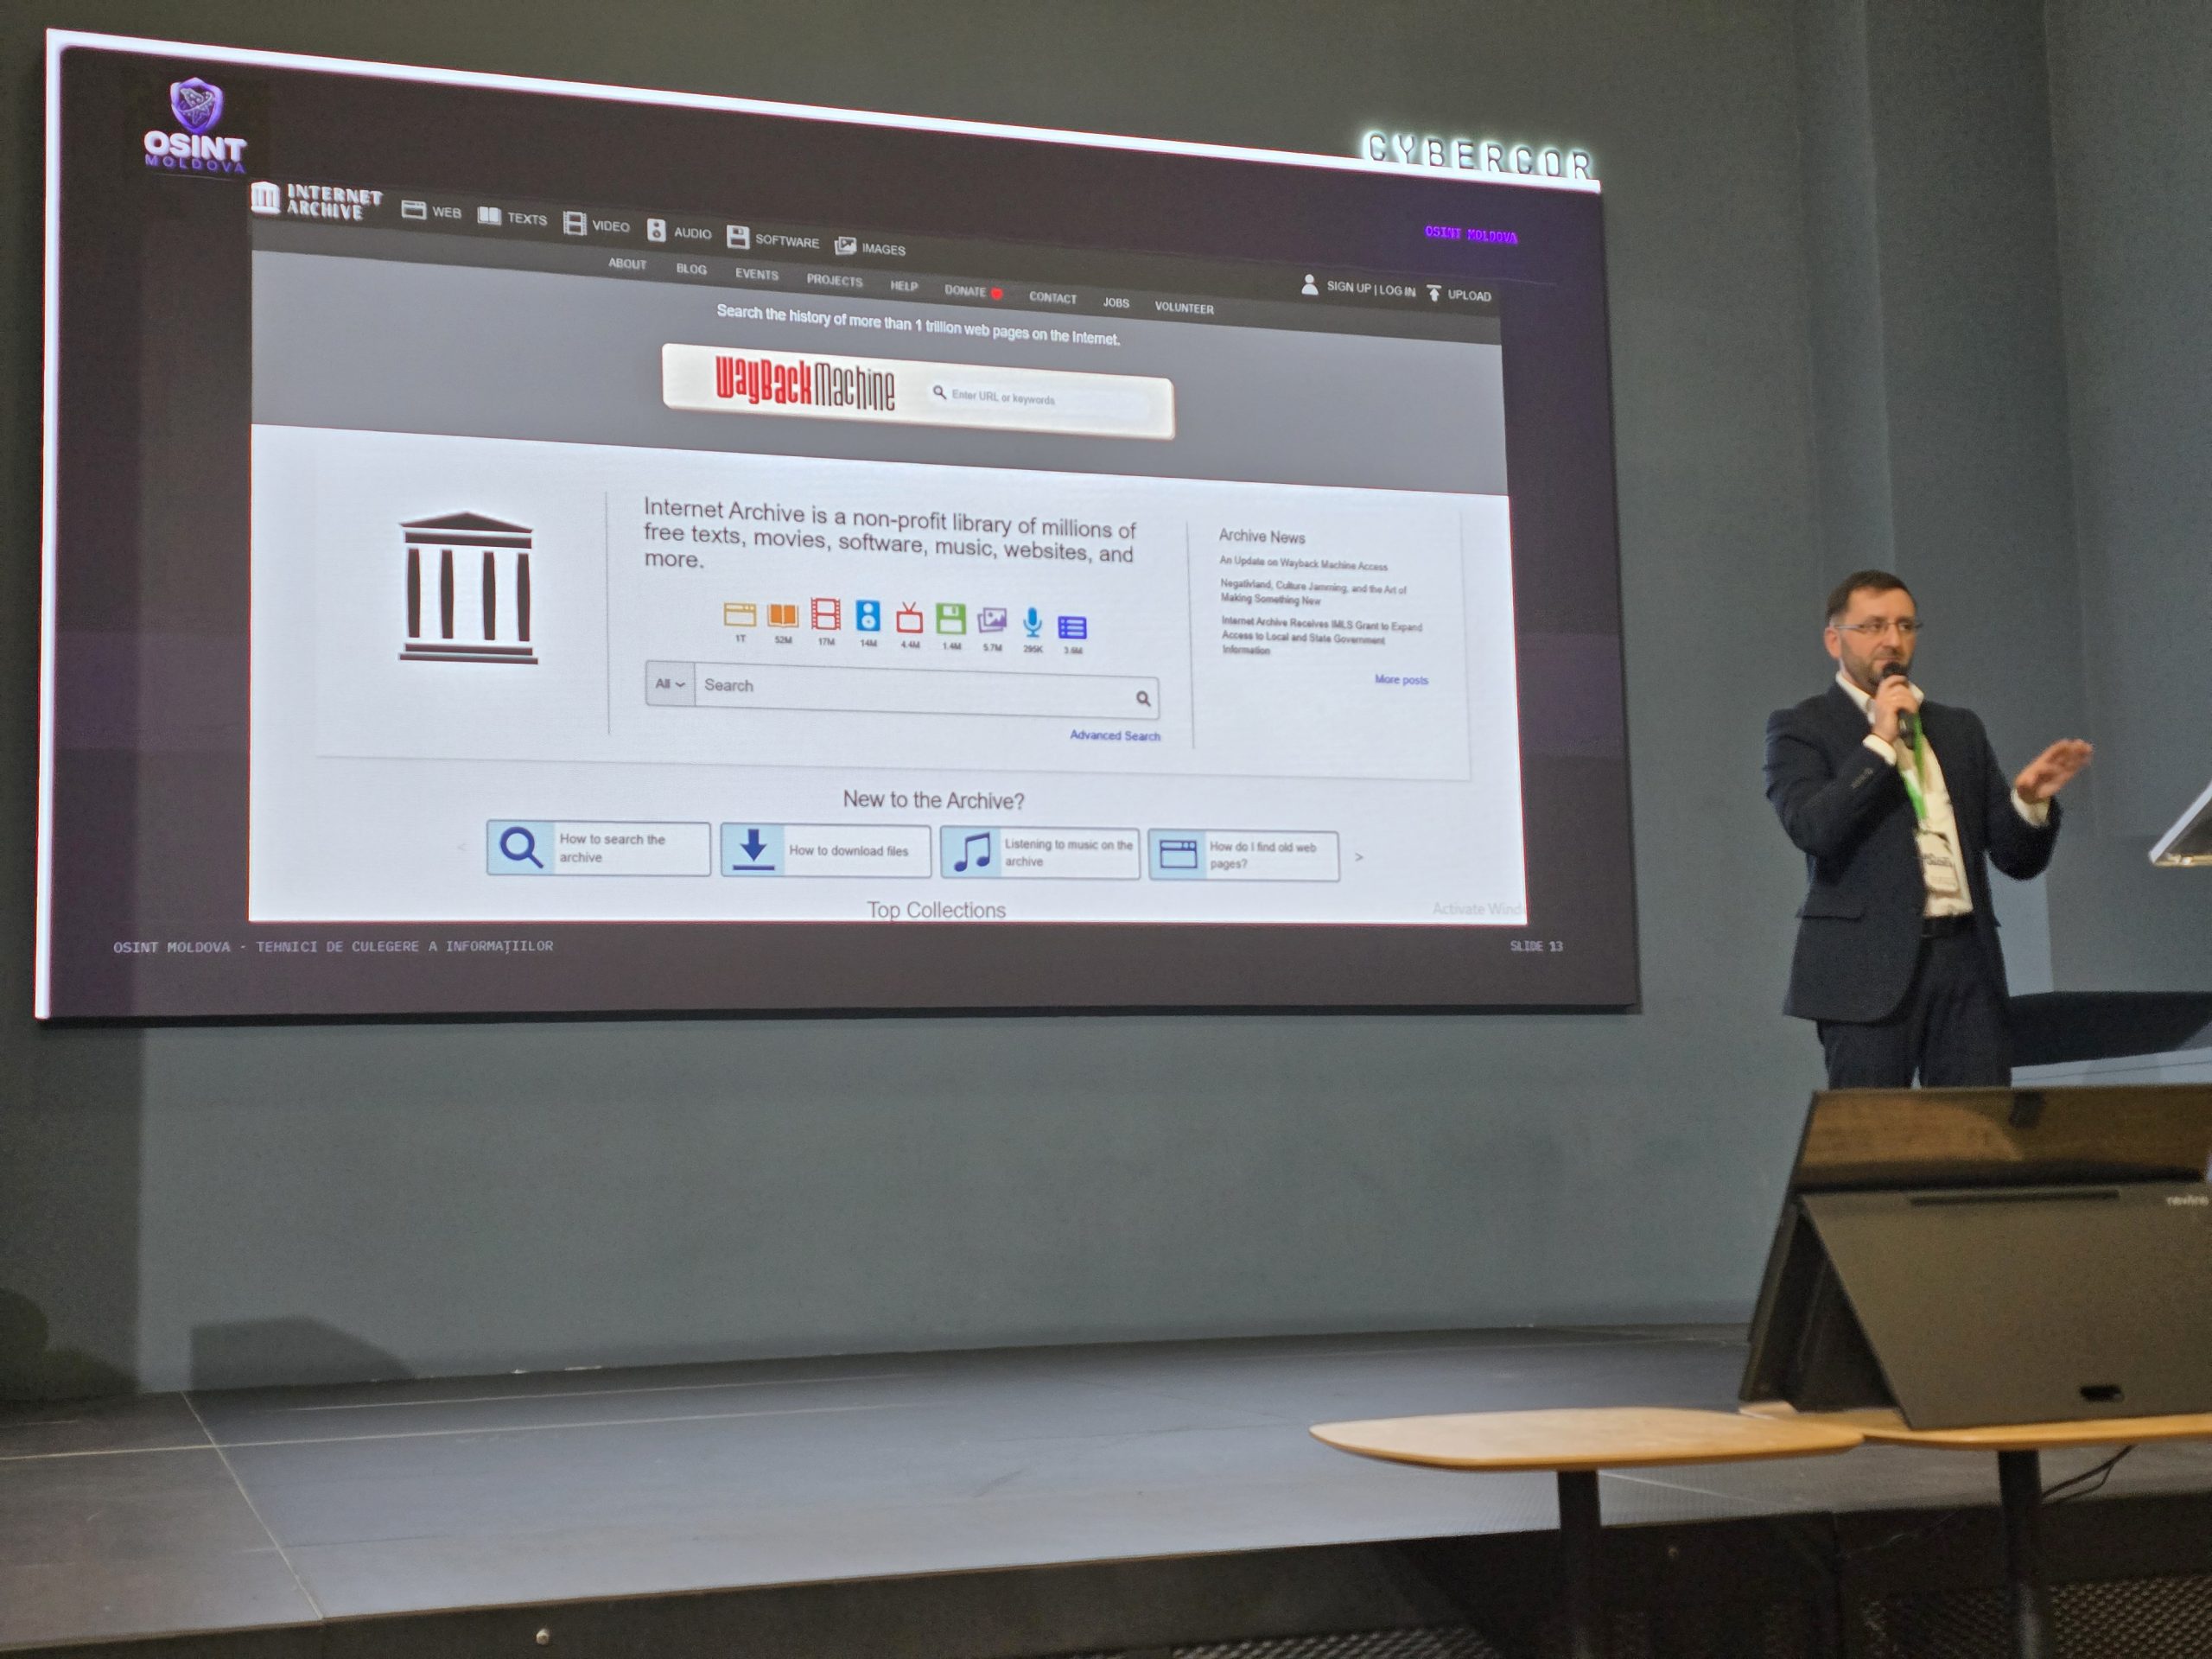
Во второй половине дня акцент был перенесен с технологий на людей. Были представлены реальные, анонимизированные сценарии онлайн-мошенничества — от первого контакта с жертвой до перевода денег, а также методы OSINT, с помощью которых злоумышленники составляют профиль своей цели перед тем, как приступить к каким-либо техническим действиям.
Параллельно с основной программой компания ICI București провела практическое занятие на киберполигоне в формате CTF по сценарию атаки на энергетический сектор — от фишингового письма до воздействия на системы, управляющие физическими процессами.
Издание, объём которого превышает объём первого
Первое издание, в 2025 году, собрало девять докладчиков и десять партнёров. В этом году — одиннадцать сессий и двенадцать партнёров, с полным залом на протяжении всего дня. Мероприятие организуют CYBERCOR, Агентство по кибербезопасности и Технический университет Молдовы, а участие остаётся бесплатным — в духе движения BSides: некоммерческие конференции, которые делают волонтёры, и где место на сцене не покупается.
Для DAAC digital участие в качестве партнера не сводится к простой видимости. Обсуждения в зале и во время перерывов — это самый быстрый способ получить актуальную информацию в сфере, где время реагирования сейчас измеряется часами.
Если вас интересует, насколько вы хорошо осведомлены об ИИ-инструментах, используемых в вашей организации, или о защите данных, которые через них передаются, напишите нам , и мы обсудим именно ваш случай.