31 октября в Кишинёве (Cybercor, UTM) состоялась первая конференция по кибербезопасности BSides.
Это мероприятие, организованное волонтерами на некоммерческой основе, было сосредоточено исключительно на практически значимом контенте, без скрытых маркетинговых целей.
Аудитория включала специалистов по безопасности, системных администраторов, облачных архитекторов, исследователей, DevOps-инженеров, студентов и IT-менеджеров. Атмосфера была прямой и профессиональной.
Только полезная информация от практикующих экспертов. Мероприятие началось с воркшопа по SIEM/SOAR, задав техничный и аутентичный тон.
BSides предлагает честные обсуждения, прикладное обучение и обмен опытом. Впервые в Кишинёве этот глобальный формат успешно объединил частный сектор, университеты и госучреждения для продуктивного диалога.
Задавались релевантные вопросы, конструктивно обсуждались разногласия и делились практическими решениями.
Основные Презентации: Ключевые Тезисы
Конференция была насыщена докладами от ведущих специалистов отрасли:
- Stephan Berger (InfoGuard AG) в своем Keynote-докладе обратился к индустрии с чётким предупреждением: компании инвестируют миллионы в EDR, XDR и Zero Trust, но часто пренебрегают основами — полной инвентаризацией систем, регулярными обновлениями и правильными логами.
- Vitalie Esanu представил данные о «Ландшафте TikTok в Молдове», отметив более 3 миллионов аккаунтов с пометкой MD. Его вывод: социальные сети являются основными каналами для манипуляций и атак, которые должна учитывать любая стратегия безопасности.
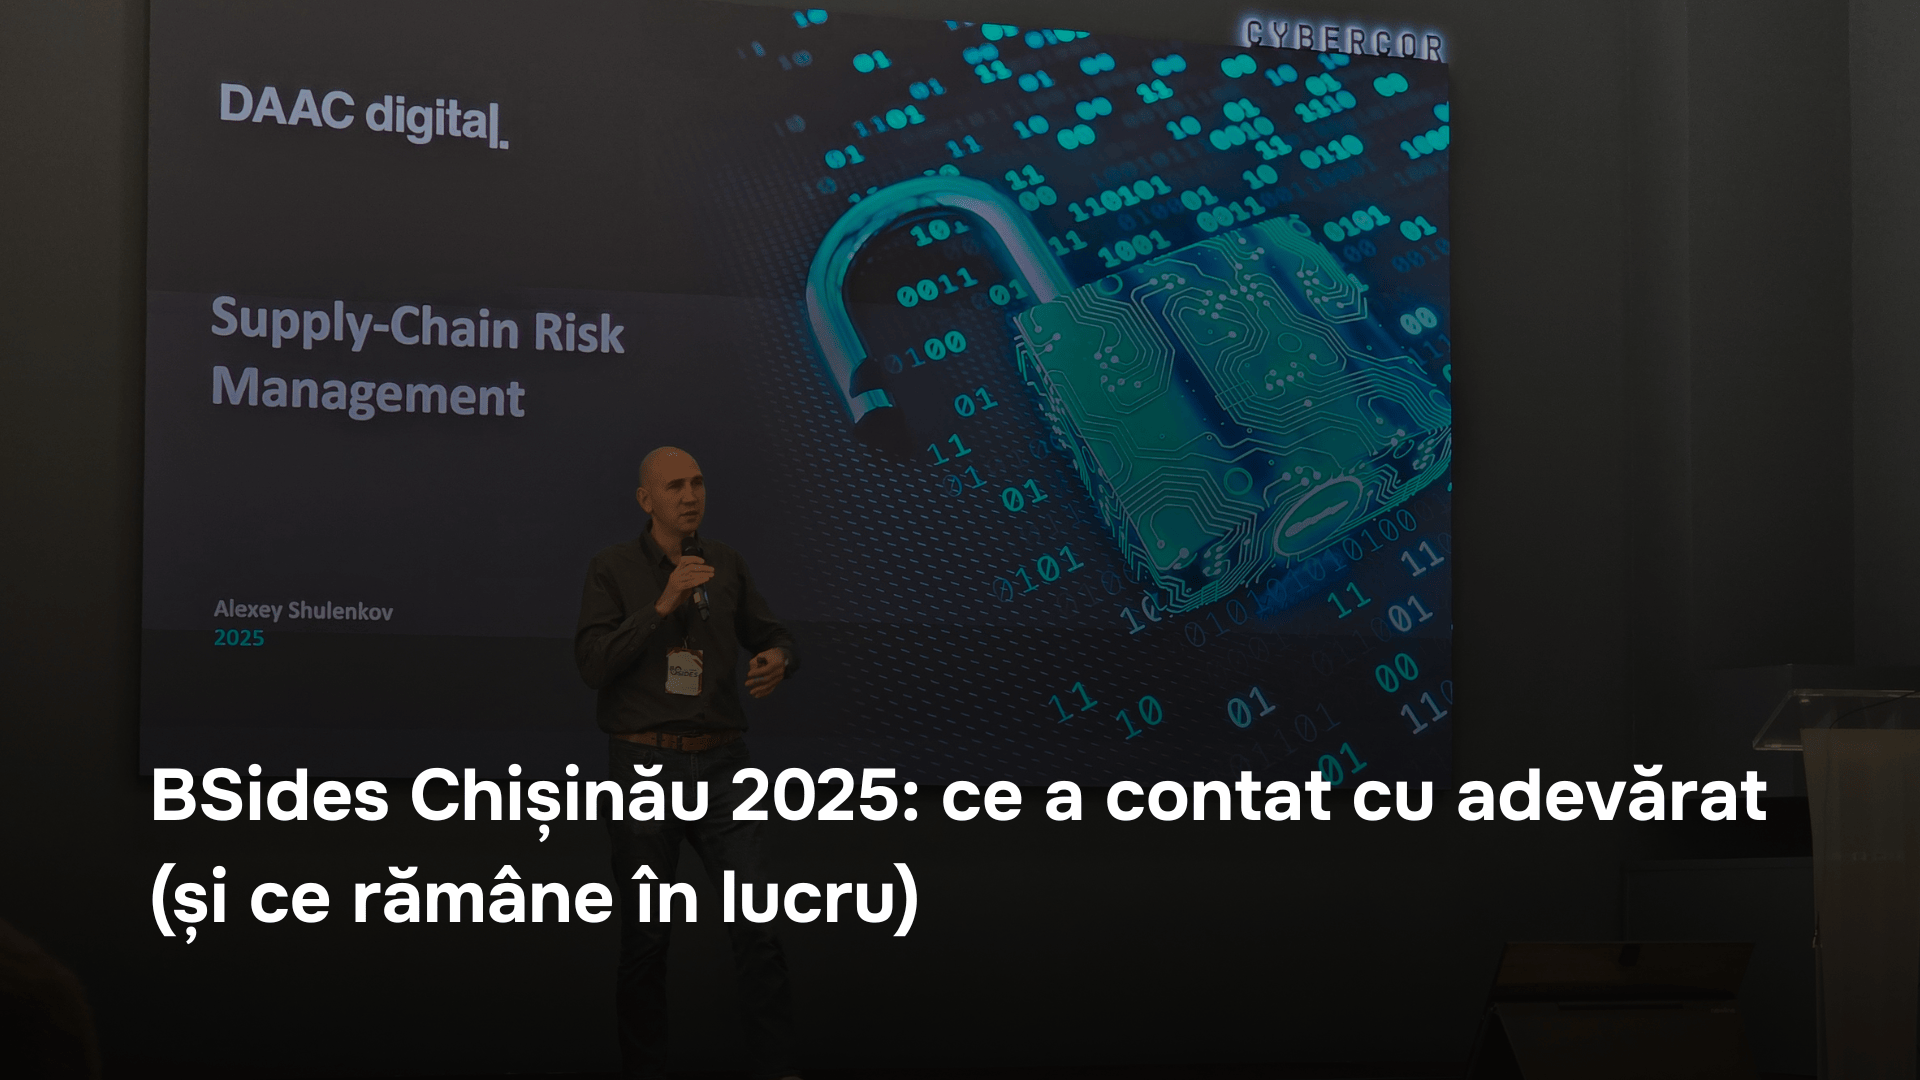
- Alexey Shulenkov (DAAC digital) в докладе об «Управлении рисками в цепочке цифровых поставок», продолжая мысль Stephan Berger, подчеркнул важность верной оценки рисков при использовании сторонних решений и необходимость последовательно внедрять базовые практики безопасности. Каждая интеграция с поставщиком становится потенциальной уязвимостью.
- Artur Reaboi разъяснил практические аспекты безопасности «Cloud-Native приложений на Kubernetes». Он отметил, что Kubernetes требует внимательной настройки, а неправильные конфигурации — это не теория, а реальные уязвимости, требующие контроля доступа и изоляции сети.
- Ionut Baltariu (Bitdefender) раскрыл растущую тактику атак в презентации «Фейковые вакансии, реальный malware». Атакующие используют поддельные предложения о работе для проведения гибридной атаки на организацию.
- Catalina Iosub (CrowdStrike) в докладе «AI vs AI — Новое поле битвы» обсудила текущую реальность: атакующие применяют AI для изощрённого фишинга, а команды защиты отвечают AI-системами для автоматического анализа и реагирования.
- Mihai Tutulan (Pentalog) провел «Деконструкцию провала» на примере реального инцидента. Урок: многие «неизбежные инциденты» на самом деле были «инцидентами, к которым мы не были готовы» (из-за слабой сегментации сети, непротестированных бэкапов и пр.).
- Bogdan Miron (D3 Cyber) в докладе «Поиск сигналов в шуме» продемонстрировал, как AI и Data Science улучшают threat hunting через анализ паттернов и контекстную интерпретацию, принося практические результаты.
- Cristian Cornea (Zerotak Security) говорил об «Offensive Security для SCADA/OT систем». Он подчеркнул, что в промышленных средах ошибки могут остановить заводы или повлиять на жизни людей, поэтому тестирование безопасности требует хирургической точности.
От Презентаций к Практике: Управление Рисками и Рекомендуемые Действия
Как Community Sponsor, DAAC digital поддержали сообщество. Презентация Алексея Шуленкова была в большей степени посвящена наличию множественных уязвимостей в цепочке поставок, тому, как они эксплуатируются, и тому, как организации игнорируют эту проблему.
Он подчеркнул, что нужно системно подходить к выбору поставщиков и методам их оценки.
Мы надеемся, что BSides станет катализатором для перехода от теории к делу.
Реальные результаты появляются, когда следующие практики, объединяющие системную оценку поставщиков и общую кибергигиену, становятся рутиной:
- Инвентаризируйте всех поставщиков (включая SaaS-приложения) и все цифровые активы.
- Классифицируйте поставщиков по уровню риска.
- Установите и пересмотрите чёткие минимальные требования к ним (MFA, обновления, логи, право на аудит, уведомление об инцидентах).
- Запрашивайте полную документацию программных компонентов (SBOM).
- Проверьте хранение и полезность логов для расследования инцидентов.
- Протестируйте полный процесс восстановления из бэкапов.
- Организуйте и запланируйте регулярные совместные учения по симуляции инцидентов с участием сторонних поставщиков (включая SLA и пост-инцидентный анализ).
Это базовые практики, которые часто игнорируются, но без них любая стратегия безопасности остается лишь на бумаге.
Заключение
Первый BSides в Кишинёве установил высокий стандарт: без «воды», но с реальным практическим содержанием.
Это событие показало, что в Молдове существует зрелое техническое сообщество, готовое обсуждать кибербезопасность на серьезном практическом уровне.
Мы надеемся, что такой формат для специалистов станет регулярным и успешным, и со своей стороны будем рады и в дальнейшем поддерживать развитие кибербезопасности в стране.


Подробную информацию о наших решениях в области кибербезопасности вы можете найти на нашей специальной странице: Кибербезопасность.