Создаем надежный щит для вашей ИТ-инфраструктуры
Обеспечиваем многоуровневую защиту: от шифрования и мониторинга до автоматизированного реагирования на инциденты. Наши решения позволяют не просто отражать атаки, но и предотвращать их еще до начала.
Наша экспертиза основана на многолетнем опыте и десятках успешно реализованных проектов, подтверждённых результатами. Мы не просто внедряем технологии — мы строим культуру безопасности внутри вашей организации.
Подход Predict – Prevent – Protect — каркас нашей работы по кибербезопасности. Predict помогает заранее видеть ландшафт рисков и находить уязвимости. Prevent превращает эту осведомлённость в действия: сегментацию сети, защиту конечных точек и данных, корректные политики доступа. Protect обеспечивает непрерывный мониторинг и быстрое реагирование, чтобы локализовать инциденты и оперативно восстановить работу бизнеса.
Ниже — как именно мы реализуем это на проектах.
Predict
Мы находим и устраняем уязвимости до того, как они станут проблемой.
Прогнозирование угроз
Используем передовые данные (Threat Intelligence) для выявления потенциальных атак на вашу компанию.
Поиск уязвимостей и утечек
Постоянно сканируем ваши системы на наличие слабых мест и ищем утечки данных в сети.
Обучение персонала
Превращаем ваших сотрудников в первую линию обороны с помощью тренингов и симуляции фишинговых атак.
Prevent
Обеспечиваем безопасность на всех уровнях: от сети до каждого отдельного устройства.
Защита сети
Фильтруем трафик, блокируем вторжения и обеспечиваем полный контроль над сетевой активностью.
Безопасность конечных точек
Защищаем рабочие станции и серверы от вредоносного ПО, контролируем почту и мессенджеры.
Сохранность данных
Внедряем системы классификации и защиты от утечек (DLP), чтобы ваша самая ценная информация оставалась в безопасности.
Protect
Мы не просто защищаем, но и постоянно следим за состоянием безопасности, готовы немедленно отреагировать на инцидент.
Мониторинг и анализ
Ведем круглосуточное наблюдение, анализируем события и выявляем аномалии в поведении систем.
Автоматизация реагирования
Настраиваем автоматические сценарии, которые мгновенно блокируют угрозы, минимизируя возможный ущерб.
Расследование инцидентов
Если атака все же произошла, мы проводим глубокое расследование, чтобы устранить последствие и не допустить повторения.
Наши решения
Мы проектируем и внедряем решения по кибербезопасности, которые снижают риск инцидентов и защищают критичные процессы. От сетевой защиты и безопасности приложений до обучения сотрудников и непрерывного мониторинга 24/7 — собираем систему из проверенных технологий и практик. Обеспечиваем соответствие требованиям, устойчивость к атакам и быстрое восстановление после инцидентов. Ниже — готовые модули, которые можно развернуть поэтапно.
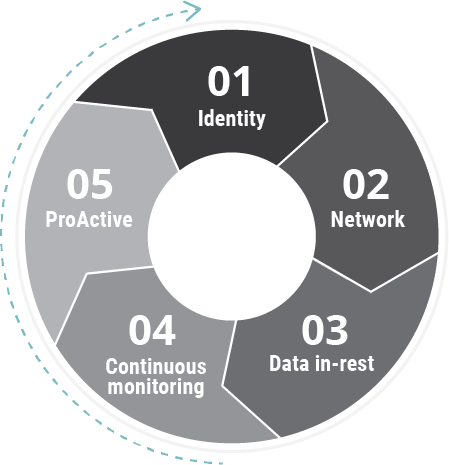
5 направлений архитектуры безопасности
- 1Identity: IAM, PAM, MFA.
- 2
Network: Firewall, NAC, NDR, WAF/WAAPI, MDM.
- 3
Data in-rest: DLP, Backup.
- 4
Continuous monitoring: SIEM, SOAR, XDR, Vulnerability management.
- 5
ProActive: Threat Intelligence, PenTests, ASM, trainings, Audits.